iOS 27.2 présente une vulnérabilité d’« évasion du bac à sable »
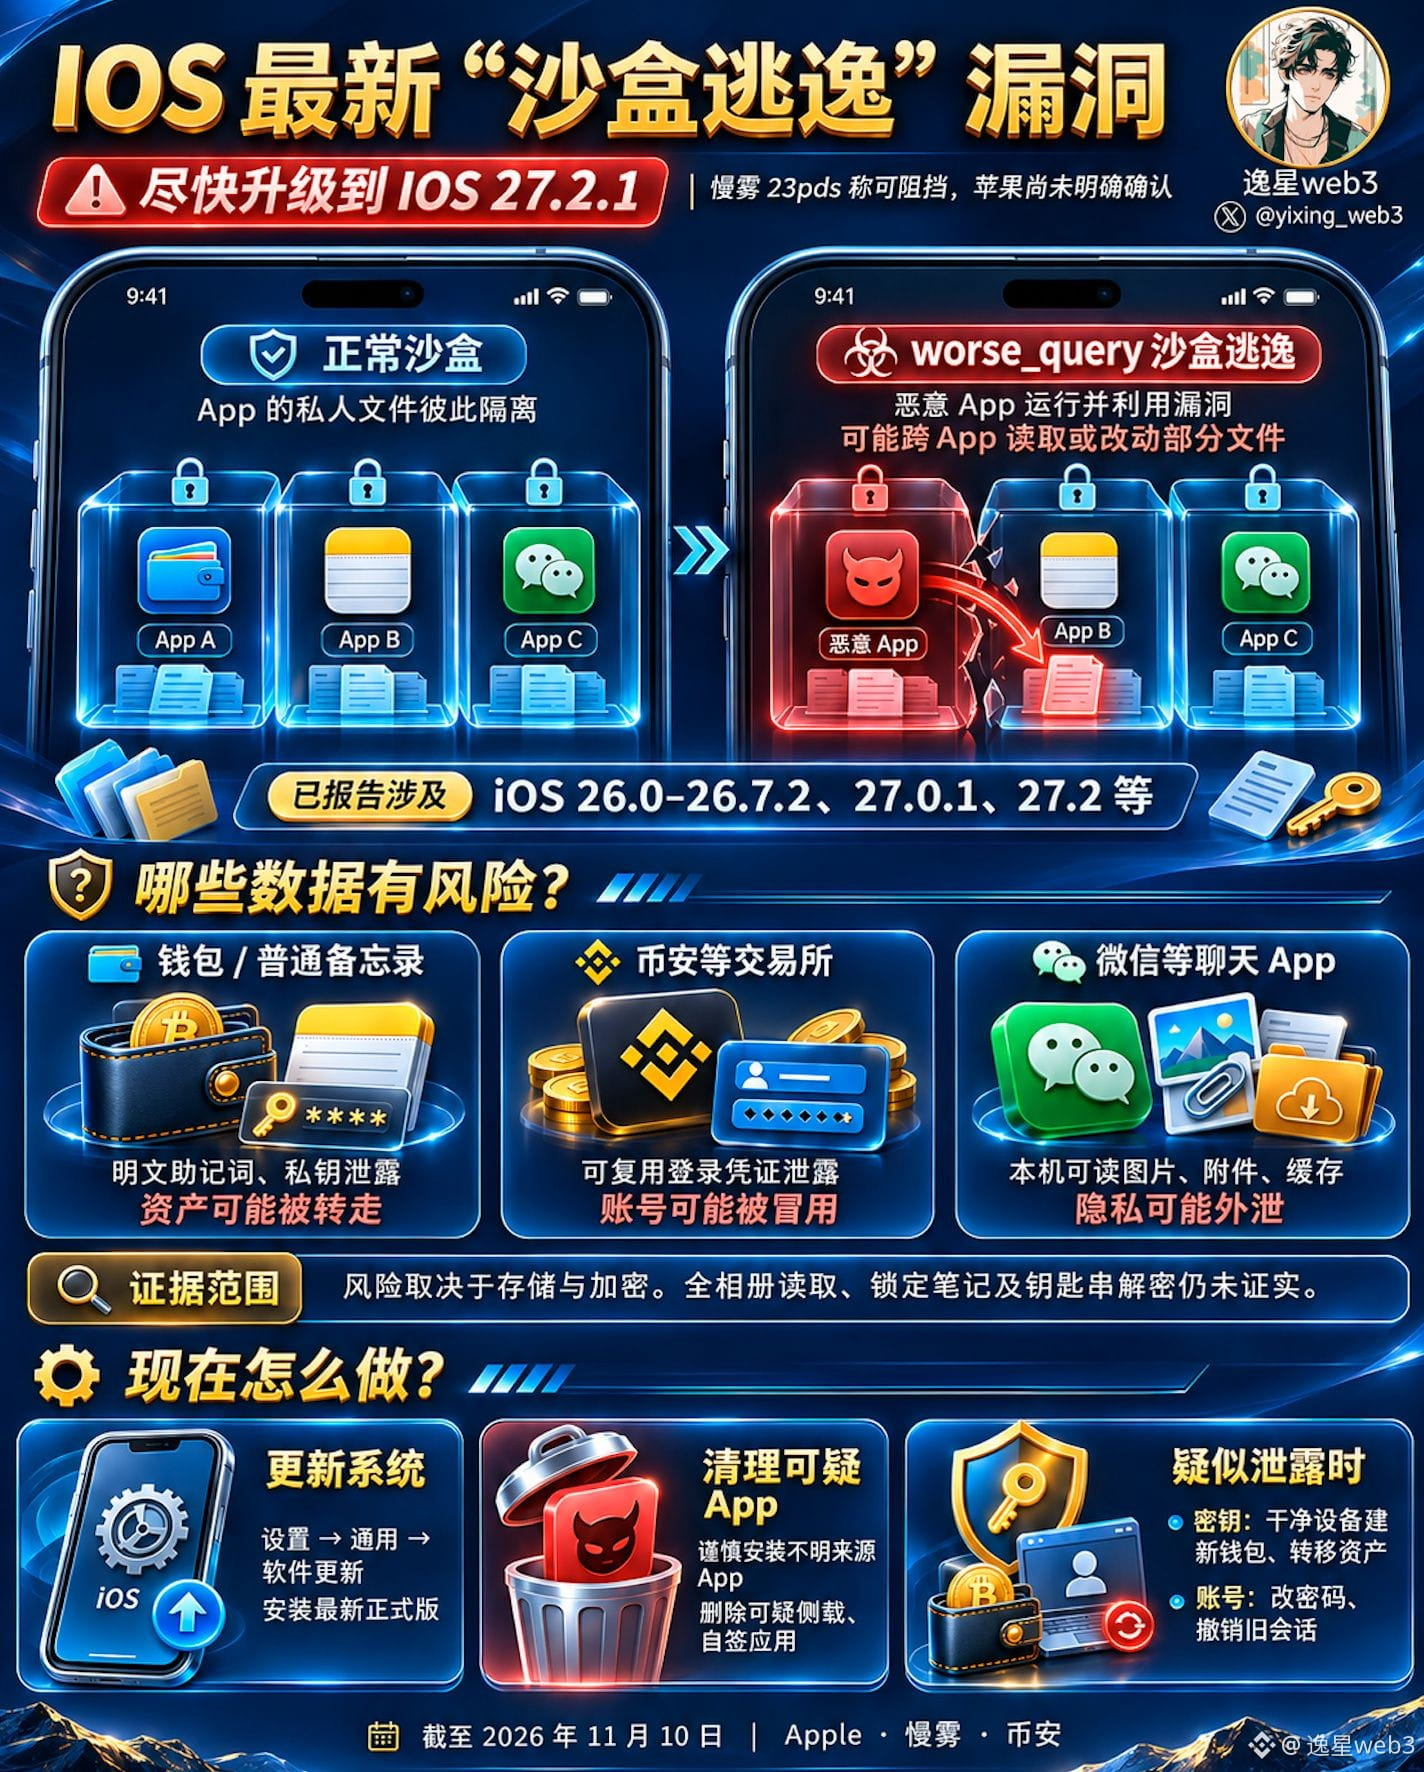
⚠️ Passez dès que possible à iOS 27.2.1
En temps normal, les données des différentes applications iOS sont isolées les unes des autres.
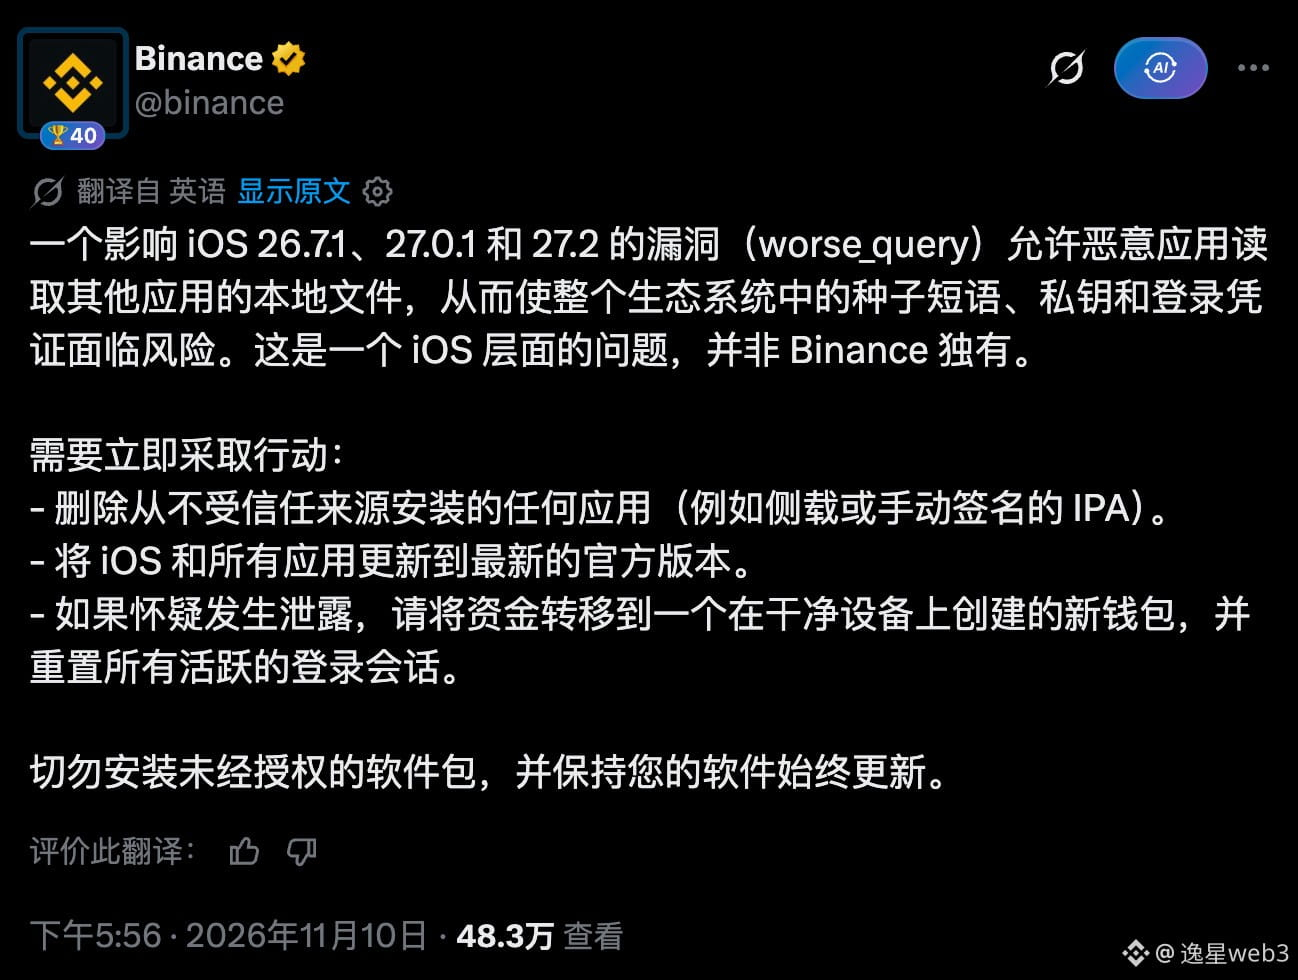
Cette vulnérabilité worse_query permet à une application malveillante de lire les données d’autres applications, mettant ainsi en danger les clés privées des portefeuilles et les identifiants de connexion.
Cette vulnérabilité présente un niveau de gravité moyen à élevé (légèrement inférieur à celui de l’incident FomoPeek de septembre).
Le risque existe uniquement si vous avez téléchargé des applications provenant de sources inconnues (par exemple, des applications installées par sideloading ou des fichiers IPA signés manuellement).
À la date du 10 novembre, Apple n’a publié aucune déclaration officielle concernant worse_query.
SlowMist indique que la mise à jour de sécurité d’iOS 27.2.1 corrige cette vulnérabilité.
🟢 Recommandations :
1️⃣ Passez dès que possible à iOS 27.2.1
2️⃣ Ne téléchargez pas d’applications provenant de sources inconnues
3️⃣ Supprimez les applications suspectes et transférez les fonds des portefeuilles potentiellement exposés
#安全漏洞
⚠️ Passez dès que possible à iOS 27.2.1
En temps normal, les données des différentes applications iOS sont isolées les unes des autres.
Cette vulnérabilité worse_query permet à une application malveillante de lire les données d’autres applications, mettant ainsi en danger les clés privées des portefeuilles et les identifiants de connexion.
Cette vulnérabilité présente un niveau de gravité moyen à élevé (légèrement inférieur à celui de l’incident FomoPeek de septembre).
Le risque existe uniquement si vous avez téléchargé des applications provenant de sources inconnues (par exemple, des applications installées par sideloading ou des fichiers IPA signés manuellement).
À la date du 10 novembre, Apple n’a publié aucune déclaration officielle concernant worse_query.
SlowMist indique que la mise à jour de sécurité d’iOS 27.2.1 corrige cette vulnérabilité.
🟢 Recommandations :
1️⃣ Passez dès que possible à iOS 27.2.1
2️⃣ Ne téléchargez pas d’applications provenant de sources inconnues
3️⃣ Supprimez les applications suspectes et transférez les fonds des portefeuilles potentiellement exposés
#安全漏洞