🚨
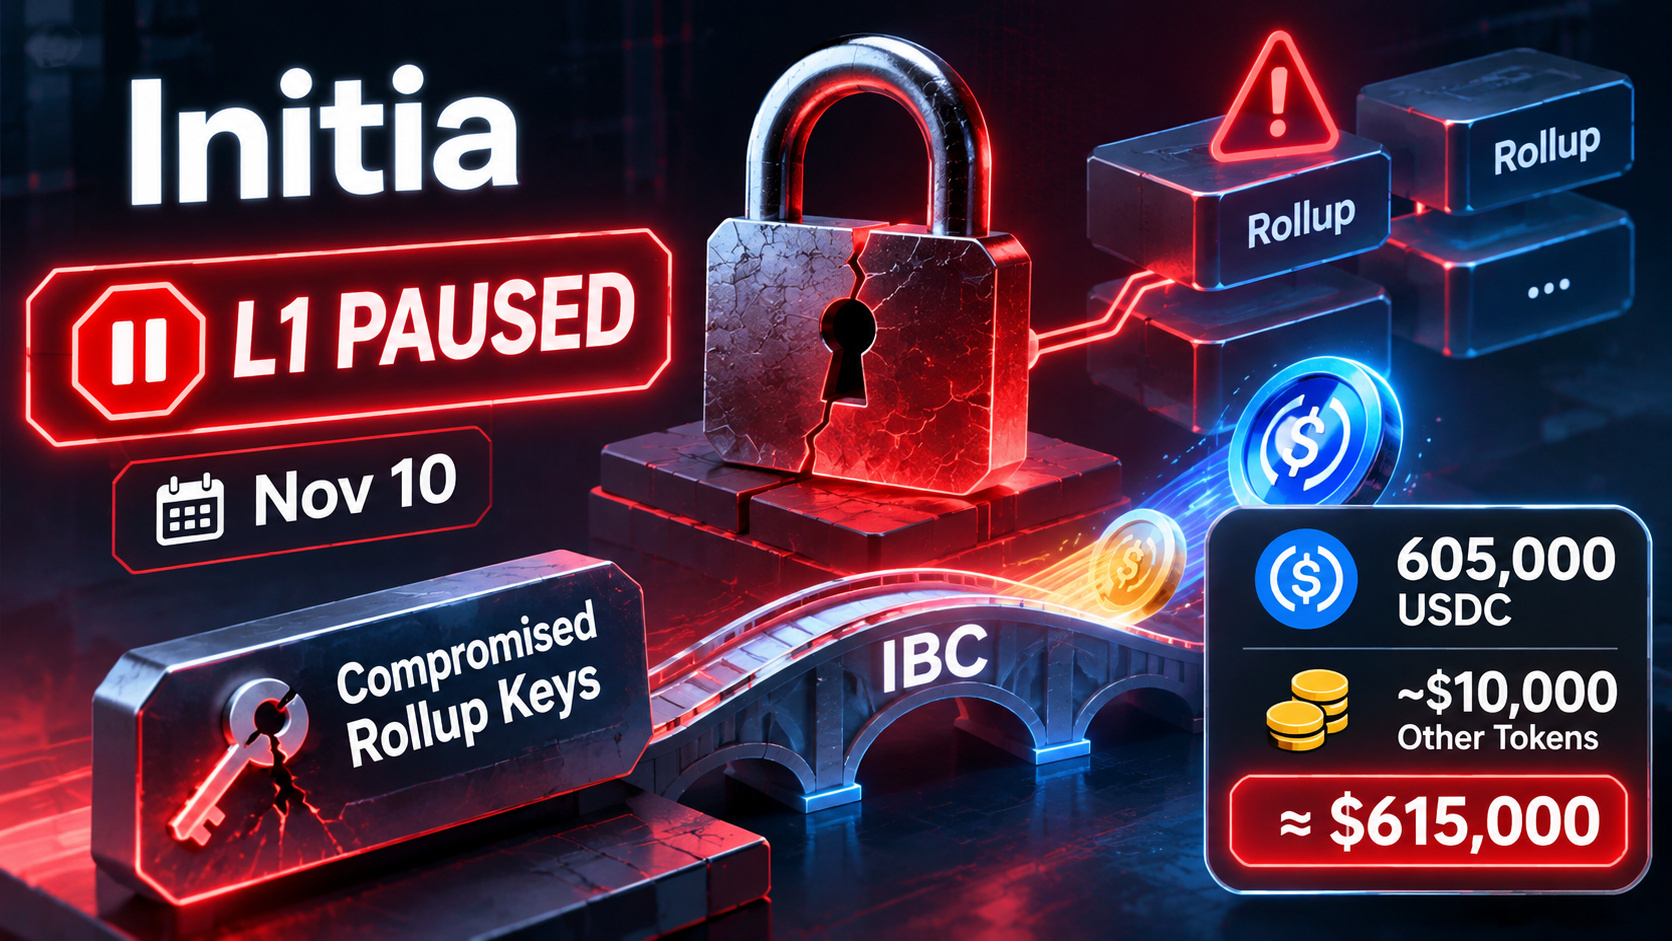
Initia a mis en pause sa blockchain L1 le 10 novembre après avoir détecté des transferts non autorisés depuis des comptes séquestres détenant des actifs transférés vers plusieurs rollups.
Selon l’enquête préliminaire d’Initia, des clés compromises de l’infrastructure des rollups ont permis aux attaquants de falsifier des transferts IBC.
💸 Environ 605 000 USDC ont été transférés via Noble, ainsi qu’approximativement 10 000 $ en autres jetons, avant l’arrêt du réseau.
Le montant estimé des transferts sortants s’élève donc à environ 615 000 $,
Initia indique que la plupart des actifs restants transférés depuis les comptes séquestres concernés se trouvent toujours sur la L1 à l’arrêt.
La sécurité des bridges ne repose pas uniquement sur les contrats intelligents. Si des clés d’infrastructure sont compromises, les attaquants peuvent être en mesure d’autoriser des transferts qui ne devraient jamais avoir lieu.
L’enquête est en cours. L’ampleur totale de l’incident, les rollups concernés, la méthode utilisée pour compromettre les clés et le calendrier de redémarrage restent inconnus.
Initia a mis en pause sa blockchain L1 le 10 novembre après avoir détecté des transferts non autorisés depuis des comptes séquestres détenant des actifs transférés vers plusieurs rollups.
Selon l’enquête préliminaire d’Initia, des clés compromises de l’infrastructure des rollups ont permis aux attaquants de falsifier des transferts IBC.
💸 Environ 605 000 USDC ont été transférés via Noble, ainsi qu’approximativement 10 000 $ en autres jetons, avant l’arrêt du réseau.
Le montant estimé des transferts sortants s’élève donc à environ 615 000 $,
Initia indique que la plupart des actifs restants transférés depuis les comptes séquestres concernés se trouvent toujours sur la L1 à l’arrêt.
La sécurité des bridges ne repose pas uniquement sur les contrats intelligents. Si des clés d’infrastructure sont compromises, les attaquants peuvent être en mesure d’autoriser des transferts qui ne devraient jamais avoir lieu.
L’enquête est en cours. L’ampleur totale de l’incident, les rollups concernés, la méthode utilisée pour compromettre les clés et le calendrier de redémarrage restent inconnus.