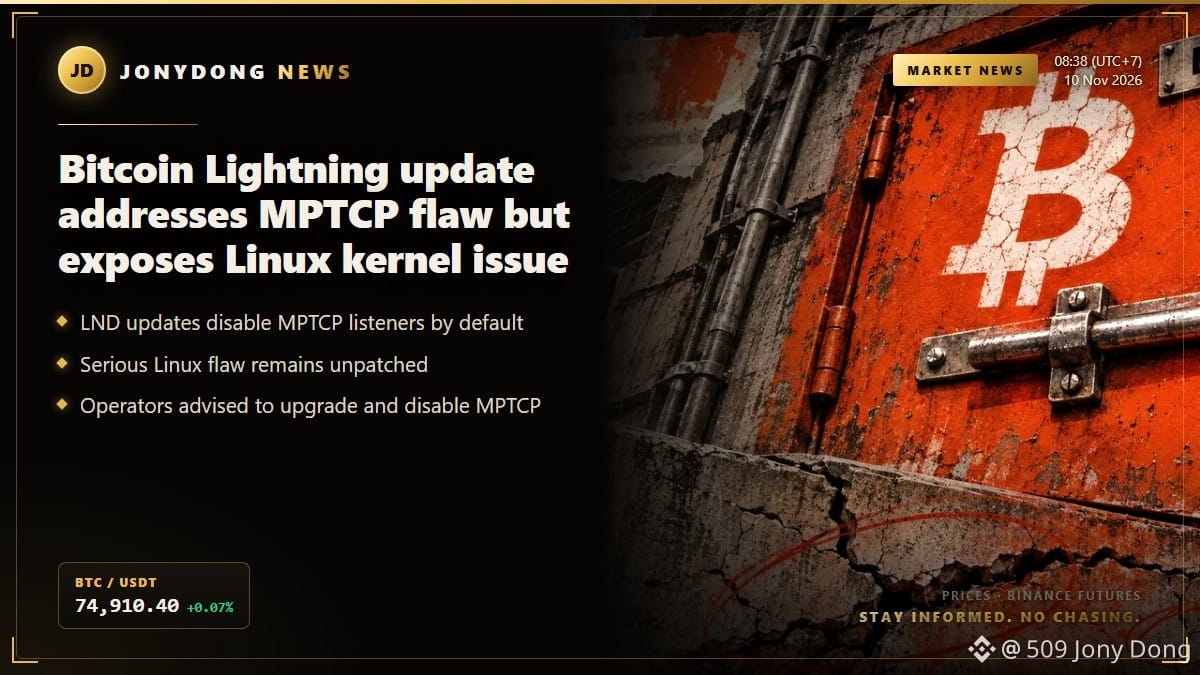

Cette mise à jour corrige une vulnérabilité, mais en laisse une autre grande ouverte. Faites preuve de prudence.
La mise à jour de Bitcoin Lightning corrige une faille de MPTCP, mais expose un problème du noyau Linux
Les opérateurs de Bitcoin Lightning sont confrontés à un dilemme de sécurité après les dernières mises à jour de LND. Les nouvelles versions, v0.20.7-beta et v0.21.6-beta, désactivent par défaut les écouteurs Multipath TCP (MPTCP), ce qui ferme une voie d’exploitation. Cependant, une faille grave du noyau Linux n’a toujours pas été corrigée, ce qui pourrait laisser les opérateurs exposés.
Le problème du noyau concerne l’exploitation de mémoire libérée lors du traitement des connexions TCP IPv4. Ubuntu lui a attribué un score CVSS élevé de 9,8. Bien que la mise à jour de LND corrige une voie d’exploitation spécifique passant par les écouteurs MPTCP, elle n’élimine pas le risque posé par les autres services exposés sur la même machine. Un système non corrigé pourrait donc rester vulnérable.
Il est vivement conseillé aux opérateurs de mettre à niveau leur application LND, de désactiver MPTCP sur leurs hôtes et de surveiller la publication de correctifs du noyau par leurs distributions. Les recommandations comprennent des commandes précises pour vérifier que les paramètres sont correctement appliqués. Il est essentiel que les opérateurs prennent ces mesures, tandis que le paysage de la sécurité continue d’évoluer et d’influer sur la confiance et le fonctionnement du réseau Lightning de Bitcoin.
$BTC
#Security #CryptoNews
La mise à jour de Bitcoin Lightning corrige une faille de MPTCP, mais expose un problème du noyau Linux
Les opérateurs de Bitcoin Lightning sont confrontés à un dilemme de sécurité après les dernières mises à jour de LND. Les nouvelles versions, v0.20.7-beta et v0.21.6-beta, désactivent par défaut les écouteurs Multipath TCP (MPTCP), ce qui ferme une voie d’exploitation. Cependant, une faille grave du noyau Linux n’a toujours pas été corrigée, ce qui pourrait laisser les opérateurs exposés.
Le problème du noyau concerne l’exploitation de mémoire libérée lors du traitement des connexions TCP IPv4. Ubuntu lui a attribué un score CVSS élevé de 9,8. Bien que la mise à jour de LND corrige une voie d’exploitation spécifique passant par les écouteurs MPTCP, elle n’élimine pas le risque posé par les autres services exposés sur la même machine. Un système non corrigé pourrait donc rester vulnérable.
Il est vivement conseillé aux opérateurs de mettre à niveau leur application LND, de désactiver MPTCP sur leurs hôtes et de surveiller la publication de correctifs du noyau par leurs distributions. Les recommandations comprennent des commandes précises pour vérifier que les paramètres sont correctement appliqués. Il est essentiel que les opérateurs prennent ces mesures, tandis que le paysage de la sécurité continue d’évoluer et d’influer sur la confiance et le fonctionnement du réseau Lightning de Bitcoin.
$BTC
#Security #CryptoNews