Ouvrir un portefeuille en un clic, c’est pratique, mais qui détient les clés privées ?
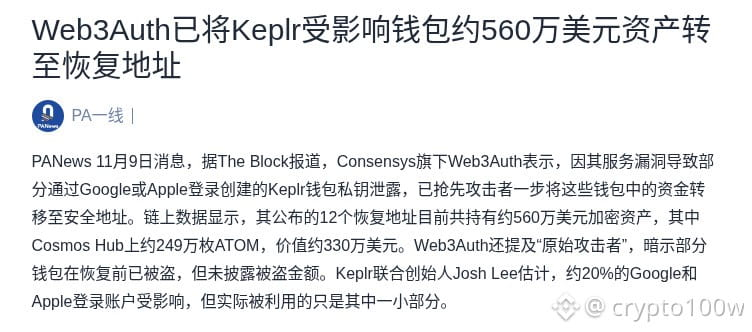
Web3Auth, une société du groupe Consensys, a confirmé qu’une faille de son service avait entraîné la fuite des clés privées de certains portefeuilles Keplr créés via une connexion sociale Google ou Apple. L’équipe a transféré les actifs des portefeuilles concernés vers 12 adresses sécurisées avant que les attaquants ne puissent agir. Les données on-chain montrent que ces adresses de récupération détiennent au total environ 5,6 millions de dollars d’actifs crypto, dont près de 2,49 millions d’ATOM sur Cosmos Hub, d’une valeur d’environ 3,3 millions de dollars.
Dans son annonce, Web3Auth évoque un « attaquant initial », ce qui signifie que certains portefeuilles avaient déjà été dérobés avant l’intervention de sauvetage. Le montant exact des pertes n’a pas été communiqué. Josh Lee, cofondateur de Keplr, estime qu’environ 20 % des comptes connectés via Google et Apple ont été touchés par la faille, mais que seule une petite partie d’entre eux a réellement été exploitée.
Le problème ne vient pas d’une attaque directe contre le portefeuille Keplr, mais d’une défaillance d’un prestataire tiers chargé de gérer les clés associées à la connexion sociale. Premier point : si les fonds volés et transférés arrivent sur le marché, ils pourraient exercer une pression vendeuse ponctuelle sur l’ATOM. Deuxième point : c’est surtout la confiance dans la sécurité des portefeuilles utilisant la connexion sociale qui est ébranlée. Les détenteurs utilisant ce type de compte devraient transférer leurs actifs au plus vite, passer à un portefeuille indépendant basé sur une phrase de récupération et révoquer les autorisations accordées aux anciennes adresses.
Qu’est-ce qui compte le plus pour vous : la simplicité d’une connexion en un clic ou le fait de garder vous-même vos clés privées ?
Source : PANews
Illustration 1 : La faille de Web3Auth entraîne le transfert d’urgence d’environ 5,6 millions de dollars d’actifs de portefeuilles Keplr · Capture d’écran de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a1bc81-c79d-7539-b361-63682da25bce
Web3Auth, une société du groupe Consensys, a confirmé qu’une faille de son service avait entraîné la fuite des clés privées de certains portefeuilles Keplr créés via une connexion sociale Google ou Apple. L’équipe a transféré les actifs des portefeuilles concernés vers 12 adresses sécurisées avant que les attaquants ne puissent agir. Les données on-chain montrent que ces adresses de récupération détiennent au total environ 5,6 millions de dollars d’actifs crypto, dont près de 2,49 millions d’ATOM sur Cosmos Hub, d’une valeur d’environ 3,3 millions de dollars.
Dans son annonce, Web3Auth évoque un « attaquant initial », ce qui signifie que certains portefeuilles avaient déjà été dérobés avant l’intervention de sauvetage. Le montant exact des pertes n’a pas été communiqué. Josh Lee, cofondateur de Keplr, estime qu’environ 20 % des comptes connectés via Google et Apple ont été touchés par la faille, mais que seule une petite partie d’entre eux a réellement été exploitée.
Le problème ne vient pas d’une attaque directe contre le portefeuille Keplr, mais d’une défaillance d’un prestataire tiers chargé de gérer les clés associées à la connexion sociale. Premier point : si les fonds volés et transférés arrivent sur le marché, ils pourraient exercer une pression vendeuse ponctuelle sur l’ATOM. Deuxième point : c’est surtout la confiance dans la sécurité des portefeuilles utilisant la connexion sociale qui est ébranlée. Les détenteurs utilisant ce type de compte devraient transférer leurs actifs au plus vite, passer à un portefeuille indépendant basé sur une phrase de récupération et révoquer les autorisations accordées aux anciennes adresses.
Qu’est-ce qui compte le plus pour vous : la simplicité d’une connexion en un clic ou le fait de garder vous-même vos clés privées ?
Source : PANews
Illustration 1 : La faille de Web3Auth entraîne le transfert d’urgence d’environ 5,6 millions de dollars d’actifs de portefeuilles Keplr · Capture d’écran de la page source
Source de l’image : https://www.panewslab.com/zh/articles/01a1bc81-c79d-7539-b361-63682da25bce