Le portefeuille Keplr, auquel on se connecte en un clic avec un compte Google, a vu des clés privées fuiter.
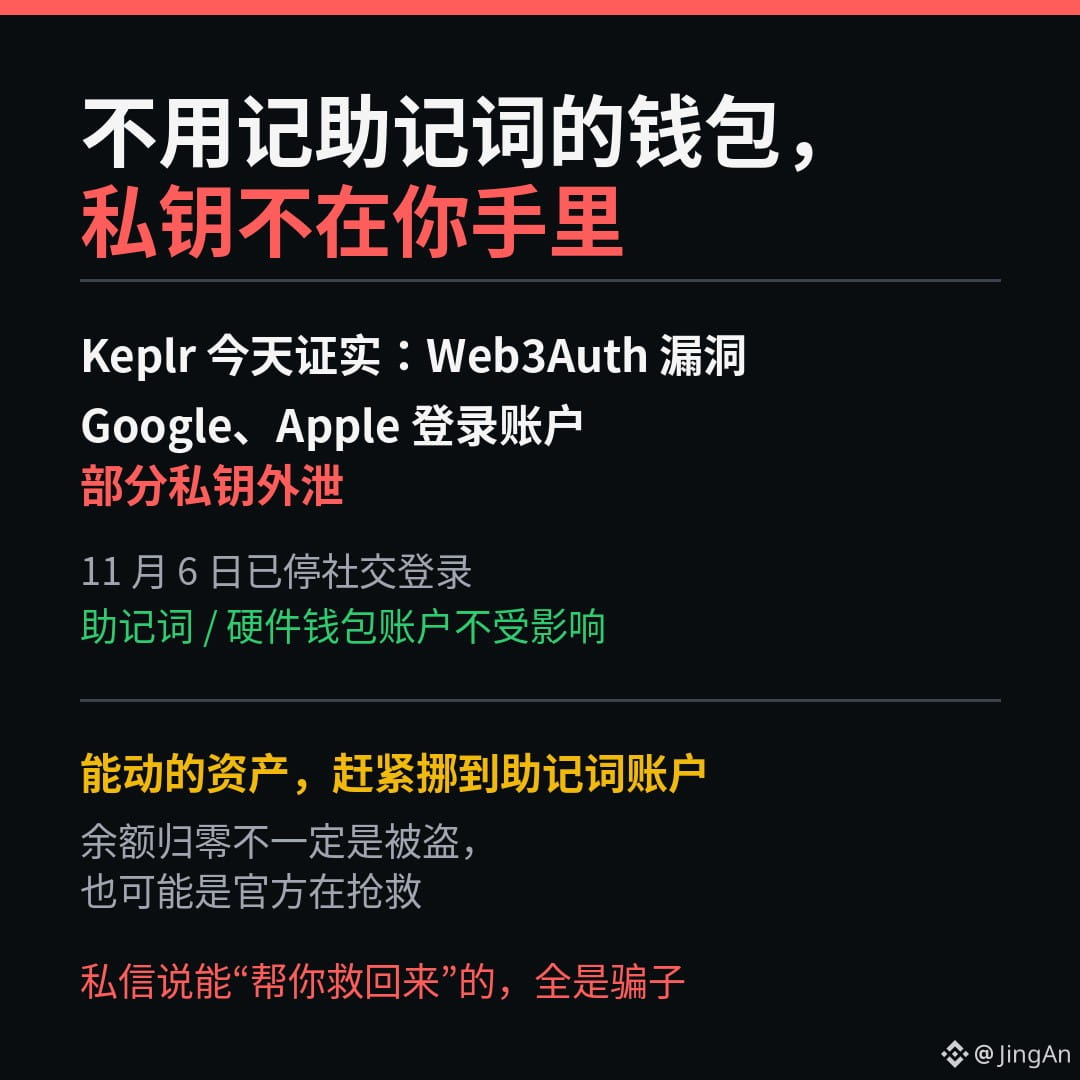
Avec un portefeuille qui ne nécessite pas de mémoriser une phrase de récupération, la clé privée n’est tout simplement pas entre vos mains.
Le 6 novembre, Keplr a désactivé les connexions via Google et Apple.
Aujourd’hui, l’équipe a confirmé la faille : Web3Auth, le service de connexion tiers, a été victime d’une vulnérabilité, et les clés privées de certains comptes connectés via les réseaux sociaux ont fuité.
Les comptes créés avec une phrase de récupération ou un portefeuille matériel n’ont pas été touchés.
Les victimes sont celles qui ont voulu faire au plus simple : les 12 mots qu’elles ont économisés, c’étaient précisément ce qui pouvait leur sauver la mise.
Keplr n’a que trois recommandations :
Ne transférez plus d’argent vers ces comptes.
Transférez au plus vite les actifs encore accessibles vers un compte créé avec une phrase de récupération ou un portefeuille matériel.
Tous ceux qui vous écrivent en privé pour vous dire qu’ils peuvent « vous aider à récupérer vos fonds » sont des escrocs. Ne faites confiance qu’aux comptes officiels de Keplr et de Web3Auth.
Et voici un fait contre-intuitif :
Si votre solde tombe soudainement à zéro, cela ne signifie pas forcément que vous avez été piraté.
Web3Auth affirme qu’ils utilisent eux aussi cette même méthode pour mettre à l’abri les fonds qui n’ont pas été dérobés.
Le nombre de personnes touchées et le montant des pertes n’ont pas encore été annoncés. La liste des adresses de secours sera publiée plus tard.
Votre portefeuille a-t-il été créé avec une phrase de récupération ou par connexion en un clic avec Google ?
#SécuritéDesPortefeuilles
Avec un portefeuille qui ne nécessite pas de mémoriser une phrase de récupération, la clé privée n’est tout simplement pas entre vos mains.
Le 6 novembre, Keplr a désactivé les connexions via Google et Apple.
Aujourd’hui, l’équipe a confirmé la faille : Web3Auth, le service de connexion tiers, a été victime d’une vulnérabilité, et les clés privées de certains comptes connectés via les réseaux sociaux ont fuité.
Les comptes créés avec une phrase de récupération ou un portefeuille matériel n’ont pas été touchés.
Les victimes sont celles qui ont voulu faire au plus simple : les 12 mots qu’elles ont économisés, c’étaient précisément ce qui pouvait leur sauver la mise.
Keplr n’a que trois recommandations :
Ne transférez plus d’argent vers ces comptes.
Transférez au plus vite les actifs encore accessibles vers un compte créé avec une phrase de récupération ou un portefeuille matériel.
Tous ceux qui vous écrivent en privé pour vous dire qu’ils peuvent « vous aider à récupérer vos fonds » sont des escrocs. Ne faites confiance qu’aux comptes officiels de Keplr et de Web3Auth.
Et voici un fait contre-intuitif :
Si votre solde tombe soudainement à zéro, cela ne signifie pas forcément que vous avez été piraté.
Web3Auth affirme qu’ils utilisent eux aussi cette même méthode pour mettre à l’abri les fonds qui n’ont pas été dérobés.
Le nombre de personnes touchées et le montant des pertes n’ont pas encore été annoncés. La liste des adresses de secours sera publiée plus tard.
Votre portefeuille a-t-il été créé avec une phrase de récupération ou par connexion en un clic avec Google ?
#SécuritéDesPortefeuilles