Publier

燕寶Melissa
·
--
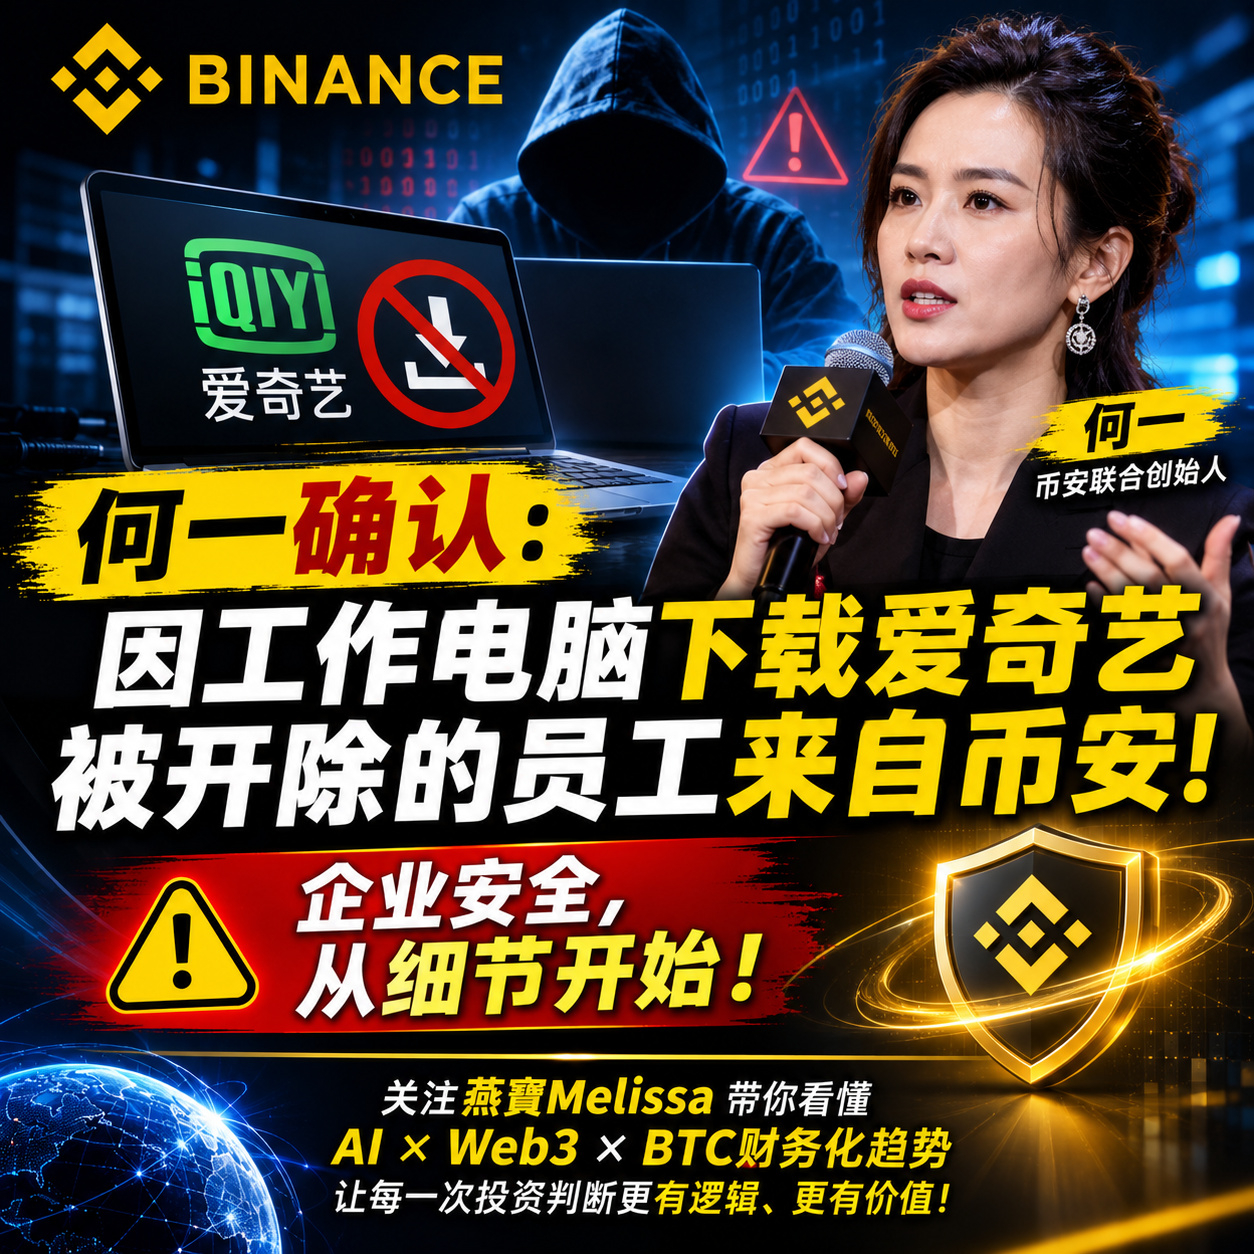
Baissier🚨 Confirmation de He Yi en personne : l’employé licencié pour avoir téléchargé iQIYI sur son ordinateur professionnel travaillait bien chez Binance !
L’affaire du vol de 6,3 milliards de dollars chez Binance continue de faire parler, et He Yi a répondu à une autre vieille histoire de gestion interne qui suscite un vif débat.
Elle a déclaré sur X :
« La personne licenciée pour avoir téléchargé iQIYI sur son ordinateur professionnel travaillait aussi chez Binance. Nous assumons et payons, mais cela ne doit pas se reproduire. »
Cette phrase semble anodine, mais elle révèle un problème auquel toutes les équipes Web3 devraient prêter attention : la sécurité d’une entreprise est souvent compromise à partir des détails les plus insignifiants.
D’après les premiers éléments de l’enquête publiés précédemment par Binance :
1️⃣ Fausse offre d’emploi : les pirates ont approché des ingénieurs au moyen de faux exercices d’entretien.
2️⃣ Injection de code malveillant : un employé a téléchargé sur son ordinateur professionnel un code déguisé en exercice d’entretien, infectant ainsi l’appareil avec un cheval de Troie.
3️⃣ Risque de sécurité interne : les attaquants ont ensuite exploité des outils internes pour étendre leur contrôle.
4️⃣ Vol d’actifs : après plusieurs mois de préparation, les actifs ont finalement été transférés le 29 octobre.
⚠️ Il faut bien faire la distinction : le licenciement pour avoir téléchargé iQIYI est un autre incident de gestion interne confirmé par He Yi, et non la cause directe de cette cyberattaque.
À l’ère de l’IA, le point d’entrée d’une cyberattaque ne se trouve peut-être pas sur la blockchain, mais sur l’ordinateur que vous utilisez tous les jours.
La véritable sécurité ne consiste pas à indemniser après un vol, mais à mettre en place des défenses avant que le risque ne se concrétise.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB
L’affaire du vol de 6,3 milliards de dollars chez Binance continue de faire parler, et He Yi a répondu à une autre vieille histoire de gestion interne qui suscite un vif débat.
Elle a déclaré sur X :
« La personne licenciée pour avoir téléchargé iQIYI sur son ordinateur professionnel travaillait aussi chez Binance. Nous assumons et payons, mais cela ne doit pas se reproduire. »
Cette phrase semble anodine, mais elle révèle un problème auquel toutes les équipes Web3 devraient prêter attention : la sécurité d’une entreprise est souvent compromise à partir des détails les plus insignifiants.
D’après les premiers éléments de l’enquête publiés précédemment par Binance :
1️⃣ Fausse offre d’emploi : les pirates ont approché des ingénieurs au moyen de faux exercices d’entretien.
2️⃣ Injection de code malveillant : un employé a téléchargé sur son ordinateur professionnel un code déguisé en exercice d’entretien, infectant ainsi l’appareil avec un cheval de Troie.
3️⃣ Risque de sécurité interne : les attaquants ont ensuite exploité des outils internes pour étendre leur contrôle.
4️⃣ Vol d’actifs : après plusieurs mois de préparation, les actifs ont finalement été transférés le 29 octobre.
⚠️ Il faut bien faire la distinction : le licenciement pour avoir téléchargé iQIYI est un autre incident de gestion interne confirmé par He Yi, et non la cause directe de cette cyberattaque.
À l’ère de l’IA, le point d’entrée d’une cyberattaque ne se trouve peut-être pas sur la blockchain, mais sur l’ordinateur que vous utilisez tous les jours.
La véritable sécurité ne consiste pas à indemniser après un vol, mais à mettre en place des défenses avant que le risque ne se concrétise.
#美股走弱,加密货币市场普遍承压
$BTC
$ETH
$BNB