🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨 🚨
Le plus grand vol de cryptomonnaies de l’histoire : les pirates nord-coréens et le déroulement de l’attaque contre Binance
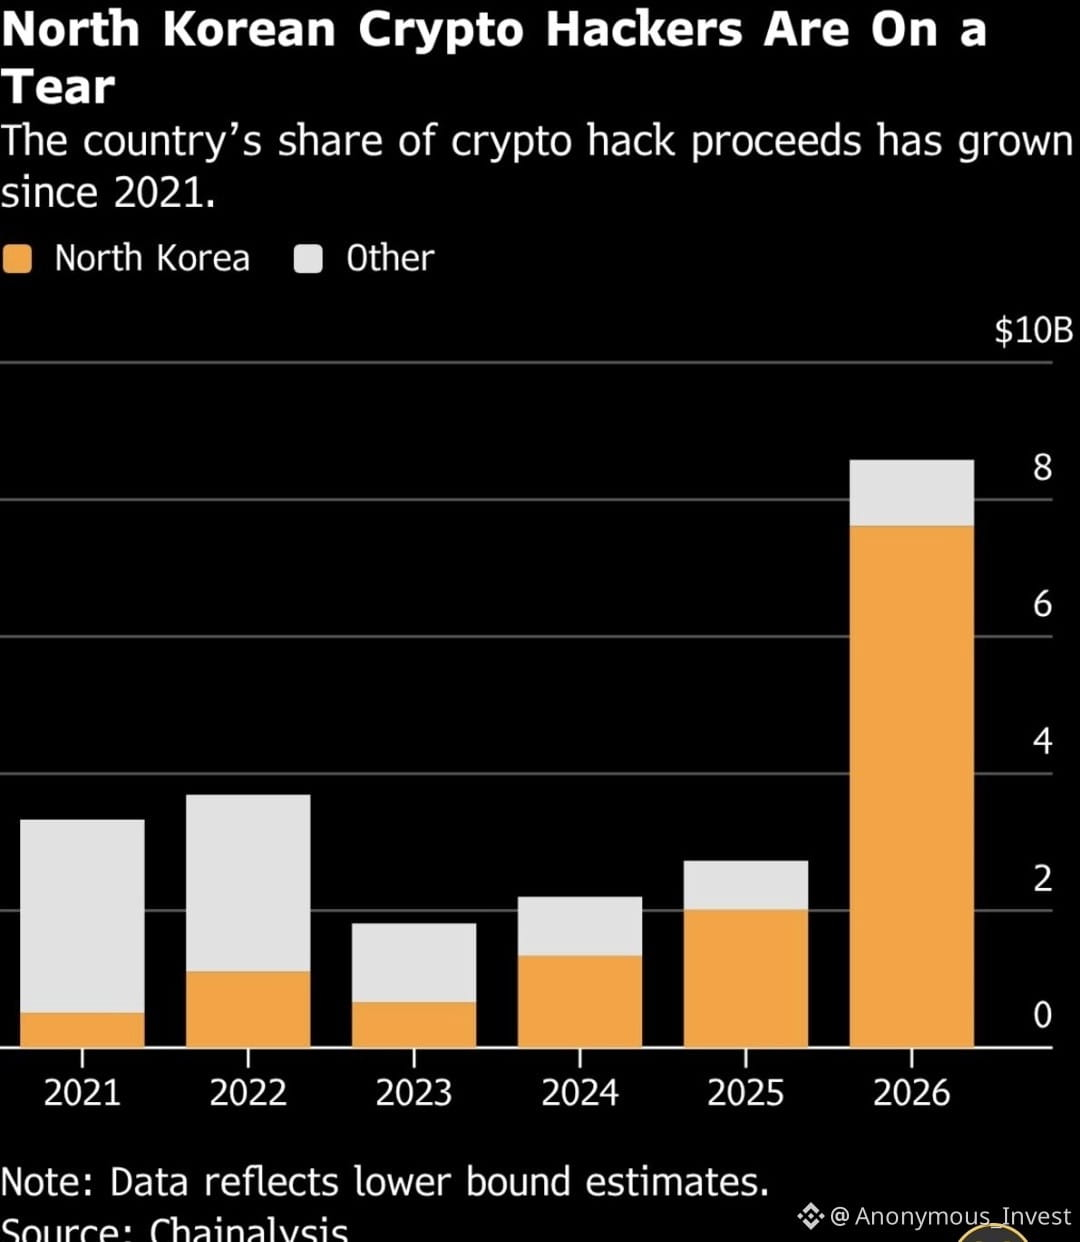
C’est désormais officiellement le plus grand vol de cryptomonnaies jamais enregistré — et de loin. Il ne s’agissait ni d’une faille dans un contrat intelligent ni d’un simple courriel d’hameçonnage. L’infiltration a duré cinq mois.
*L’ampleur du vol*
- *Montant dérobé :* 6,34 milliards de dollars le 29 octobre 2026
- *Précédent record :* Bybit en 2025, avec 1,5 milliard de dollars — le montant est environ quatre fois plus élevé
- *Avant cela :* Axie Infinity / Ronin en 2022, avec 590 millions de dollars
- *Impact :* Le bitcoin est passé sous la barre des 77 000 dollars et plus de 1,5 milliard de dollars de positions à effet de levier ont été liquidés lors de la vente massive qui a suivi immédiatement
Binance affirme avoir déjà remplacé 98 % des jetons concernés grâce à ses fonds d’entreprise et à ses fonds SAFU / d’assurance, et que les clients ne perdront rien. Environ 2,85 milliards de dollars ont été gelés ou interceptés à ce jour.
*Déroulement de l’attaque — rapport de Binance du 3 novembre*
Binance a décrit l’opération comme une « campagne sophistiquée en plusieurs étapes », amorcée en juin, et non comme un vol éclair.
- *Juin - Compromission de la chaîne d’approvisionnement :* Un ingénieur DevOps de Wallet a téléchargé depuis un moteur de recherche une version altérée de Homebrew destinée à un outil populaire de programmation par IA. Cela a permis aux attaquants de s’introduire dans le système.
- *Septembre - Faux entretien d’embauche :* Un deuxième ingénieur logiciel a été contacté sur une plateforme de recrutement. Il a passé deux entretiens, dont un appel vidéo en direct avec une personne se présentant comme responsable des ressources humaines, qui lui a communiqué un compte personnel sur les réseaux sociaux. Le processus d’entretien a permis d’installer un logiciel malveillant sur son ordinateur portable.
- *20 octobre - Déplacement latéral via un outil d’IA interne :* Les attaquants ont utilisé l’ordinateur compromis du deuxième ingénieur et l’outil d’IA interne de Binance pour prendre le contrôle des ordinateurs de deux ingénieurs de l’équipe Wallet, dont l’un avait l’autorisation de déployer des logiciels.
- *29 octobre - Le siphonnage :* Ils se sont connectés à l’ordinateur d’un troisième ingénieur, ont utilisé des identifiants volés au premier ingénieur et déclenché un script malveillant pour accéder au service de signature des transactions. En près de quatre heures, ils ont vidé des portefeuilles à chaud sur dix blockchains.
#Binance
Le plus grand vol de cryptomonnaies de l’histoire : les pirates nord-coréens et le déroulement de l’attaque contre Binance
C’est désormais officiellement le plus grand vol de cryptomonnaies jamais enregistré — et de loin. Il ne s’agissait ni d’une faille dans un contrat intelligent ni d’un simple courriel d’hameçonnage. L’infiltration a duré cinq mois.
*L’ampleur du vol*
- *Montant dérobé :* 6,34 milliards de dollars le 29 octobre 2026
- *Précédent record :* Bybit en 2025, avec 1,5 milliard de dollars — le montant est environ quatre fois plus élevé
- *Avant cela :* Axie Infinity / Ronin en 2022, avec 590 millions de dollars
- *Impact :* Le bitcoin est passé sous la barre des 77 000 dollars et plus de 1,5 milliard de dollars de positions à effet de levier ont été liquidés lors de la vente massive qui a suivi immédiatement
Binance affirme avoir déjà remplacé 98 % des jetons concernés grâce à ses fonds d’entreprise et à ses fonds SAFU / d’assurance, et que les clients ne perdront rien. Environ 2,85 milliards de dollars ont été gelés ou interceptés à ce jour.
*Déroulement de l’attaque — rapport de Binance du 3 novembre*
Binance a décrit l’opération comme une « campagne sophistiquée en plusieurs étapes », amorcée en juin, et non comme un vol éclair.
- *Juin - Compromission de la chaîne d’approvisionnement :* Un ingénieur DevOps de Wallet a téléchargé depuis un moteur de recherche une version altérée de Homebrew destinée à un outil populaire de programmation par IA. Cela a permis aux attaquants de s’introduire dans le système.
- *Septembre - Faux entretien d’embauche :* Un deuxième ingénieur logiciel a été contacté sur une plateforme de recrutement. Il a passé deux entretiens, dont un appel vidéo en direct avec une personne se présentant comme responsable des ressources humaines, qui lui a communiqué un compte personnel sur les réseaux sociaux. Le processus d’entretien a permis d’installer un logiciel malveillant sur son ordinateur portable.
- *20 octobre - Déplacement latéral via un outil d’IA interne :* Les attaquants ont utilisé l’ordinateur compromis du deuxième ingénieur et l’outil d’IA interne de Binance pour prendre le contrôle des ordinateurs de deux ingénieurs de l’équipe Wallet, dont l’un avait l’autorisation de déployer des logiciels.
- *29 octobre - Le siphonnage :* Ils se sont connectés à l’ordinateur d’un troisième ingénieur, ont utilisé des identifiants volés au premier ingénieur et déclenché un script malveillant pour accéder au service de signature des transactions. En près de quatre heures, ils ont vidé des portefeuilles à chaud sur dix blockchains.
#Binance