
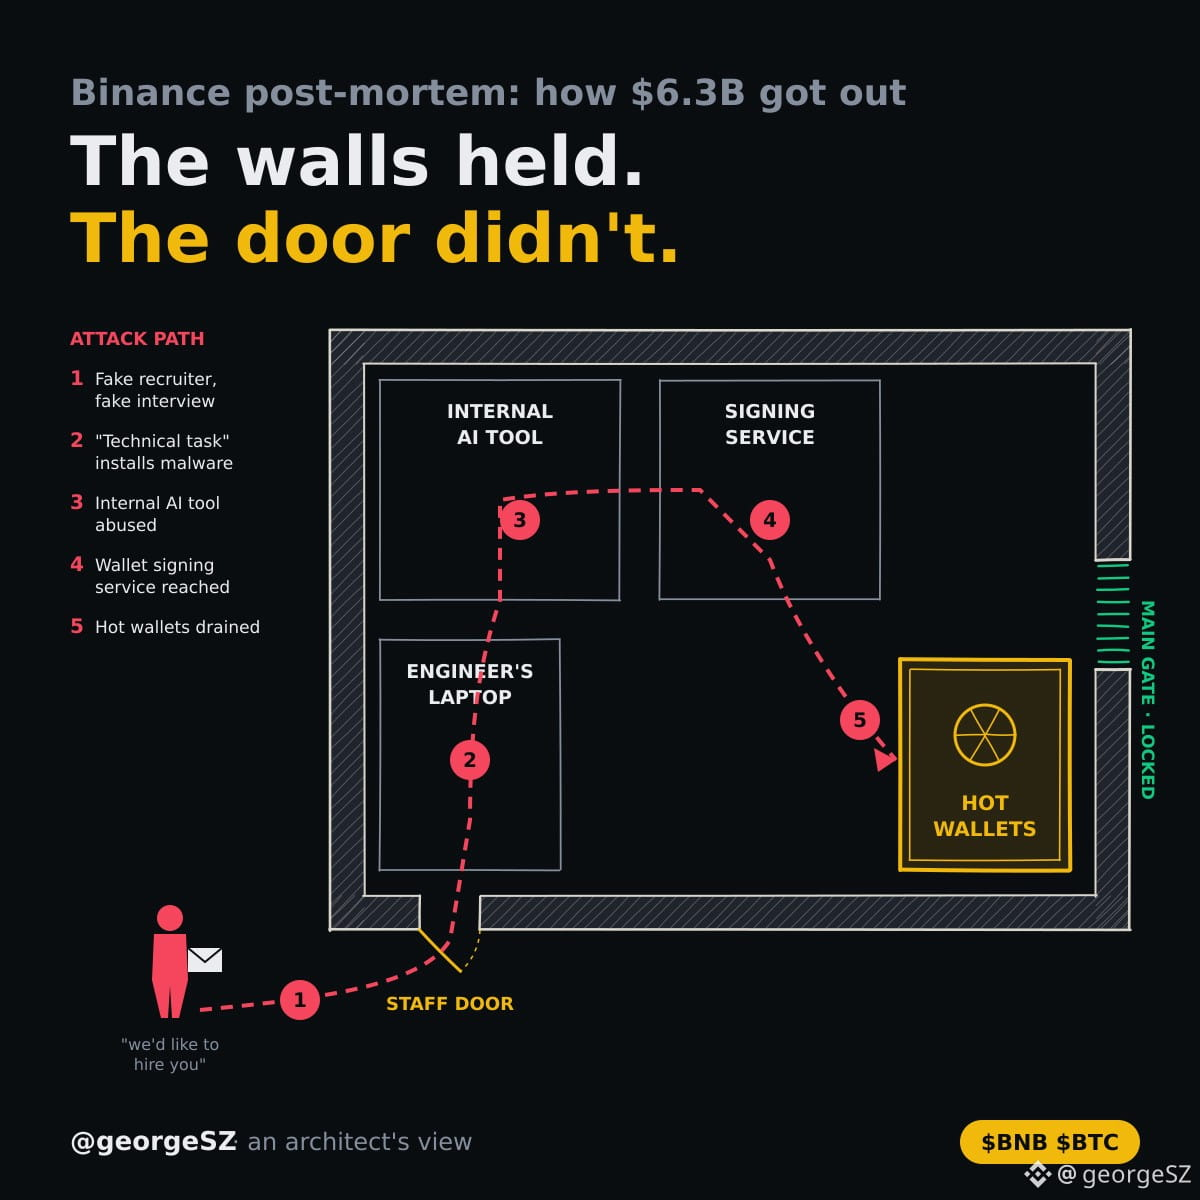
Il y a deux jours, j’ai écrit que le vrai respect viendrait quand Binance expliquerait comment 6,3 milliards de dollars avaient été dérobés. Ils l’ont fait. Il faut leur en donner le crédit. Voici ce qui s’est passé, en termes de bâtiment : 1. Un faux recruteur a invité un ingénieur de Binance à un entretien d’embauche. 2. La « tâche technique » qu’il a téléchargée a installé un logiciel malveillant sur son ordinateur professionnel. 3. Les attaquants ont utilisé un outil d’IA interne pour accéder aux ordinateurs de ses collègues. 4. De là, ils ont accédé au service de signature des portefeuilles. 5. Les portefeuilles chauds ont été vidés le 29 octobre. Le FBI attribue l’attaque au groupe Lazarus, lié à la Corée du Nord. Personne n’a franchi les murs. Personne n’a forcé l’entrée principale. Ils sont passés par la porte réservée au personnel, parce que quelqu’un voulait décrocher un nouvel emploi. Tous les architectes le savent : on peut concevoir le coffre-fort le plus solide du monde, le maillon faible restera la personne qui détient les clés. Alors voici la question qui dérange : si une attaque de 6 milliards de dollars peut commencer par un simple entretien d’embauche, l’autoconservation est-elle vraiment plus sûre, ou est-ce qu’elle fait simplement de VOUS la personne qui détient les clés ? 👇 $BNB $BTC #Binance98PercentReplenished #Write2Earn
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone