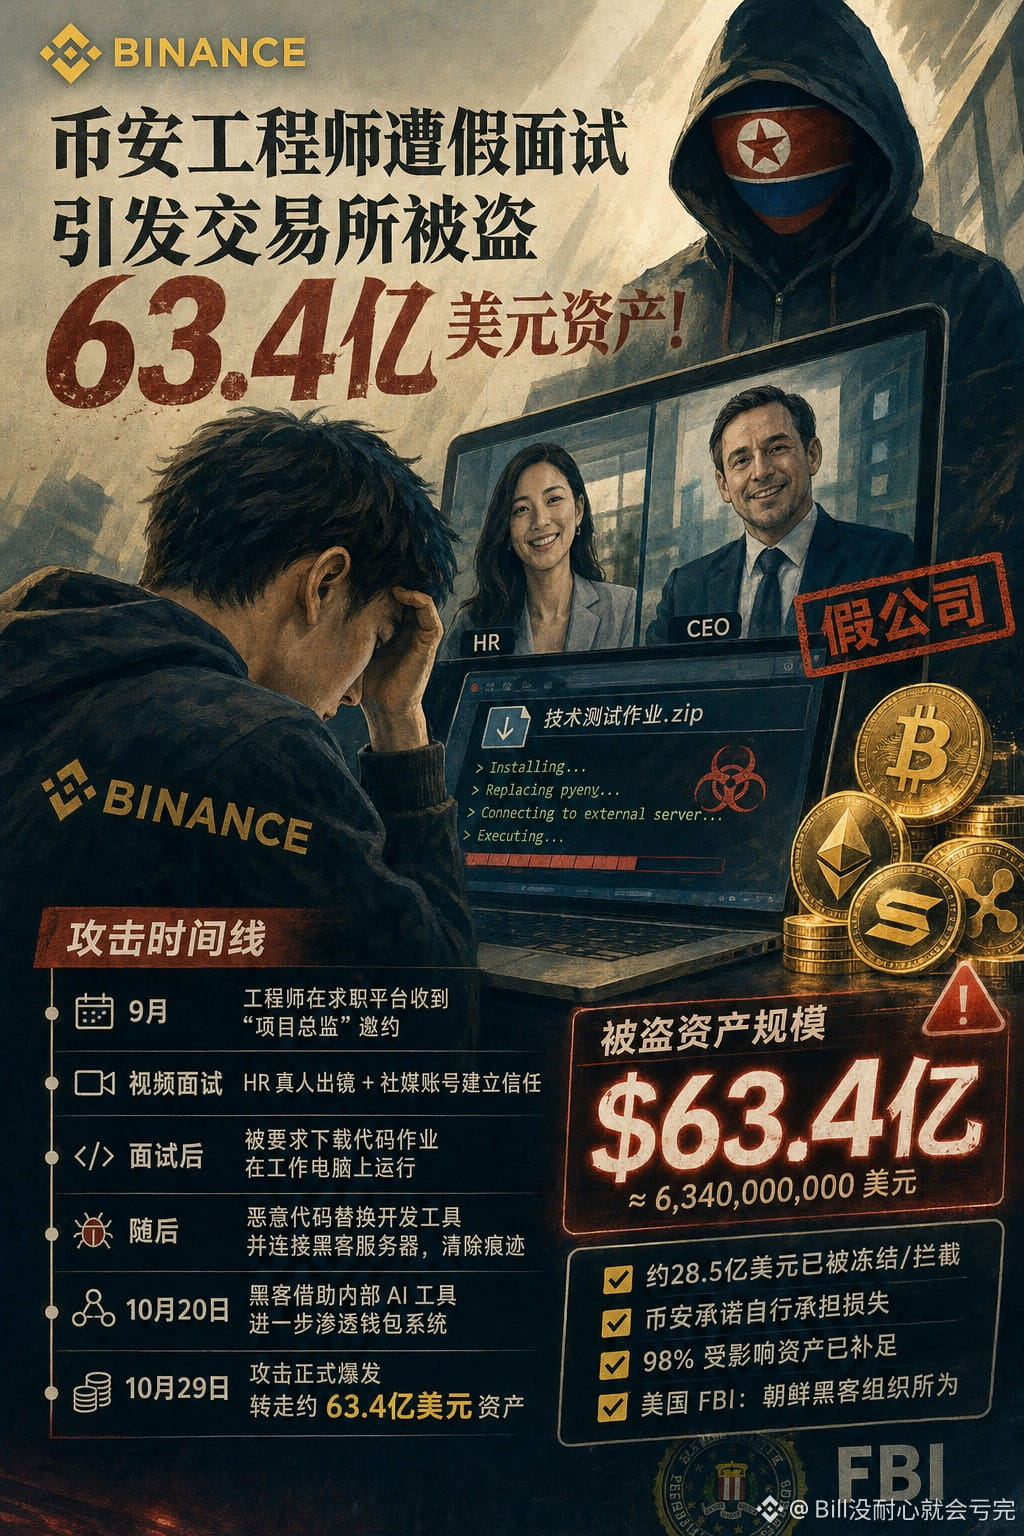
Le vol d’actifs d’une valeur de 6,34 milliards de dollars révélé par Binance a commencé par un entretien d’embauche. Selon son rapport d’enquête préliminaire, en septembre dernier, un ingénieur logiciel de Binance a reçu une invitation à un entretien après avoir publié son CV sur une plateforme de recherche d’emploi. L’invitation lui avait été envoyée par une personne se présentant comme directeur de projet.
Lors du premier entretien, un véritable recruteur des ressources humaines s’est montré en vidéo. L’interlocuteur lui a aussi fourni un compte sur les réseaux sociaux contenant de nombreuses photos et vidéos de sa vie quotidienne. Au deuxième tour, une personne se présentant comme le PDG de l’entreprise est même intervenue. Mais cette entreprise était entièrement fictive. Vers la fin de l’entretien, on a demandé à l’ingénieur de télécharger un exercice de programmation, qu’il a ensuite exécuté sur son ordinateur professionnel.
Le code malveillant a remplacé l’outil de développement pyenv installé sur l’ordinateur, s’est connecté à un serveur externe pour exécuter des commandes et a effacé les traces de l’intrusion. Le logiciel de sécurité des terminaux n’a détecté aucune anomalie à ce moment-là. Le 20 octobre, les attaquants avaient déjà utilisé cet ordinateur compromis et les outils d’IA internes pour pénétrer dans les appareils d’autres ingénieurs et dérober des autorisations de déploiement.
Le 29 octobre, des actifs tels que BTC, ETH, SOL et XRP ont été transférés les uns après les autres en quelques heures. Après la suspension des retraits par Binance, certaines autorisations malveillantes sur la blockchain sont restées actives et les actifs ont continué à être transférés. Le FBI estime que l’attaque a été menée par des pirates informatiques nord-coréens. Cet exercice de programmation qui ressemblait à un test technique a finalement mis à l’épreuve les défenses de sécurité de la plateforme d’échange.
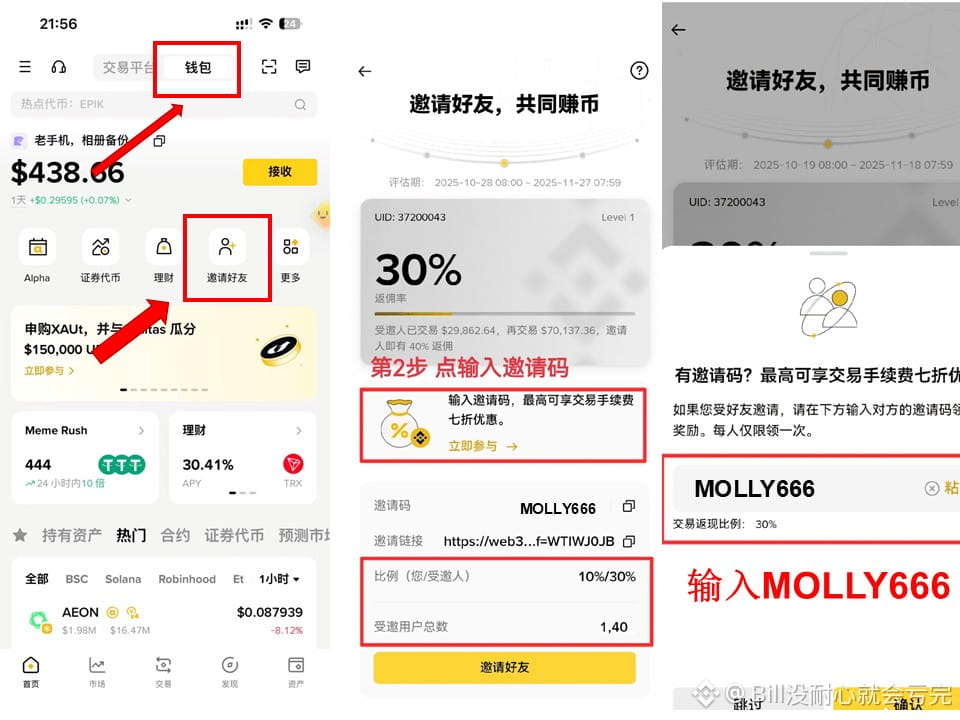
Code d’invitation du portefeuille Binance : MOLLY666
Lors du premier entretien, un véritable recruteur des ressources humaines s’est montré en vidéo. L’interlocuteur lui a aussi fourni un compte sur les réseaux sociaux contenant de nombreuses photos et vidéos de sa vie quotidienne. Au deuxième tour, une personne se présentant comme le PDG de l’entreprise est même intervenue. Mais cette entreprise était entièrement fictive. Vers la fin de l’entretien, on a demandé à l’ingénieur de télécharger un exercice de programmation, qu’il a ensuite exécuté sur son ordinateur professionnel.
Le code malveillant a remplacé l’outil de développement pyenv installé sur l’ordinateur, s’est connecté à un serveur externe pour exécuter des commandes et a effacé les traces de l’intrusion. Le logiciel de sécurité des terminaux n’a détecté aucune anomalie à ce moment-là. Le 20 octobre, les attaquants avaient déjà utilisé cet ordinateur compromis et les outils d’IA internes pour pénétrer dans les appareils d’autres ingénieurs et dérober des autorisations de déploiement.
Le 29 octobre, des actifs tels que BTC, ETH, SOL et XRP ont été transférés les uns après les autres en quelques heures. Après la suspension des retraits par Binance, certaines autorisations malveillantes sur la blockchain sont restées actives et les actifs ont continué à être transférés. Le FBI estime que l’attaque a été menée par des pirates informatiques nord-coréens. Cet exercice de programmation qui ressemblait à un test technique a finalement mis à l’épreuve les défenses de sécurité de la plateforme d’échange.
Code d’invitation du portefeuille Binance : MOLLY666