La dernière mise à jour de Binance indique que la faille de 6,34 milliards de dollars a été orchestrée au moyen d’une série de faux entretiens d’embauche, au cours desquels les attaquants ont introduit du code malveillant dans un outil d’IA interne. Cette méthode a contourné les défenses périmétriques traditionnelles, car elle ciblait des employés de confiance plutôt que l’API publique.
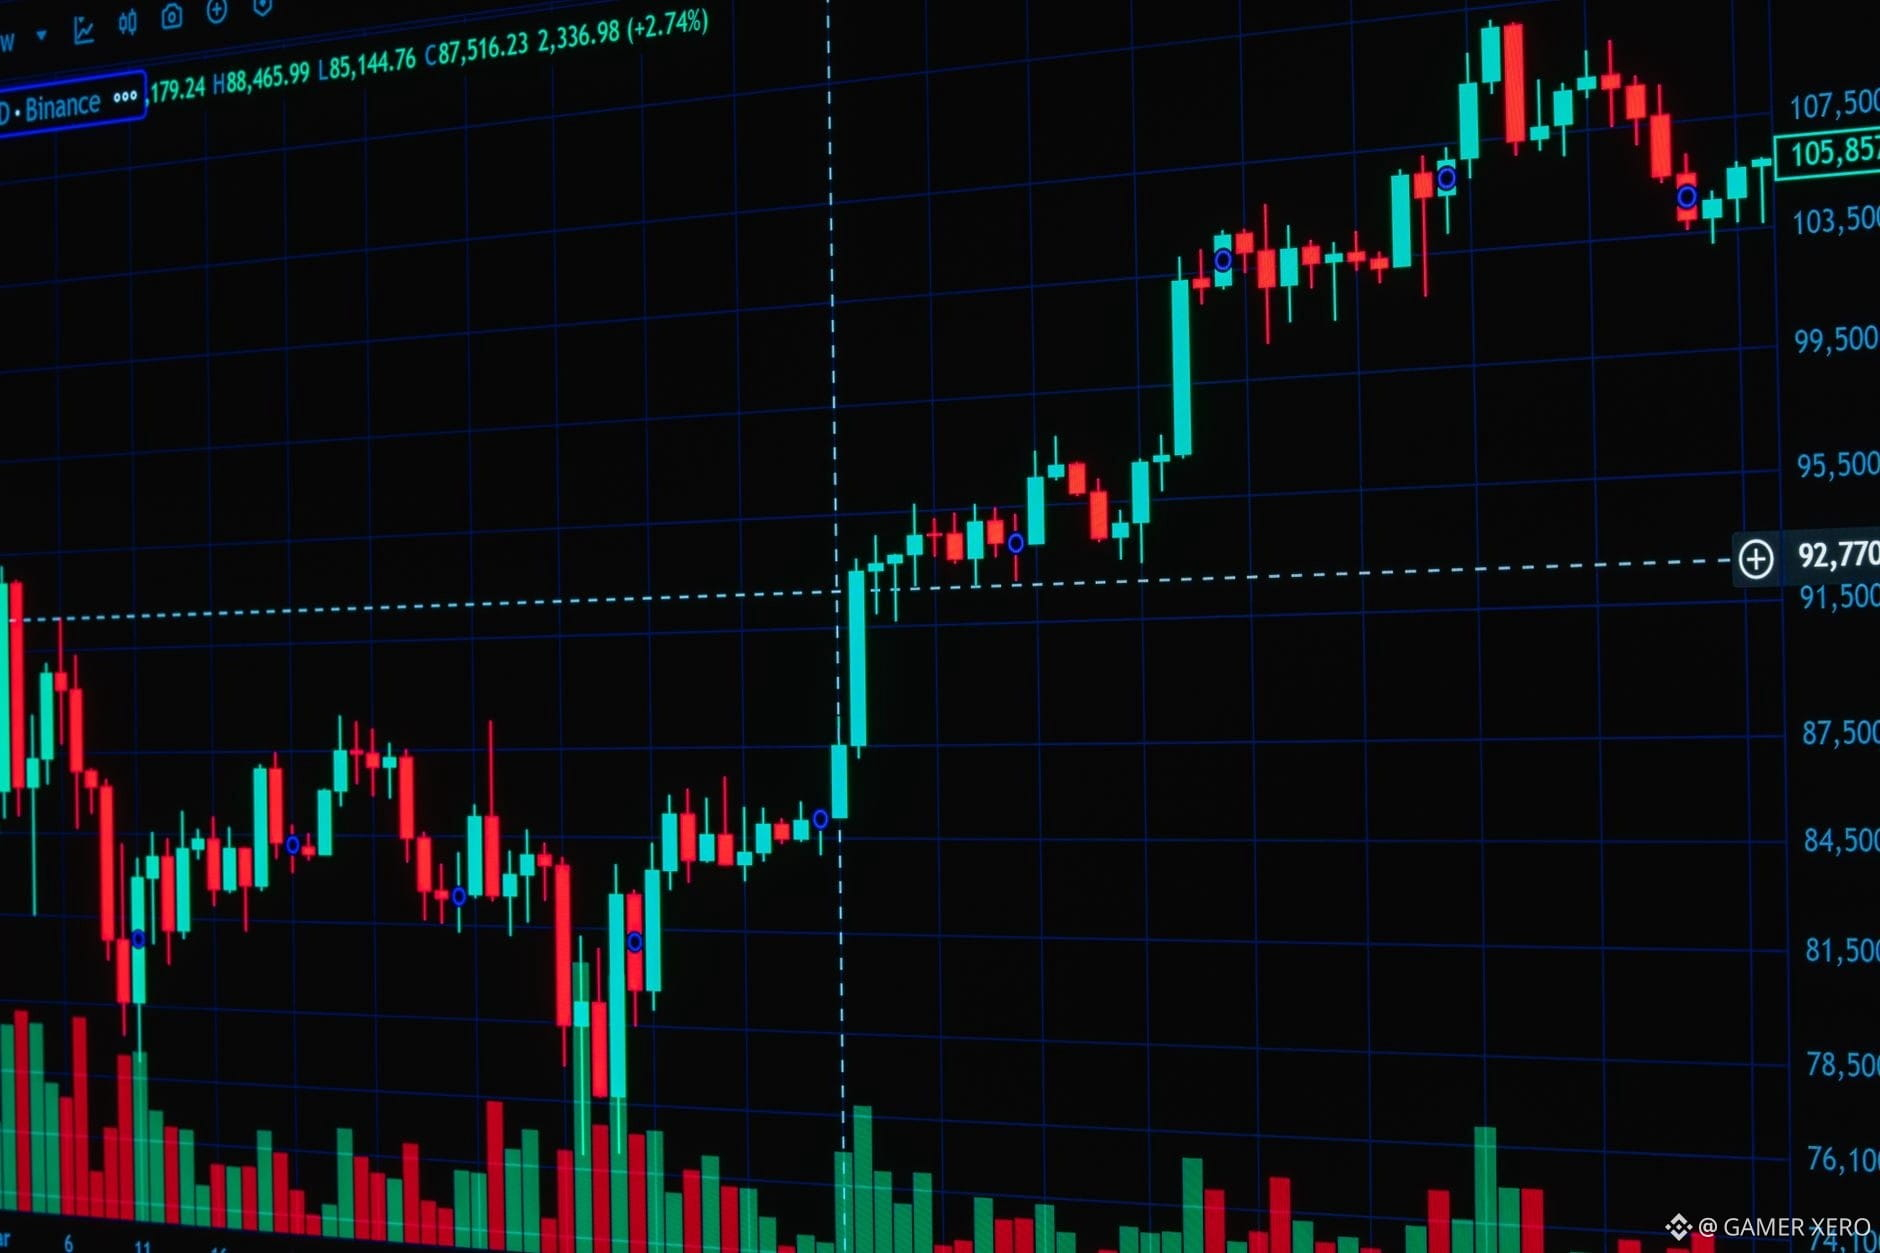
Pour les traders, l’essentiel n’est pas tant le montant annoncé que la manière dont cette faille redéfinit la perception du risque. Lorsqu’un processus interne d’une plateforme est compromis, l’effet immédiat est une hausse des retraits et un durcissement des limites de retrait, ce qui peut réduire temporairement la liquidité on-chain. Cette pénurie de liquidité se traduit souvent par une moindre profondeur du carnet d’ordres sur les marchés au comptant — on peut le constater sur Binance, où la meilleure offre d’achat pour $BTC hovers se situe juste sous les 80 500 $, tandis que la meilleure offre de vente reste proche de 80 600 $.
Comment adaptez-vous vos habitudes de sécurité ou vos dispositifs de surveillance face à ce type d’attaque par ingénierie sociale ?
#CryptoSecurity #BinanceUpdate #TraderInsights #GAMERXERO
Pour les traders, l’essentiel n’est pas tant le montant annoncé que la manière dont cette faille redéfinit la perception du risque. Lorsqu’un processus interne d’une plateforme est compromis, l’effet immédiat est une hausse des retraits et un durcissement des limites de retrait, ce qui peut réduire temporairement la liquidité on-chain. Cette pénurie de liquidité se traduit souvent par une moindre profondeur du carnet d’ordres sur les marchés au comptant — on peut le constater sur Binance, où la meilleure offre d’achat pour $BTC hovers se situe juste sous les 80 500 $, tandis que la meilleure offre de vente reste proche de 80 600 $.
Comment adaptez-vous vos habitudes de sécurité ou vos dispositifs de surveillance face à ce type d’attaque par ingénierie sociale ?
#CryptoSecurity #BinanceUpdate #TraderInsights #GAMERXERO