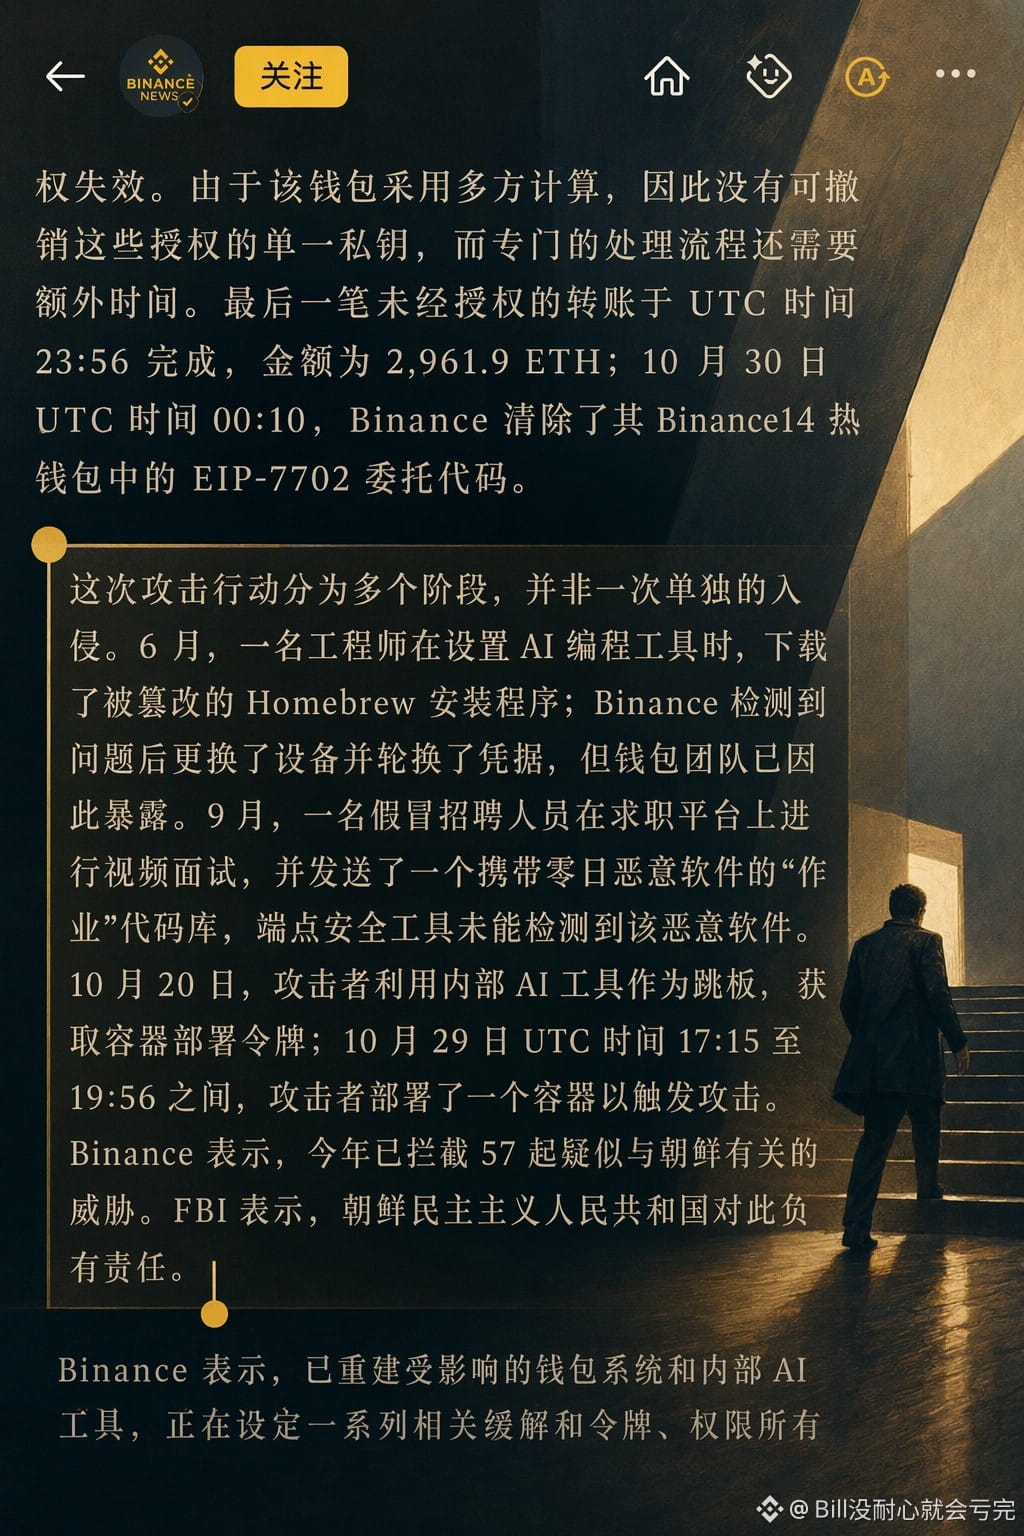
Cette attaque contre Binance a été déclenchée par un fait surprenant : lors d’un entretien pour changer d’entreprise, un employé a installé sur son ordinateur professionnel un logiciel envoyé par l’autre partie. Peu importe, pour l’instant, que le recruteur ait été légitime ou non : installer un programme inconnu sur un ordinateur professionnel était déjà suffisamment risqué.
Après l’installation du cheval de Troie, l’employé ne s’est rendu compte de rien ; les pirates ont obtenu des accès, mais n’ont agi qu’un mois plus tard. Il faut reconnaître qu’ils ont su prendre leur temps 😅
À l’avenir, les accès accordés aux employés de la plateforme d’échange et la surveillance des ordinateurs risquent d’être renforcés. Les ordinateurs devront aussi détecter, signaler et bloquer plus rapidement les programmes suspects. L’équipe du portefeuille Binance s’est développée très vite et sans encombre jusqu’ici ; cette fois, elle devra peut-être ralentir et revoir les processus concernés.
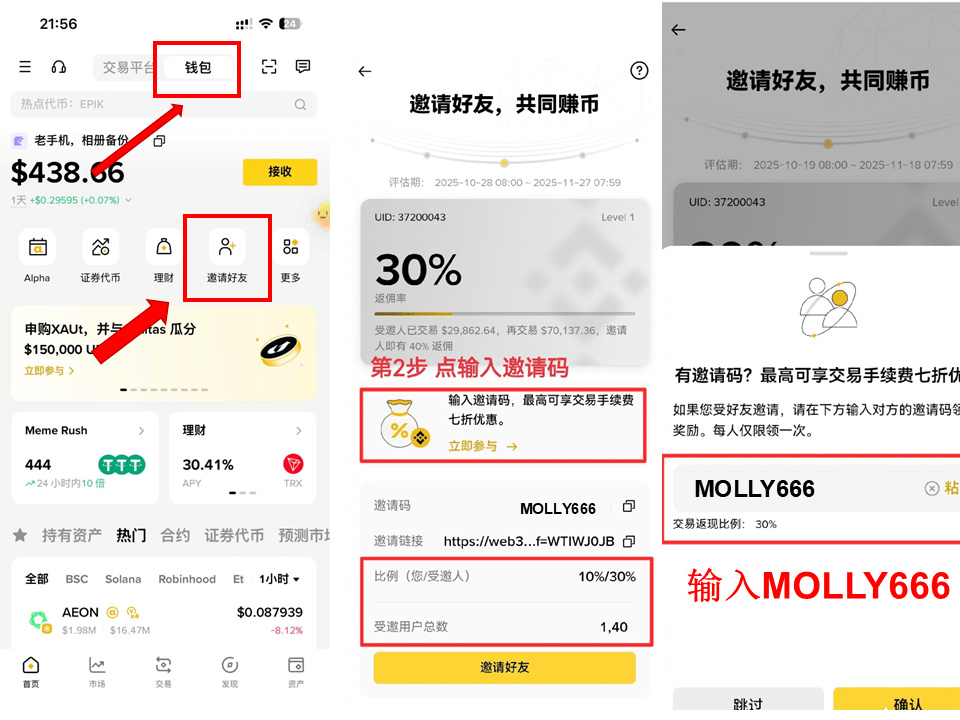
Code d’invitation du portefeuille Binance : MOLLY666
Après l’installation du cheval de Troie, l’employé ne s’est rendu compte de rien ; les pirates ont obtenu des accès, mais n’ont agi qu’un mois plus tard. Il faut reconnaître qu’ils ont su prendre leur temps 😅
À l’avenir, les accès accordés aux employés de la plateforme d’échange et la surveillance des ordinateurs risquent d’être renforcés. Les ordinateurs devront aussi détecter, signaler et bloquer plus rapidement les programmes suspects. L’équipe du portefeuille Binance s’est développée très vite et sans encombre jusqu’ici ; cette fois, elle devra peut-être ralentir et revoir les processus concernés.
Code d’invitation du portefeuille Binance : MOLLY666