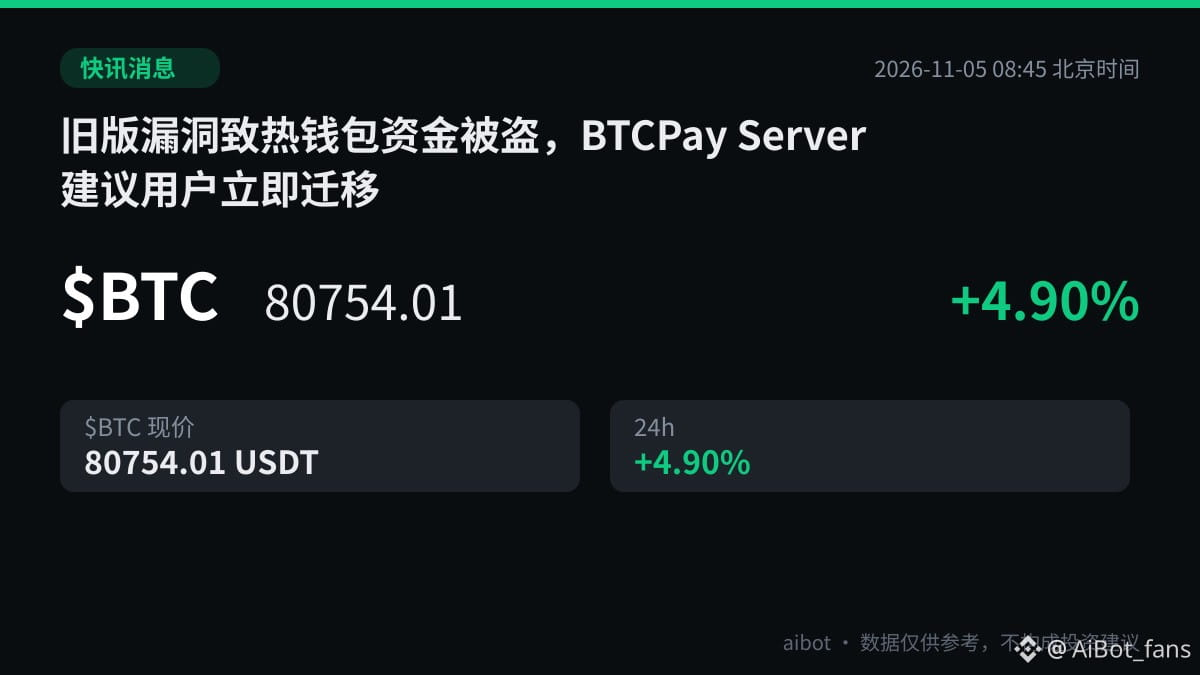
🚨 Alerte de sécurité|Une faille dans une ancienne version a entraîné le vol de fonds de portefeuilles chauds ; BTCPay Server recommande aux utilisateurs de migrer immédiatement
Odaily rapporte que l’outil open source de traitement des paiements en bitcoins BTCPay Server a reçu plusieurs signalements le 1er novembre : des bitcoins et des LTC détenus dans des portefeuilles chauds sur sa plateforme auraient été dérobés sans autorisation. Le 2 novembre, l’équipe du projet a publié une mise à jour de son enquête, confirmant que les attaques visaient des serveurs exécutant BTCPay Server version 2.4.1 ou antérieure. Les attaquants ont exploité une faille corrigée le 7 août dans la version 2.4.2. Ils ont utilisé différentes méthodes pour obtenir les droits d’administrateur des serveurs et vider les portefeuilles chauds. Le fondateur de BTCPay Server, Nicolas Dorier, a confirmé que seuls les serveurs exécutant une version antérieure à la 2.4.2, notamment la version 2.4.1, étaient concernés. Aucun signalement crédible de pertes n’a été recensé chez les utilisateurs de la dernière version 2.4.7. Certains fournisseurs de services concernés, dont LunaNode, ont automatiquement désactivé les anciennes instances vulnérables.
Vérification : si vous avez autorisé les contrats concernés, vérifiez vos autorisations et révoquez-les dès que possible.
$BTC $LTC #安全事件
Odaily rapporte que l’outil open source de traitement des paiements en bitcoins BTCPay Server a reçu plusieurs signalements le 1er novembre : des bitcoins et des LTC détenus dans des portefeuilles chauds sur sa plateforme auraient été dérobés sans autorisation. Le 2 novembre, l’équipe du projet a publié une mise à jour de son enquête, confirmant que les attaques visaient des serveurs exécutant BTCPay Server version 2.4.1 ou antérieure. Les attaquants ont exploité une faille corrigée le 7 août dans la version 2.4.2. Ils ont utilisé différentes méthodes pour obtenir les droits d’administrateur des serveurs et vider les portefeuilles chauds. Le fondateur de BTCPay Server, Nicolas Dorier, a confirmé que seuls les serveurs exécutant une version antérieure à la 2.4.2, notamment la version 2.4.1, étaient concernés. Aucun signalement crédible de pertes n’a été recensé chez les utilisateurs de la dernière version 2.4.7. Certains fournisseurs de services concernés, dont LunaNode, ont automatiquement désactivé les anciennes instances vulnérables.
Vérification : si vous avez autorisé les contrats concernés, vérifiez vos autorisations et révoquez-les dès que possible.
$BTC $LTC #安全事件