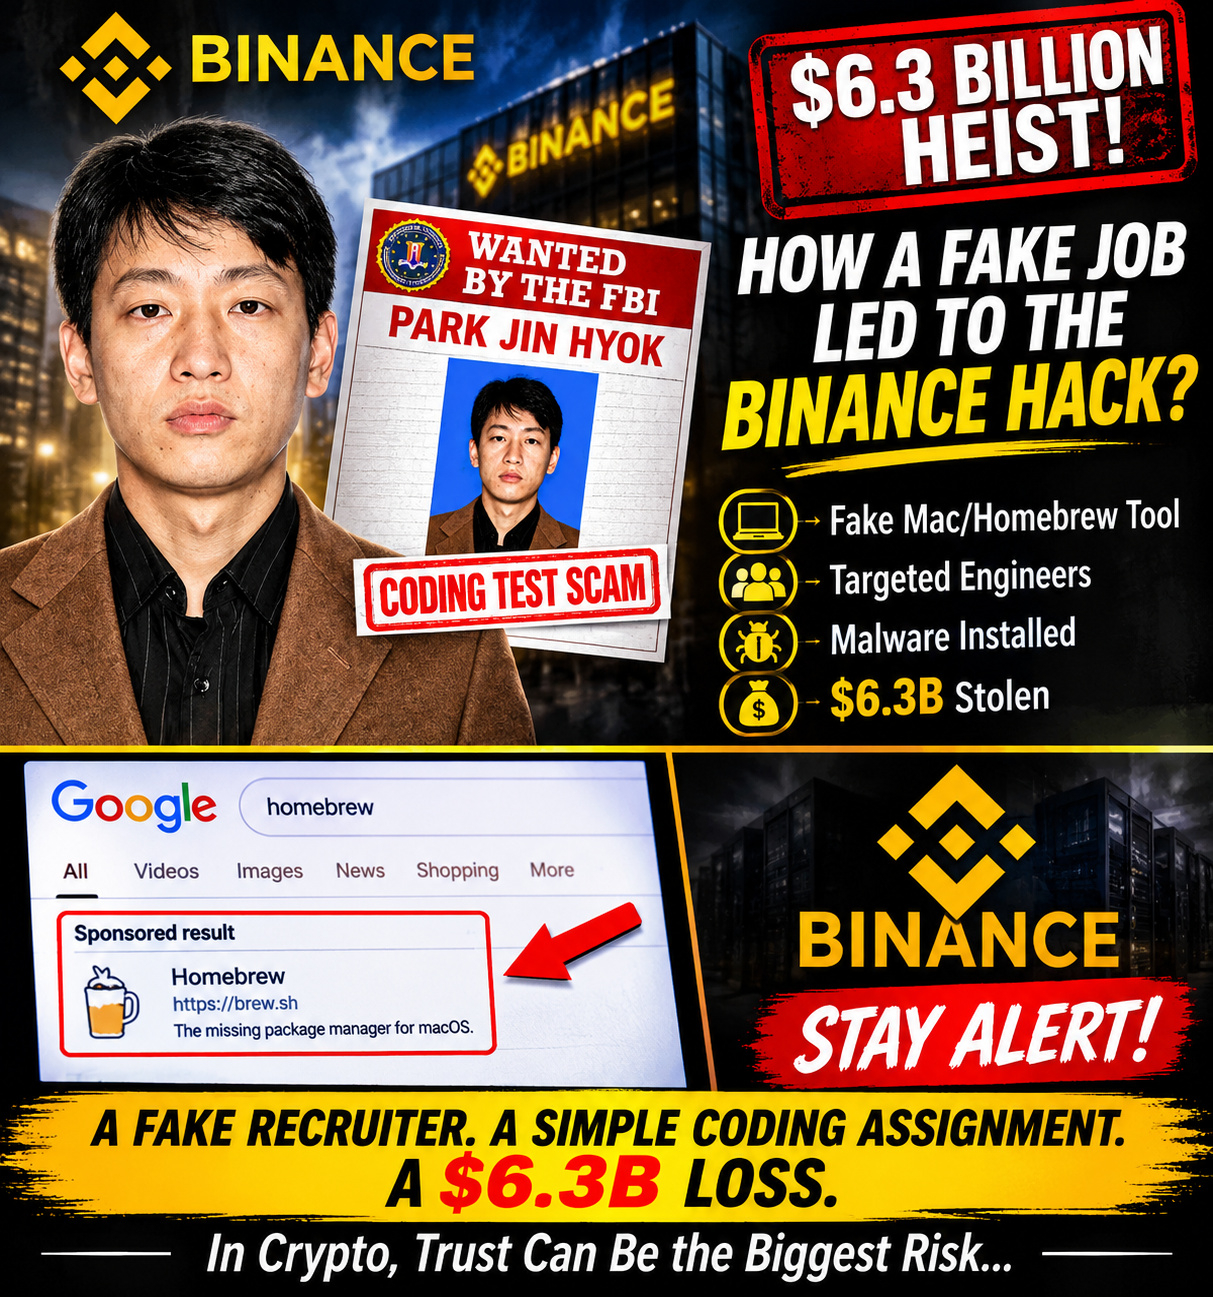
🚨 6,34 MILLIARDS DE DOLLARS. CINQ MOIS. UN FAUX RECRUTEUR
Et si la plus grande menace pour une plateforme d’échange de cryptomonnaies n’était pas une attaque informatique complexe… mais un faux entretien d’embauche ? 👀
Voici l’histoire glaçante qui se cache derrière l’incident de sécurité signalé chez Binance.
D’après les détails communiqués sur l’incident, il ne s’agissait pas d’une simple attaque par hameçonnage. C’était une opération soigneusement planifiée en plusieurs étapes. 🧵👇
🔹 JUIN — LE PREMIER AVERTISSEMENT
Un ingénieur DevOps de Wallet a recherché un outil de programmation basé sur l’IA et téléchargé une version compromise de Homebrew.
Les systèmes de sécurité ont détecté le logiciel malveillant.
Mais voici ce qui est terrifiant : le poste de l’ingénieur et ceux de ses collègues de l’équipe des portefeuilles étaient déjà compromis.
🔹 SEPTEMBRE — LE FAUX EMPLOI DE RÊVE
Un autre ingénieur a été contacté via une plateforme légitime de recherche d’emploi.
L’attaquant s’est fait passer pour un directeur de projet.
Il a partagé des comptes sur les réseaux sociaux, des photos personnelles et des vidéos pour instaurer un climat de confiance.
Puis le piège s’est refermé…
Un devoir de programmation. 💻
🔹 20 OCTOBRE — L’ATTAQUE PREND DE L’AMPLEUR
L’ordinateur portable compromis et un outil d’IA interne ont servi à cibler deux autres ingénieurs de l’équipe des portefeuilles.
Les attaquants ont obtenu des identifiants et un jeton de déploiement de conteneur.
Il ne s’agissait plus d’un piratage aléatoire.
C’était une opération coordonnée.
🔹 29 OCTOBRE — LE VOL
L’attaque a culminé avec un vol massif.
Le FBI et d’autres autorités ont attribué l’attaque à la Corée du Nord.
💰 Environ 2,85 milliards de dollars auraient été gelés ou interceptés.
Binance a déclaré que les clients n’auraient pas à supporter le coût du vol.
Mais le détail le plus troublant ?
Binance a décrit l’approche des attaquants comme plus sophistiquée et trompeuse que toute campagne d’ingénierie sociale à laquelle l’entreprise avait été confrontée auparavant.
🤯 LA VÉRITABLE LEÇON
Les pirates ne s’en sont pas pris uniquement à la technologie.
Ils s’en sont pris à la confiance.
Un faux recruteur.
Un entretien convaincant.
Un devoir de programmation qui semblait inoffensif.
Et soudain, un employé de confiance est devenu le point d’entrée.
⚠️ PROTÉGEZ-VOUS :
❌ Ne lancez jamais de devoirs de programmation envoyés par des recruteurs non vérifiés.
❌ N’installez jamais de logiciels inconnus sur votre appareil personnel ou professionnel.
❌ Ne faites jamais confiance à une offre d’emploi simplement parce que le profil semble légitime.
✅ Vérifiez les recruteurs et les logiciels par des canaux officiels.
💬 Qu’en pensez-vous ?
Même les systèmes de sécurité crypto les plus avancés peuvent-ils protéger les utilisateurs si des attaquants parviennent à manipuler les personnes qui les conçoivent ?
Dites-nous ce que vous en pensez ci-dessous. 👇
#Binance #CryptoNewss #blockchain #northkorea #BinanceSquareTalks