#Новости
🙁 Des pirates ont piraté Binance en attirant un employé de la plateforme dans un faux entretien d’embauche.
Chronologie des événements :
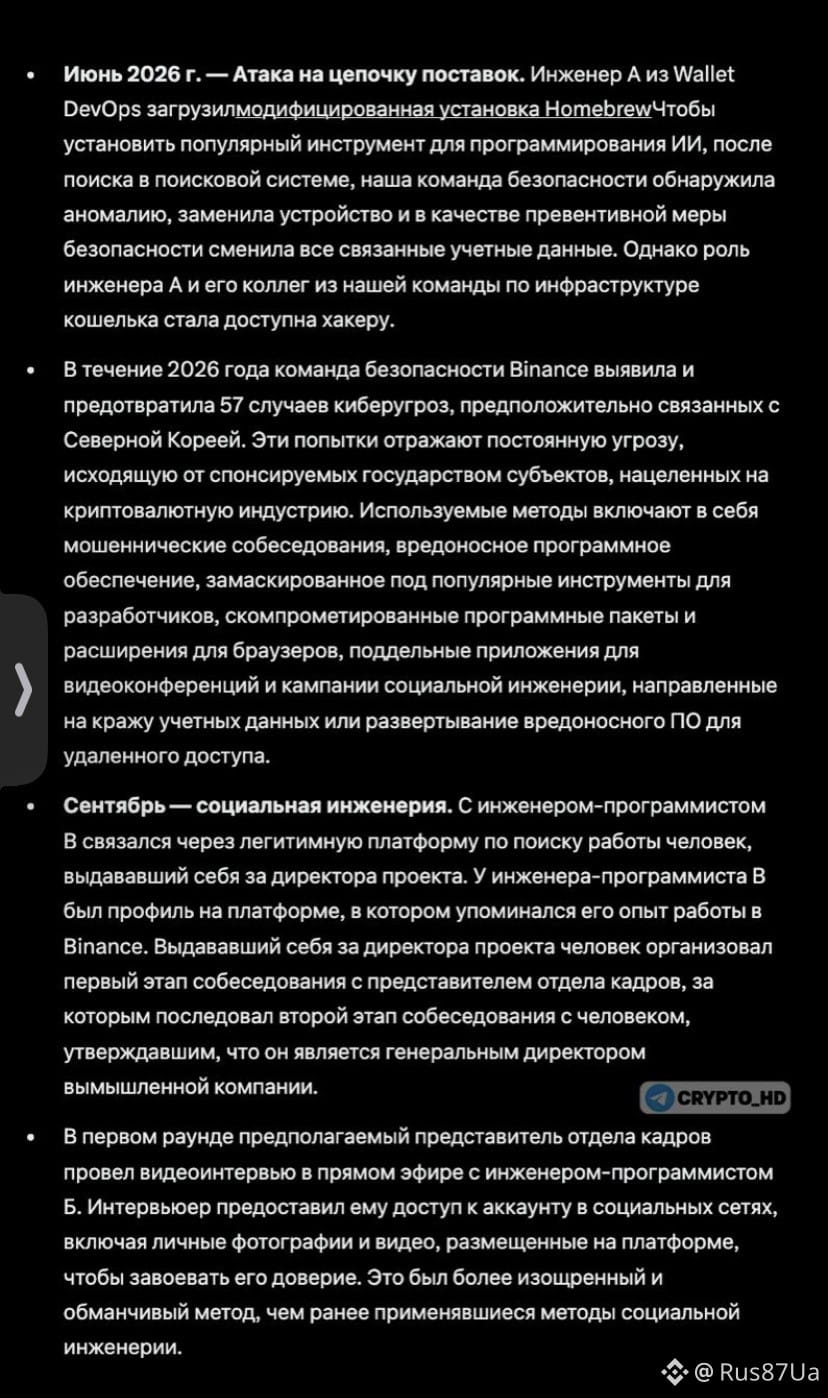
→ Juin : un ingénieur de Binance a téléchargé une version malveillante de Homebrew alors qu’il tentait d’installer un outil d’IA. L’équipe de sécurité a détecté la menace, remplacé l’appareil et modifié les identifiants. Les pirates ont obtenu des informations sur les employés de l’équipe chargée de l’infrastructure des portefeuilles.
→ Septembre : les pirates ont contacté un autre ingénieur de Binance via une plateforme de recherche d’emploi, en se faisant passer pour des dirigeants d’une entreprise fictive. Après deux entretiens, l’employé s’est vu proposer de télécharger un exercice de test contenant du code malveillant sur son ordinateur professionnel.
→ Septembre : le programme malveillant a remplacé un composant de l’outil de développement pyenv, établi une connexion avec le serveur des pirates et effacé les traces de l’infection. Les systèmes de sécurité n’ont pas détecté la menace.
→ 20 octobre : en passant par l’ordinateur piraté de l’ingénieur et l’outil d’IA interne de Binance, les pirates ont accédé aux appareils de deux autres employés. Un jeton permettant de déployer des conteneurs logiciels a été découvert sur son ordinateur.
→ 29 octobre : les pirates se sont introduits dans le système via l’ordinateur d’un troisième ingénieur et ont utilisé les identifiants volés
🙁 Des pirates ont piraté Binance en attirant un employé de la plateforme dans un faux entretien d’embauche.
Chronologie des événements :
→ Juin : un ingénieur de Binance a téléchargé une version malveillante de Homebrew alors qu’il tentait d’installer un outil d’IA. L’équipe de sécurité a détecté la menace, remplacé l’appareil et modifié les identifiants. Les pirates ont obtenu des informations sur les employés de l’équipe chargée de l’infrastructure des portefeuilles.
→ Septembre : les pirates ont contacté un autre ingénieur de Binance via une plateforme de recherche d’emploi, en se faisant passer pour des dirigeants d’une entreprise fictive. Après deux entretiens, l’employé s’est vu proposer de télécharger un exercice de test contenant du code malveillant sur son ordinateur professionnel.
→ Septembre : le programme malveillant a remplacé un composant de l’outil de développement pyenv, établi une connexion avec le serveur des pirates et effacé les traces de l’infection. Les systèmes de sécurité n’ont pas détecté la menace.
→ 20 octobre : en passant par l’ordinateur piraté de l’ingénieur et l’outil d’IA interne de Binance, les pirates ont accédé aux appareils de deux autres employés. Un jeton permettant de déployer des conteneurs logiciels a été découvert sur son ordinateur.
→ 29 octobre : les pirates se sont introduits dans le système via l’ordinateur d’un troisième ingénieur et ont utilisé les identifiants volés