L'attaque n'a pas commencé par du code. Elle a commencé par un faux entretien d'embauche.
Binance a révélé comment des pirates ont progressivement infiltré l'infrastructure de ses portefeuilles numériques au cours d'une opération en plusieurs étapes.
Voici la chronologie :
Juin : un logiciel malveillant déguisé en outil de développement d'IA a exposé des informations sur l'équipe des portefeuilles numériques de Binance.
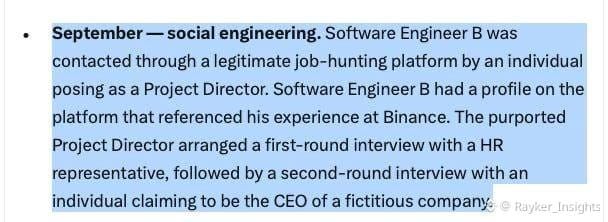
Septembre : des pirates se sont fait passer pour des recruteurs et ont utilisé de faux entretiens pour inciter un autre ingénieur à télécharger un logiciel malveillant.
20 octobre : ils ont exploité un ordinateur compromis et un outil d'IA interne pour accéder aux comptes d'autres ingénieurs.
29 octobre : des identifiants volés et des autorisations de déploiement ont été utilisés pour perturber les opérations internes de signature des portefeuilles.
Un détail ressort : Binance affirme que son équipe de sécurité a détecté et empêché 57 cyberattaques présumées liées à la Corée du Nord en 2026.
Cet incident montre pourtant à quel point l'ingénierie sociale sophistiquée peut être difficile à contrer.
Ce que j'en retiens :
La sécurité de la blockchain ne consiste pas seulement à protéger les clés privées et les contrats intelligents.
Elle consiste aussi à protéger les personnes, les appareils, les identifiants et les autorisations d'accès internes.
Dans un système hautement sécurisé, le maillon le plus faible n'est peut-être pas la technologie elle-même.
C'est peut-être la personne derrière le clavier.
$BNB #CryptoSecurity #CyberSecurity
Binance a révélé comment des pirates ont progressivement infiltré l'infrastructure de ses portefeuilles numériques au cours d'une opération en plusieurs étapes.
Voici la chronologie :
Juin : un logiciel malveillant déguisé en outil de développement d'IA a exposé des informations sur l'équipe des portefeuilles numériques de Binance.
Septembre : des pirates se sont fait passer pour des recruteurs et ont utilisé de faux entretiens pour inciter un autre ingénieur à télécharger un logiciel malveillant.
20 octobre : ils ont exploité un ordinateur compromis et un outil d'IA interne pour accéder aux comptes d'autres ingénieurs.
29 octobre : des identifiants volés et des autorisations de déploiement ont été utilisés pour perturber les opérations internes de signature des portefeuilles.
Un détail ressort : Binance affirme que son équipe de sécurité a détecté et empêché 57 cyberattaques présumées liées à la Corée du Nord en 2026.
Cet incident montre pourtant à quel point l'ingénierie sociale sophistiquée peut être difficile à contrer.
Ce que j'en retiens :
La sécurité de la blockchain ne consiste pas seulement à protéger les clés privées et les contrats intelligents.
Elle consiste aussi à protéger les personnes, les appareils, les identifiants et les autorisations d'accès internes.
Dans un système hautement sécurisé, le maillon le plus faible n'est peut-être pas la technologie elle-même.
C'est peut-être la personne derrière le clavier.
$BNB #CryptoSecurity #CyberSecurity