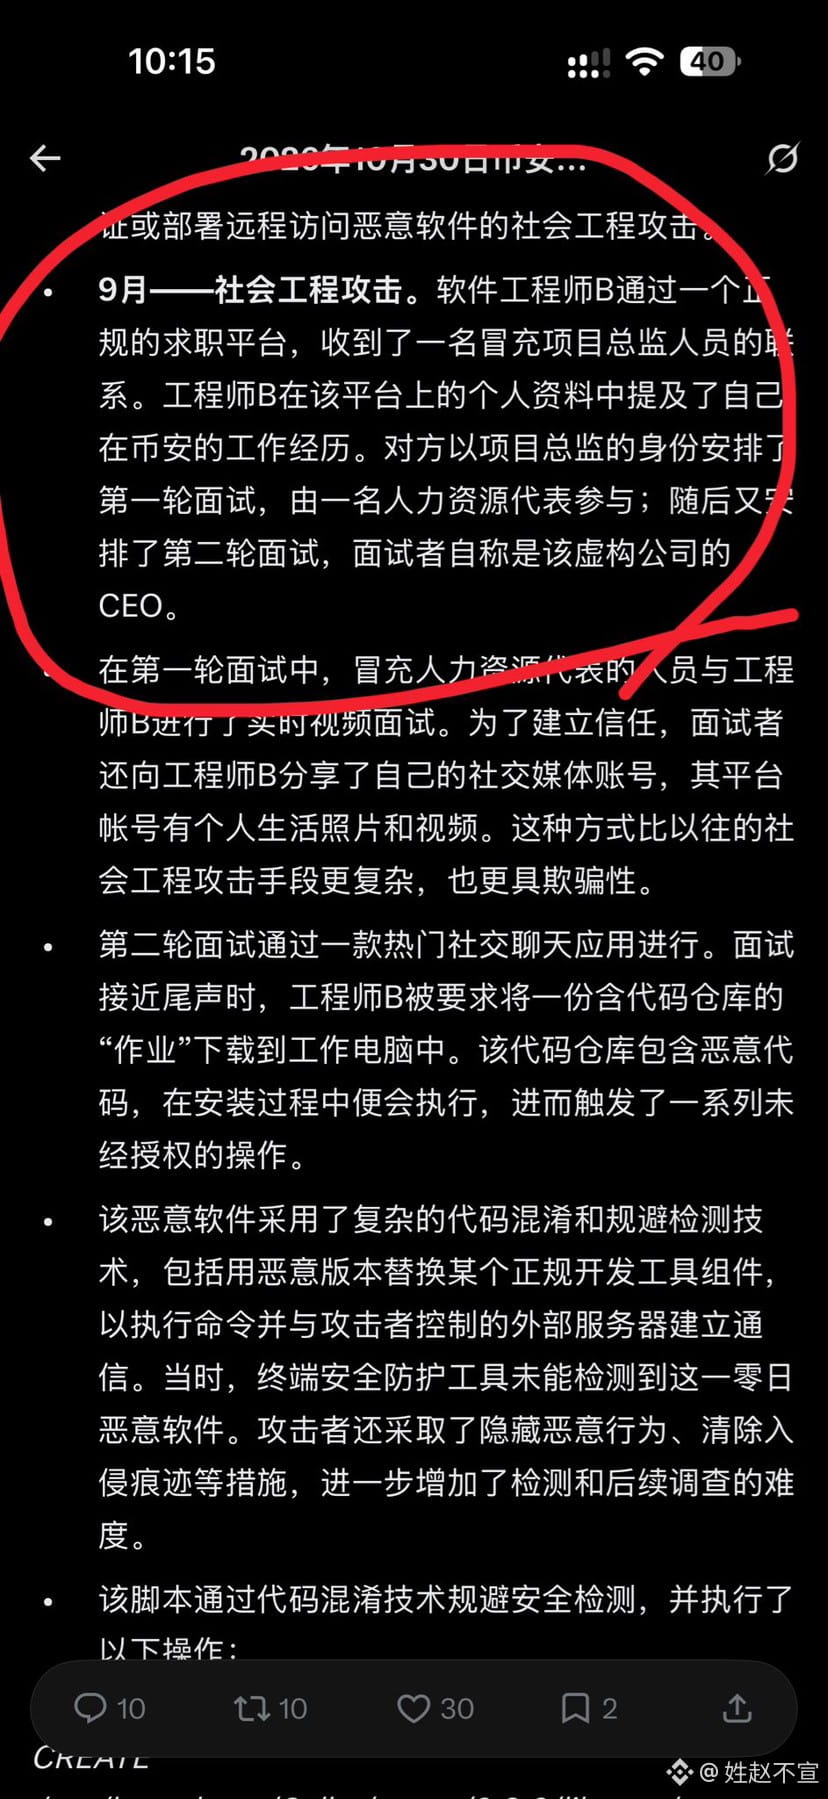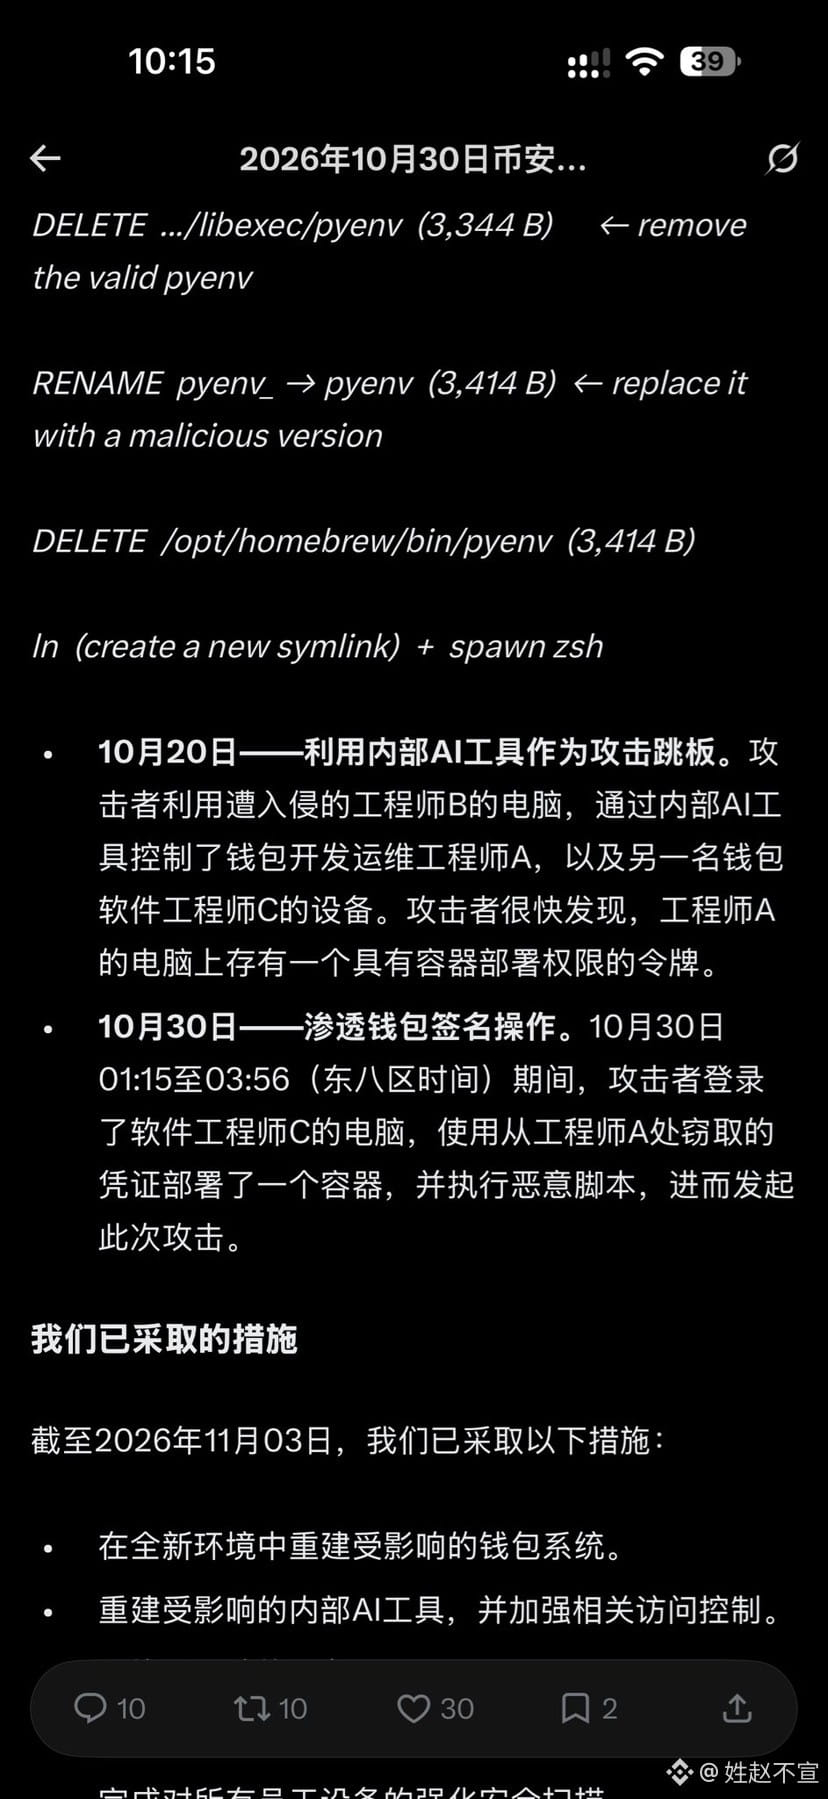

Binance vient de révéler en détail toute la démarche d’ingénierie sociale utilisée lors de l’attaque menée par des hackers nord-coréens.
Il s’avère que l’attaque a réussi parce qu’un employé en poste, attiré par une offre très bien rémunérée pour changer d’emploi, a participé à distance à un entretien organisé par des hackers nord-coréens depuis son ordinateur professionnel et a téléchargé un « exercice ». Il est ainsi devenu un « ordinateur zombie » servant de relais.
Depuis quelque temps, @zachxbt et d’autres dénoncent les tentatives de hackers nord-coréens 🇰🇵 pour infiltrer des projets en postulant à des emplois. Cette fausse entreprise de recrutement est une version améliorée de l’arnaque ; ils ne pensaient sans doute pas réussir à ferrer un si gros poisson 🐟.
Il faut saluer Binance pour avoir publié si rapidement et clairement le déroulement de l’attaque.
On ne peut que constater que le diable a toujours un tour d’avance… Quel monde absurde 😂😂
Il s’avère que l’attaque a réussi parce qu’un employé en poste, attiré par une offre très bien rémunérée pour changer d’emploi, a participé à distance à un entretien organisé par des hackers nord-coréens depuis son ordinateur professionnel et a téléchargé un « exercice ». Il est ainsi devenu un « ordinateur zombie » servant de relais.
Depuis quelque temps, @zachxbt et d’autres dénoncent les tentatives de hackers nord-coréens 🇰🇵 pour infiltrer des projets en postulant à des emplois. Cette fausse entreprise de recrutement est une version améliorée de l’arnaque ; ils ne pensaient sans doute pas réussir à ferrer un si gros poisson 🐟.
Il faut saluer Binance pour avoir publié si rapidement et clairement le déroulement de l’attaque.
On ne peut que constater que le diable a toujours un tour d’avance… Quel monde absurde 😂😂