Question honnête : si un recruteur sympa t'envoie un « petit test technique » à installer, tu le lances ?
Un ingénieur de Binance l'a fait en septembre. Selon le rapport préliminaire publié par Binance le 3 novembre, ce geste a ouvert la porte au vol du 29 octobre : 6,34 milliards $.
Version courte :
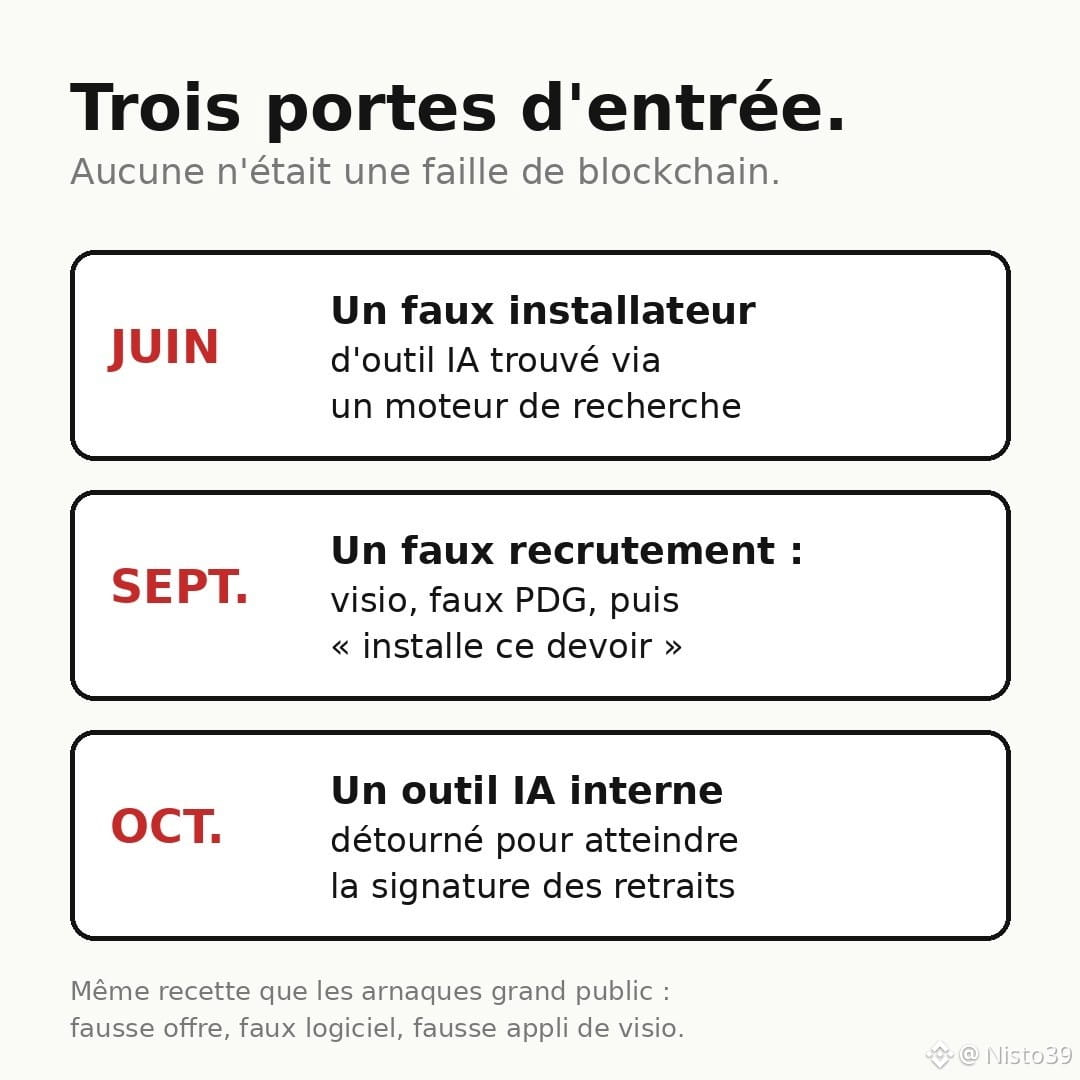
• juin : un ingénieur cherche un outil de codage IA sur un moteur de recherche et installe une version piégée. Le PC est remplacé, mais les infos sur son équipe ont fuité.
• septembre : un collègue est contacté sur une vraie plateforme d'emploi. Fausse RH en visio, qui montre ses réseaux sociaux pour rassurer, puis faux PDG. À la fin : « télécharge ce devoir sur ton PC de travail ». Le malware s'exécute, l'antivirus ne voit rien.
• octobre : via un outil IA interne, ils rebondissent jusqu'au service qui signe les retraits.
Ce qui me frappe : aucune faille spectaculaire dans la blockchain. Juste de la patience et de la confiance détournée.
Et ça ne vise pas que les géants. Binance dit avoir bloqué 57 attaques liées à la Corée du Nord en 2026, avec les recettes qu'on reçoit tous : fausse offre d'emploi, faux logiciel trouvé via une pub, fausse appli de visio « pour l'entretien ».
Binance annonce 2,85 Md$ gelés ou bloqués et 98 % des actifs renfloués au 31/10. $BNB a perdu ~8 % sur la semaine, et $ETH est au cœur du dossier : les pirates ont détourné EIP-7702, une fonction d'Ethereum qui permet à un compte de déléguer des actions à un contrat.
On t'a déjà proposé un job où il fallait « juste installer un fichier » ? Qu'est-ce qui t'a mis la puce à l'oreille ?
Sources : rapport Binance, The Hacker News, PANews, CoinEdition. Pas un conseil financier.
#Binance #Securite #Arnaque #Crypto
Un ingénieur de Binance l'a fait en septembre. Selon le rapport préliminaire publié par Binance le 3 novembre, ce geste a ouvert la porte au vol du 29 octobre : 6,34 milliards $.
Version courte :
• juin : un ingénieur cherche un outil de codage IA sur un moteur de recherche et installe une version piégée. Le PC est remplacé, mais les infos sur son équipe ont fuité.
• septembre : un collègue est contacté sur une vraie plateforme d'emploi. Fausse RH en visio, qui montre ses réseaux sociaux pour rassurer, puis faux PDG. À la fin : « télécharge ce devoir sur ton PC de travail ». Le malware s'exécute, l'antivirus ne voit rien.
• octobre : via un outil IA interne, ils rebondissent jusqu'au service qui signe les retraits.
Ce qui me frappe : aucune faille spectaculaire dans la blockchain. Juste de la patience et de la confiance détournée.
Et ça ne vise pas que les géants. Binance dit avoir bloqué 57 attaques liées à la Corée du Nord en 2026, avec les recettes qu'on reçoit tous : fausse offre d'emploi, faux logiciel trouvé via une pub, fausse appli de visio « pour l'entretien ».
Binance annonce 2,85 Md$ gelés ou bloqués et 98 % des actifs renfloués au 31/10. $BNB a perdu ~8 % sur la semaine, et $ETH est au cœur du dossier : les pirates ont détourné EIP-7702, une fonction d'Ethereum qui permet à un compte de déléguer des actions à un contrat.
On t'a déjà proposé un job où il fallait « juste installer un fichier » ? Qu'est-ce qui t'a mis la puce à l'oreille ?
Sources : rapport Binance, The Hacker News, PANews, CoinEdition. Pas un conseil financier.
#Binance #Securite #Arnaque #Crypto