#币安10·30安全事件调查报告
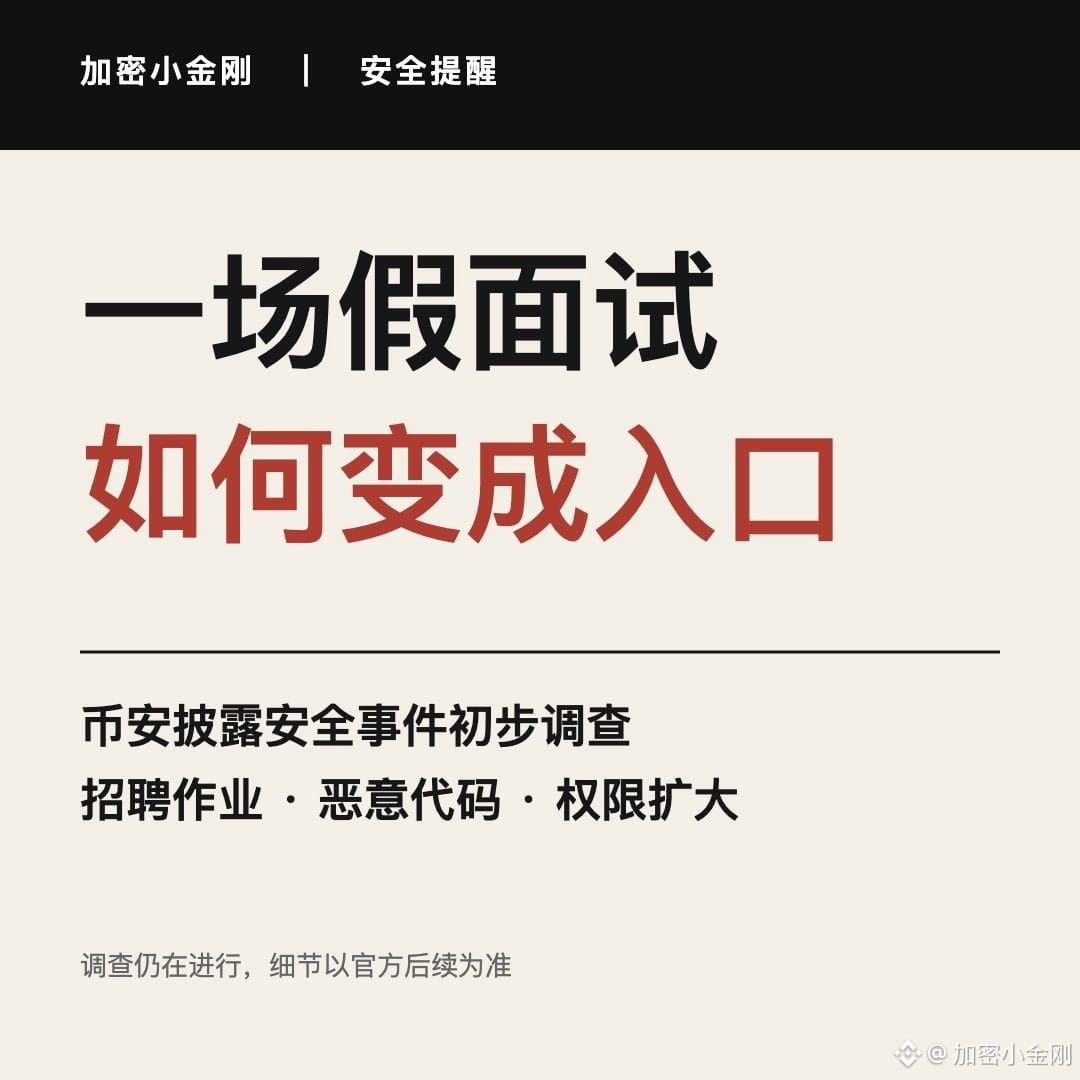
一场假面试,怎么变成了入侵钱包系统的入口?
币安公布的初步调查里,有一段对找工作的人尤其值得看:面试进行了两轮,对方还展示了带照片和视频的社交账号。第二轮结束前,工程师被要求在工作电脑上下载一份编程作业。
问题藏在作业的代码仓库里:币安称,恶意代码在环境安装过程中执行,随后攻击者借助受感染设备和内部工具,进一步取得其他工程师设备的控制权,最终触及钱包签名相关系统。
这次事件涉及多个环节,调查仍在进行;假面试并不是报告中的唯一入口。平台也表示将引入独立安全专家复核。
对开发者和求职者,有两件事可以马上检查:
1️⃣ 陌生招聘方发来的项目,先核实公司和招聘信息,再审查安装脚本及依赖;不要在存有工作凭证或钱包的电脑上直接运行来路不明的代码。
2️⃣ 工作设备若运行过可疑代码,及时联系安全团队处理;仅仅删除项目文件,不能证明恶意程序和泄露的凭证都已清除。
一次视频面试和看起来真实的社交账号,都不足以证明一份代码安全。
仅供参考,不构成投资建议。
#加密安全 #网络安全
一场假面试,怎么变成了入侵钱包系统的入口?
币安公布的初步调查里,有一段对找工作的人尤其值得看:面试进行了两轮,对方还展示了带照片和视频的社交账号。第二轮结束前,工程师被要求在工作电脑上下载一份编程作业。
问题藏在作业的代码仓库里:币安称,恶意代码在环境安装过程中执行,随后攻击者借助受感染设备和内部工具,进一步取得其他工程师设备的控制权,最终触及钱包签名相关系统。
这次事件涉及多个环节,调查仍在进行;假面试并不是报告中的唯一入口。平台也表示将引入独立安全专家复核。
对开发者和求职者,有两件事可以马上检查:
1️⃣ 陌生招聘方发来的项目,先核实公司和招聘信息,再审查安装脚本及依赖;不要在存有工作凭证或钱包的电脑上直接运行来路不明的代码。
2️⃣ 工作设备若运行过可疑代码,及时联系安全团队处理;仅仅删除项目文件,不能证明恶意程序和泄露的凭证都已清除。
一次视频面试和看起来真实的社交账号,都不足以证明一份代码安全。
仅供参考,不构成投资建议。
#加密安全 #网络安全