Comment le piratage de Binance s’est déroulé : un faux recruteur, un faux emploi et des mois de patience — Binance a désormais mis à jour la chronologie.
- Juin : Un ingénieur de Binance a téléchargé un faux outil d’IA contenant un logiciel malveillant. Binance l’a détecté et a réagi, mais les attaquants en avaient déjà appris davantage sur l’équipe de gestion des portefeuilles.
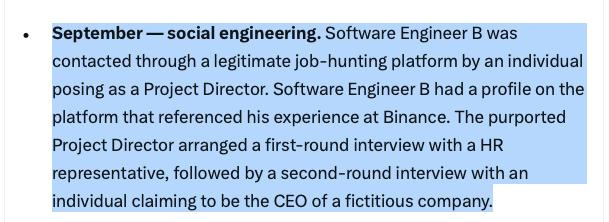
- Septembre : Se faisant passer pour un directeur de projet, le pirate a contacté un autre ingénieur de Binance par l’intermédiaire d’une plateforme d’emploi légitime et a mené deux entretiens. À la fin, l’ingénieur a été invité à télécharger sur un ordinateur de l’entreprise un test de programmation piégé par un logiciel malveillant — les attaquants avaient réussi à s’introduire dans le système.
- 20 octobre : À l’aide de l’ordinateur compromis et d’un outil d’IA interne, les attaquants ont contacté deux autres ingénieurs et trouvé des informations leur permettant d’obtenir des droits de déploiement logiciel sur le système de gestion des portefeuilles.
- 29 octobre : Grâce aux accès dérobés, ils ont perturbé le service interne de signature des transactions et transféré des BTC, XRP, SOL, OP et d’autres actifs hors des portefeuilles chauds de Binance.
Binance a également déclaré que son équipe de sécurité avait détecté et bloqué 57 cyberattaques présumées liées à la Corée du Nord en 2026, dont beaucoup reposaient sur la même méthode : de faux recruteurs, des logiciels malveillants dissimulés dans des logiciels ou des applications de visioconférence truquées.
$BTC $XRP $SOL
#avertissementarnaqueretraitbinance
- Juin : Un ingénieur de Binance a téléchargé un faux outil d’IA contenant un logiciel malveillant. Binance l’a détecté et a réagi, mais les attaquants en avaient déjà appris davantage sur l’équipe de gestion des portefeuilles.
- Septembre : Se faisant passer pour un directeur de projet, le pirate a contacté un autre ingénieur de Binance par l’intermédiaire d’une plateforme d’emploi légitime et a mené deux entretiens. À la fin, l’ingénieur a été invité à télécharger sur un ordinateur de l’entreprise un test de programmation piégé par un logiciel malveillant — les attaquants avaient réussi à s’introduire dans le système.
- 20 octobre : À l’aide de l’ordinateur compromis et d’un outil d’IA interne, les attaquants ont contacté deux autres ingénieurs et trouvé des informations leur permettant d’obtenir des droits de déploiement logiciel sur le système de gestion des portefeuilles.
- 29 octobre : Grâce aux accès dérobés, ils ont perturbé le service interne de signature des transactions et transféré des BTC, XRP, SOL, OP et d’autres actifs hors des portefeuilles chauds de Binance.
Binance a également déclaré que son équipe de sécurité avait détecté et bloqué 57 cyberattaques présumées liées à la Corée du Nord en 2026, dont beaucoup reposaient sur la même méthode : de faux recruteurs, des logiciels malveillants dissimulés dans des logiciels ou des applications de visioconférence truquées.
$BTC $XRP $SOL
#avertissementarnaqueretraitbinance