Un pirate se fait passer pour un recruteur afin d’approcher des employés de Binance
Binance a communiqué de nouveaux détails sur le piratage :
- Juin : Un ingénieur de Binance télécharge un faux logiciel d’IA contenant un logiciel malveillant. Binance le détecte et réagit, mais le pirate a déjà obtenu des informations supplémentaires sur l’équipe chargée de la gestion des portefeuilles.
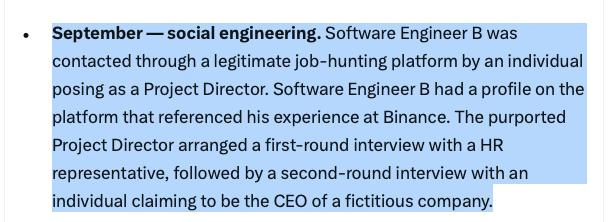
- Septembre : Le pirate se fait passer pour un directeur de projet et contacte un autre ingénieur de Binance par l’intermédiaire d’une véritable plateforme de recrutement. Il organise deux entretiens. À la fin du dernier, il demande à l’ingénieur de télécharger sur son ordinateur professionnel un test de programmation contenant un logiciel malveillant, ce qui lui permet de compromettre l’appareil.
- 20 octobre : Le pirate exploite l’ordinateur compromis et les outils d’IA internes pour approcher deux autres ingénieurs. Au cours de l’opération, il découvre des informations lui permettant d’obtenir l’autorisation de déployer des logiciels sur le système de gestion des portefeuilles.
- 29 octobre : Le pirate utilise les accès volés pour manipuler le service interne de signature des transactions et transférer des BTC, XRP, SOL, OP et d’autres actifs depuis les portefeuilles chauds de Binance.
Auparavant, Binance avait révélé que son équipe de sécurité avait détecté et empêché 57 cyberattaques probablement liées à la Corée du Nord en 2026. Plusieurs employaient des méthodes similaires, comme se faire passer pour des recruteurs ou dissimuler des logiciels malveillants dans des logiciels ou des applications de visioconférence.
$BTC $XRP $SOL
#binancewithdrawalscamwarning
Binance a communiqué de nouveaux détails sur le piratage :
- Juin : Un ingénieur de Binance télécharge un faux logiciel d’IA contenant un logiciel malveillant. Binance le détecte et réagit, mais le pirate a déjà obtenu des informations supplémentaires sur l’équipe chargée de la gestion des portefeuilles.
- Septembre : Le pirate se fait passer pour un directeur de projet et contacte un autre ingénieur de Binance par l’intermédiaire d’une véritable plateforme de recrutement. Il organise deux entretiens. À la fin du dernier, il demande à l’ingénieur de télécharger sur son ordinateur professionnel un test de programmation contenant un logiciel malveillant, ce qui lui permet de compromettre l’appareil.
- 20 octobre : Le pirate exploite l’ordinateur compromis et les outils d’IA internes pour approcher deux autres ingénieurs. Au cours de l’opération, il découvre des informations lui permettant d’obtenir l’autorisation de déployer des logiciels sur le système de gestion des portefeuilles.
- 29 octobre : Le pirate utilise les accès volés pour manipuler le service interne de signature des transactions et transférer des BTC, XRP, SOL, OP et d’autres actifs depuis les portefeuilles chauds de Binance.
Auparavant, Binance avait révélé que son équipe de sécurité avait détecté et empêché 57 cyberattaques probablement liées à la Corée du Nord en 2026. Plusieurs employaient des méthodes similaires, comme se faire passer pour des recruteurs ou dissimuler des logiciels malveillants dans des logiciels ou des applications de visioconférence.
$BTC $XRP $SOL
#binancewithdrawalscamwarning