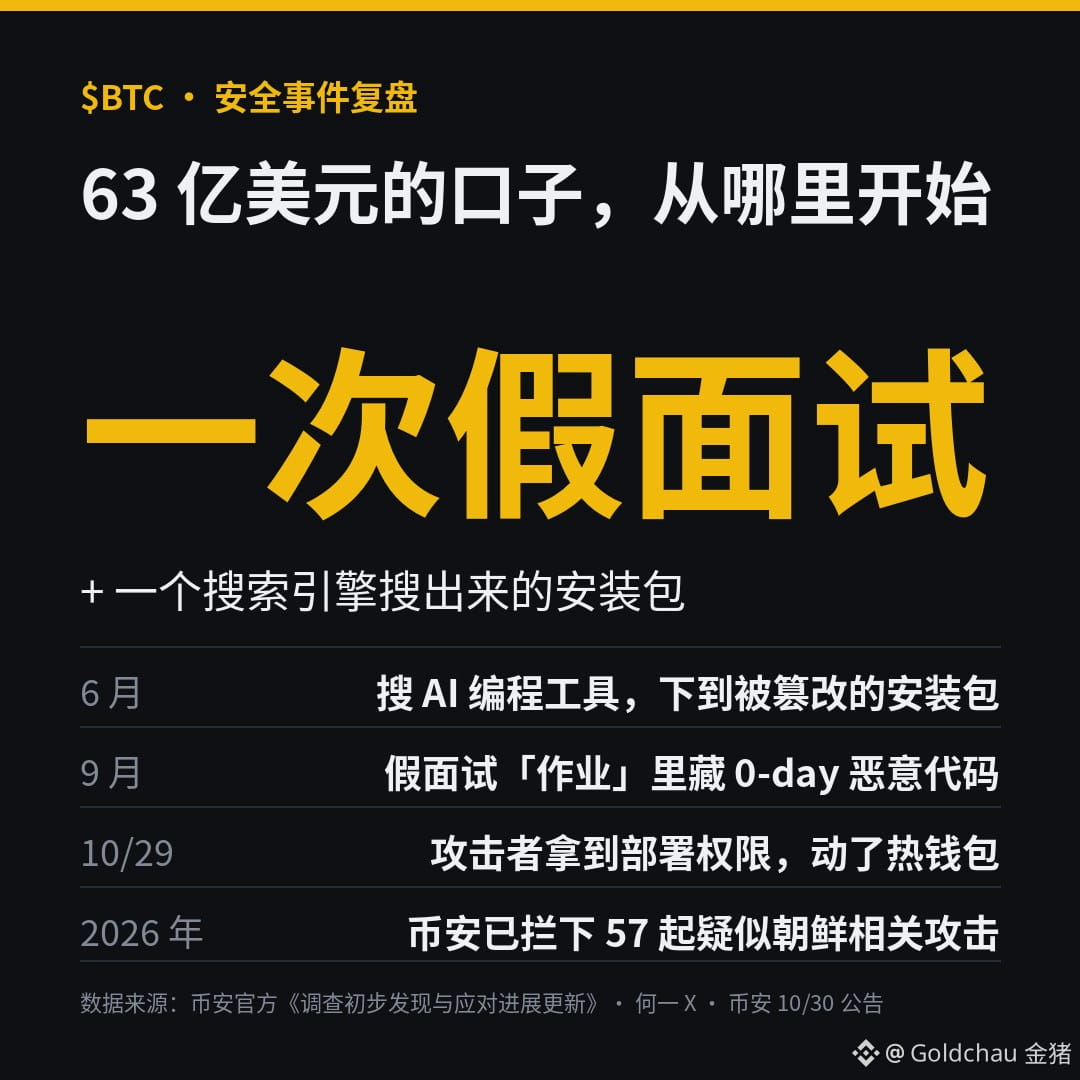
L’analyse de Jin Zhu : la brèche d’environ 6,3 milliards de dollars chez Binance cette fois-ci n’a pas été causée par une vulnérabilité sophistiquée, mais par un « entretien d’embauche » et un installateur trouvé via un moteur de recherche.
L’enquête préliminaire officielle de Binance est très claire :
En juin, un ingénieur chargé de l’exploitation des portefeuilles a recherché des outils d’IA populaires pour la programmation sur un moteur de recherche et a téléchargé un installateur Homebrew altéré.
En septembre, un autre ingénieur a été invité à un entretien par un faux « directeur de projet » sur une plateforme d’emploi légitime. Après deux entretiens, on lui a demandé de télécharger le dépôt de code d’un « devoir » sur son ordinateur professionnel. Celui-ci contenait du code malveillant exploitant une vulnérabilité zero-day.
Le 29/10, les attaquants ont obtenu des droits de déploiement grâce à ces points d’entrée et ont compromis le portefeuille chaud.
He Yi a ajouté qu’en 2026, l’équipe de sécurité de Binance avait déjà déjoué 57 attaques présumées liées à la Corée du Nord. Les méthodes employées incluaient de faux entretiens, des logiciels malveillants déguisés en outils de développement populaires et de faux logiciels de visioconférence.
Si même les ingénieurs d’une plateforme d’échange peuvent se faire piéger, nous, les particuliers, devons être encore plus prudents. Jin Zhu recommande trois choses :
1. Téléchargez les installateurs uniquement depuis le site officiel ou le dépôt officiel ; ne cliquez pas sur les annonces dans les résultats de recherche.
2. N’installez jamais les « devoirs », « outils d’airdrop » ou « logiciels de réunion » envoyés par des inconnus.
3. Utilisez un ordinateur distinct pour vos cryptomonnaies et pour vos activités quotidiennes où vous cliquez un peu partout.
Comment vérifiez-vous habituellement la provenance des portefeuilles, des outils de trading ou des installateurs que vous téléchargez ?
#币安 #安全 #防骗 $BTC $BNB
Source : « Mise à jour sur les premières conclusions de l’enquête et les progrès de la réponse » de Binance, X de He Yi, communiqué de Binance sur l’incident de sécurité du 30/10. Faites vos propres recherches (DYOR) ; ceci ne constitue pas un conseil en investissement.
L’enquête préliminaire officielle de Binance est très claire :
En juin, un ingénieur chargé de l’exploitation des portefeuilles a recherché des outils d’IA populaires pour la programmation sur un moteur de recherche et a téléchargé un installateur Homebrew altéré.
En septembre, un autre ingénieur a été invité à un entretien par un faux « directeur de projet » sur une plateforme d’emploi légitime. Après deux entretiens, on lui a demandé de télécharger le dépôt de code d’un « devoir » sur son ordinateur professionnel. Celui-ci contenait du code malveillant exploitant une vulnérabilité zero-day.
Le 29/10, les attaquants ont obtenu des droits de déploiement grâce à ces points d’entrée et ont compromis le portefeuille chaud.
He Yi a ajouté qu’en 2026, l’équipe de sécurité de Binance avait déjà déjoué 57 attaques présumées liées à la Corée du Nord. Les méthodes employées incluaient de faux entretiens, des logiciels malveillants déguisés en outils de développement populaires et de faux logiciels de visioconférence.
Si même les ingénieurs d’une plateforme d’échange peuvent se faire piéger, nous, les particuliers, devons être encore plus prudents. Jin Zhu recommande trois choses :
1. Téléchargez les installateurs uniquement depuis le site officiel ou le dépôt officiel ; ne cliquez pas sur les annonces dans les résultats de recherche.
2. N’installez jamais les « devoirs », « outils d’airdrop » ou « logiciels de réunion » envoyés par des inconnus.
3. Utilisez un ordinateur distinct pour vos cryptomonnaies et pour vos activités quotidiennes où vous cliquez un peu partout.
Comment vérifiez-vous habituellement la provenance des portefeuilles, des outils de trading ou des installateurs que vous téléchargez ?
#币安 #安全 #防骗 $BTC $BNB
Source : « Mise à jour sur les premières conclusions de l’enquête et les progrès de la réponse » de Binance, X de He Yi, communiqué de Binance sur l’incident de sécurité du 30/10. Faites vos propres recherches (DYOR) ; ceci ne constitue pas un conseil en investissement.