#binanceincidentreport OFFICIEL 3 nov. 2026 — le piratage de 6,36 Md$ a été une campagne étatique de 5 mois, pas un simple bug.
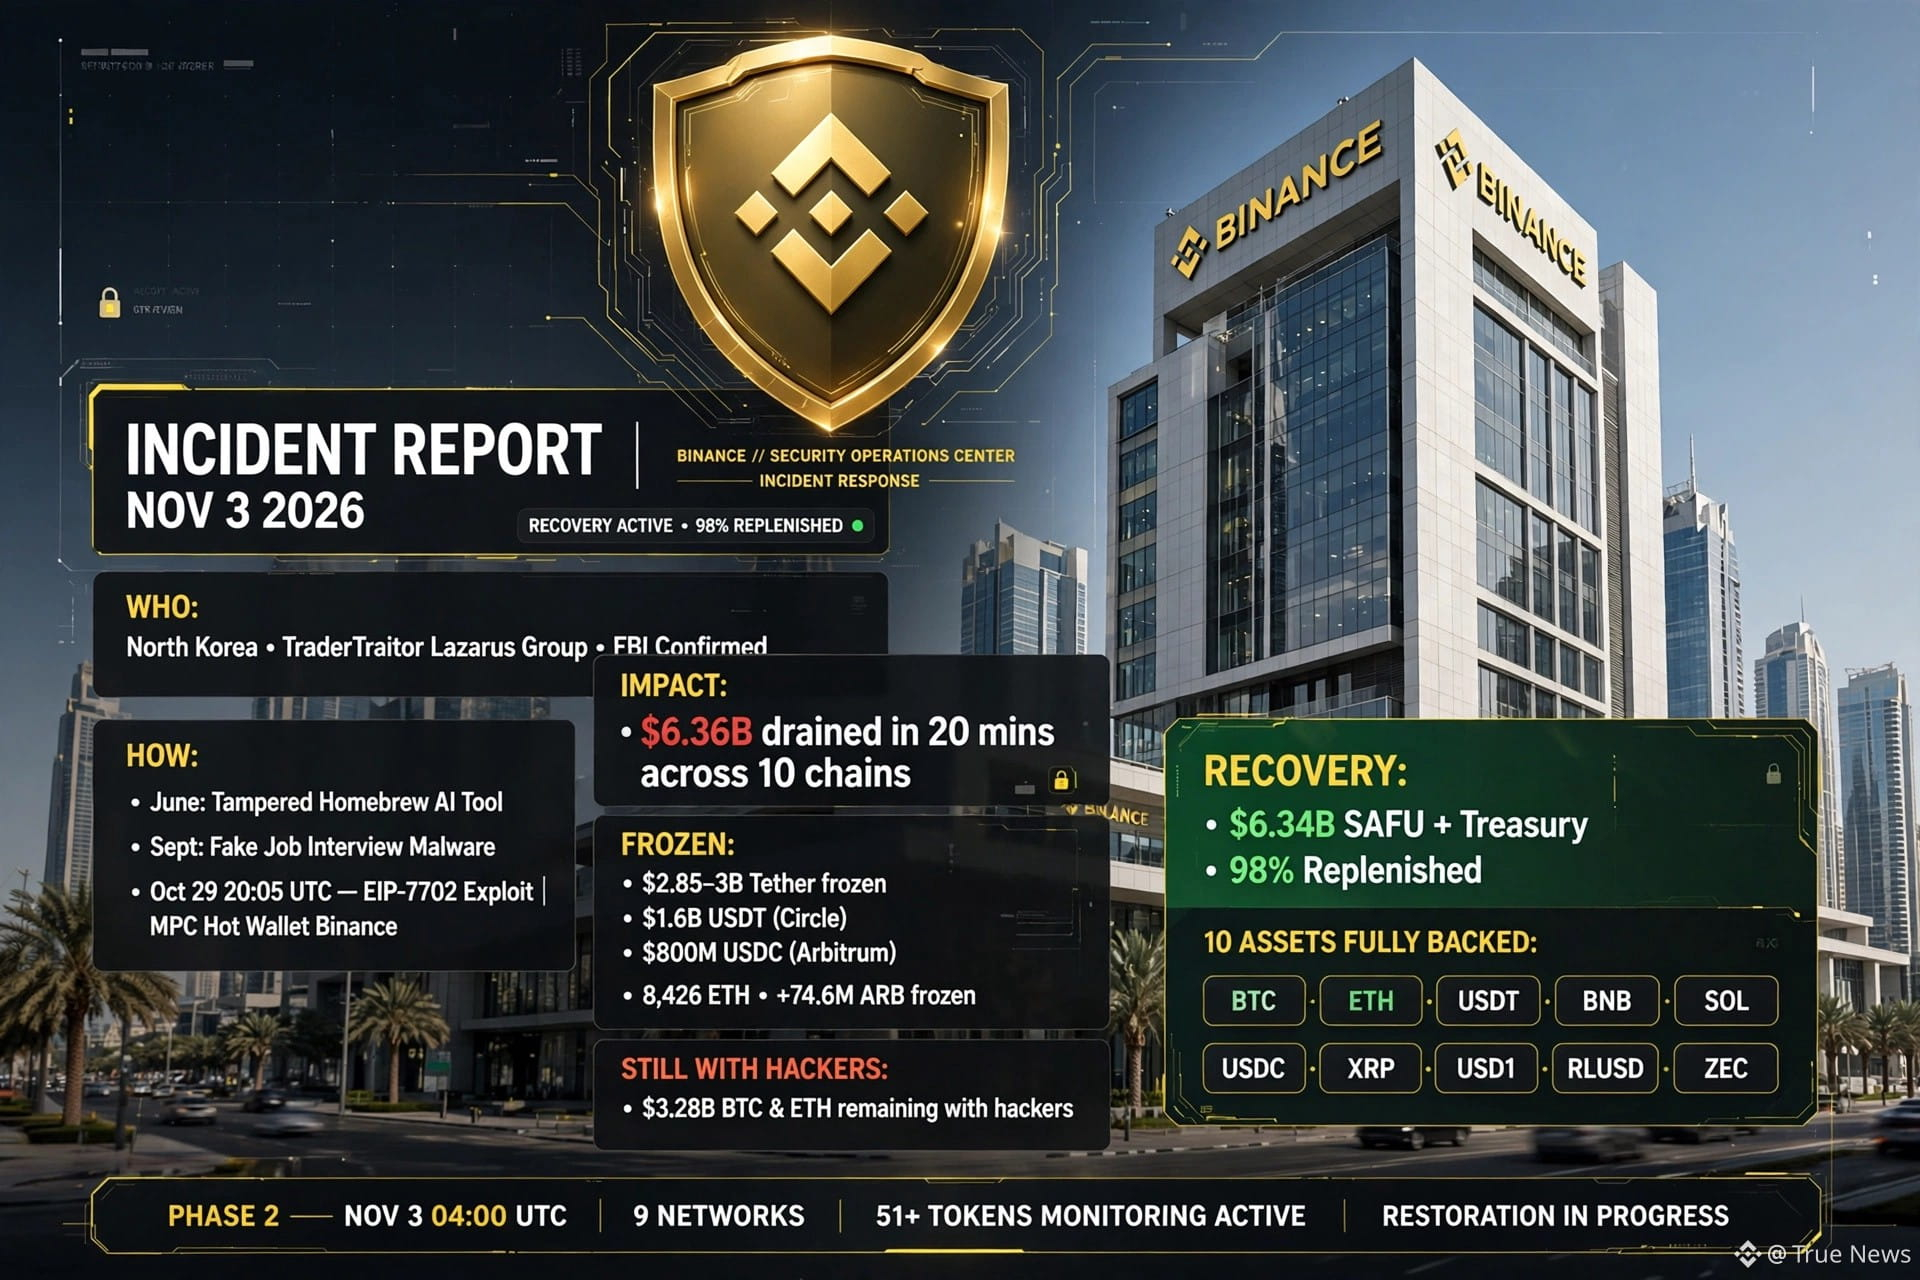
QUI : TraderTraitor, groupe Lazarus de Corée du Nord. Le FBI a confirmé avec un haut degré de confiance ; TRM Labs et Chainalysis attribuent également l’attaque au même groupe.
COMMENT : En juin, un ingénieur DevOps chargé des portefeuilles a installé un outil de codage IA Homebrew altéré — première compromission silencieuse. En septembre, le même ingénieur a été attiré via une plateforme d’emploi légitime par un faux entretien pour un poste de directeur de projet ; le logiciel malveillant a pris le contrôle complet de son appareil.
Le 20 oct., les attaquants ont utilisé la machine compromise et un outil d’IA interne pour pivoter vers 2 ingénieurs chargés des portefeuilles et voler les droits de déploiement de conteneurs.
Le 29 oct. à 20:05 UTC, les attaquants ont déployé un conteneur malveillant exploitant EIP-7702 pour prendre le contrôle du hot wallet MPC Binance 14. Aucune clé individuelle ne pouvait révoquer l’accès. 6,36 Md$ ont été dérobés en 20 min sur 10 chaînes. Le confinement a eu lieu le 30 oct. à 00:10 UTC.
IMPACT ET SOMMES GELÉES : Tether a gelé 1,6 Md$ en $USDT, Circle 800 M$ en USDC, et le conseil d’Arbitrum 8 426 ETH + 74,6 M ARB ; le total gelé s’élève à 2,85–3 Md$. Les pirates détiennent toujours 3,28 Md$, principalement en BTC et ETH.
SUCCÈS DU RÉTABLISSEMENT : les 6,34 Md$ de $SAFU + du Trésor sont désormais reconstitués à 98 %. 10 actifs sont entièrement garantis : $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Phase 2 : 3 nov. à 04:00 UTC, 9 réseaux, plus de 51 jetons. 57 attaques nord-coréennes bloquées en 2026 ; les utilisateurs ne subissent aucune perte. BNB, BTC et ETH affichent le rebond le plus marqué.
#binanceincidentreport écurité #SAFU #TraderTraitor
QUI : TraderTraitor, groupe Lazarus de Corée du Nord. Le FBI a confirmé avec un haut degré de confiance ; TRM Labs et Chainalysis attribuent également l’attaque au même groupe.
COMMENT : En juin, un ingénieur DevOps chargé des portefeuilles a installé un outil de codage IA Homebrew altéré — première compromission silencieuse. En septembre, le même ingénieur a été attiré via une plateforme d’emploi légitime par un faux entretien pour un poste de directeur de projet ; le logiciel malveillant a pris le contrôle complet de son appareil.
Le 20 oct., les attaquants ont utilisé la machine compromise et un outil d’IA interne pour pivoter vers 2 ingénieurs chargés des portefeuilles et voler les droits de déploiement de conteneurs.
Le 29 oct. à 20:05 UTC, les attaquants ont déployé un conteneur malveillant exploitant EIP-7702 pour prendre le contrôle du hot wallet MPC Binance 14. Aucune clé individuelle ne pouvait révoquer l’accès. 6,36 Md$ ont été dérobés en 20 min sur 10 chaînes. Le confinement a eu lieu le 30 oct. à 00:10 UTC.
IMPACT ET SOMMES GELÉES : Tether a gelé 1,6 Md$ en $USDT, Circle 800 M$ en USDC, et le conseil d’Arbitrum 8 426 ETH + 74,6 M ARB ; le total gelé s’élève à 2,85–3 Md$. Les pirates détiennent toujours 3,28 Md$, principalement en BTC et ETH.
SUCCÈS DU RÉTABLISSEMENT : les 6,34 Md$ de $SAFU + du Trésor sont désormais reconstitués à 98 %. 10 actifs sont entièrement garantis : $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. Phase 2 : 3 nov. à 04:00 UTC, 9 réseaux, plus de 51 jetons. 57 attaques nord-coréennes bloquées en 2026 ; les utilisateurs ne subissent aucune perte. BNB, BTC et ETH affichent le rebond le plus marqué.
#binanceincidentreport écurité #SAFU #TraderTraitor