
Comment les pirates se sont introduits dans l’infrastructure de Binance
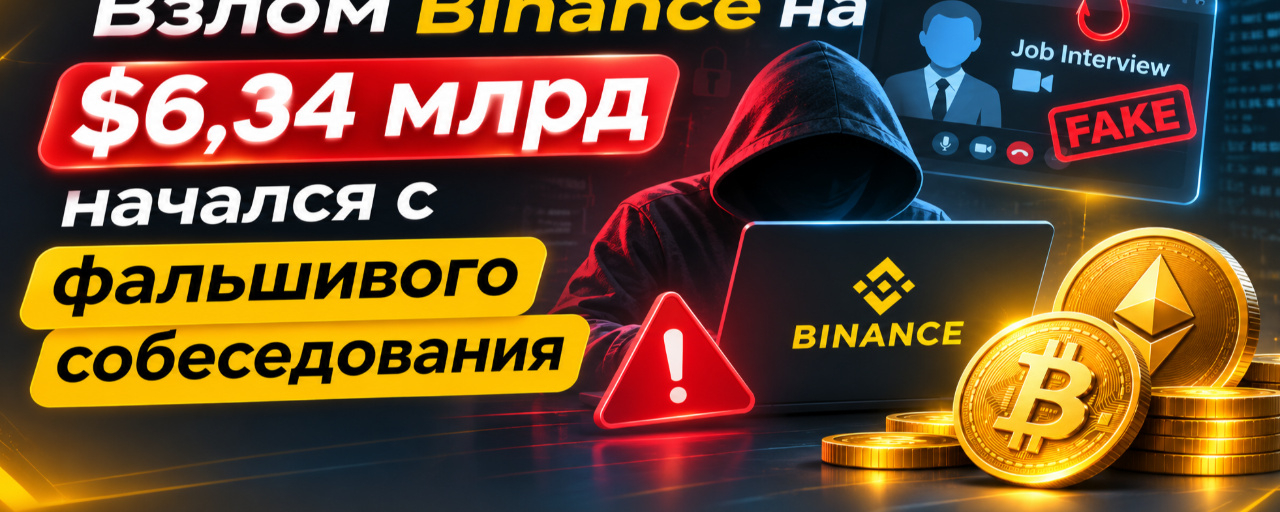
Selon le rapport, en septembre, un ingénieur de Binance a reçu un message sur une plateforme légitime de recherche d’emploi, envoyé par une personne se présentant comme le directeur d’un projet. L’employé s’est vu proposer de passer deux entretiens.
Un prétendu représentant des ressources humaines de l’entreprise l’a d’abord contacté. Il a passé un appel vidéo et partagé un lien vers son compte sur un réseau social, où figuraient des photos et des vidéos personnelles, afin d’inspirer confiance. Lors de la deuxième étape, l’ingénieur a échangé avec une personne qui s’est fait passer pour le dirigeant d’une entreprise inexistante.
À la fin du deuxième entretien, l’employé s’est vu proposer de télécharger sur son ordinateur professionnel un exercice de programmation, sous la forme d’un dépôt contenant du code malveillant. L’exécution du code lors de l’installation a entraîné une activité non autorisée sur l’appareil. Selon Binance, le programme malveillant utilisait des techniques d’obfuscation et de contournement des protections, et ses composants n’avaient pas été détectés par les solutions de protection des terminaux alors en place.
La plateforme a également décrit un incident antérieur. En juin, un autre ingénieur avait téléchargé un paquet Homebrew modifié alors qu’il tentait d’installer un outil d’IA populaire destiné au développement. L’équipe de sécurité a détecté une anomalie, remplacé l’appareil et mis à jour les identifiants associés. Toutefois, selon Binance, les attaquants avaient déjà obtenu des informations sur cet employé et ses collègues de l’équipe chargée de l’infrastructure des portefeuilles.
Le 20 octobre, les attaquants ont utilisé l’ordinateur compromis du premier ingénieur et un outil d’IA interne de Binance pour accéder aux appareils de deux autres employés. Ils ont ensuite découvert sur l’ordinateur de l’un des ingénieurs un jeton autorisant le déploiement de conteneurs.
Le 29 octobre, les attaquants ont utilisé les identifiants volés pour déployer un conteneur et exécuter un script malveillant qui leur a permis d’intervenir dans les opérations de signature des transactions.
Comment les fonds ont été détournés
Selon Binance, l’attaque a commencé par des transferts depuis les portefeuilles chauds de la plateforme sur plusieurs réseaux. Entre 20 h 05 et 20 h 09 UTC, cinq portefeuilles ont envoyé 233,46 millions de XRP à une adresse contrôlée par les attaquants. En outre, environ 970 500 SOL et 44,2 millions d’OP ont été retirés des portefeuilles sur Solana et Optimism.
Ensuite, 18 270 BTC ont été transférés depuis un portefeuille chaud de Binance.
Pour transférer les actifs par la suite, les attaquants ont exploité le mécanisme EIP-7702 sur Ethereum. Celui-ci permet à un compte ordinaire de déléguer à un contrat intelligent certains droits d’exécution d’opérations sans divulguer la clé privée.
Dans ce cas, les attaquants ont utilisé ce mécanisme pour interagir avec le portefeuille chaud de Binance. Cela leur a permis d’effectuer des transferts en contournant le système de retrait habituel de la plateforme.
Binance a détecté les transactions importantes et commencé à limiter les opérations, à suspendre les retraits, à collaborer avec ses partenaires pour geler les actifs et à révoquer les autorisations non autorisées.
Toutefois, l’arrêt des retraits habituels n’a pas mis fin à tous les mouvements de fonds : les autorisations EIP-7702 créées sur la blockchain restaient actives indépendamment de l’infrastructure standard de la plateforme. Leur révocation a nécessité une procédure distincte.
L’architecture des portefeuilles chauds de Binance, qui repose sur la technologie de calcul multipartite (MPC), a compliqué davantage la situation. Comme il n’existe pas de clé privée unique, l’équipe ne pouvait pas simplement s’en servir pour révoquer immédiatement les autorisations.
La dernière transaction non autorisée, d’un montant de 2 961,9 ETH, a été confirmée sur la blockchain à 23 h 56 UTC le 29 octobre. À 00 h 10 UTC le 30 octobre, Binance a envoyé une nouvelle autorisation vers l’adresse nulle afin de supprimer le code délégué EIP-7702.
Binance a récupéré 98 % des actifs affectés
Selon l’estimation de la plateforme, l’incident a touché des actifs numériques d’une valeur d’environ 6,34 milliards de dollars. Sur cette somme, environ 2,85 milliards de dollars ont pu être gelés ou interceptés. Cette estimation pourrait évoluer après le rapprochement des données et en fonction de la volatilité des cours du marché.
Binance a déclaré qu’elle assumerait les conséquences financières de l’attaque. Au 31 octobre, l’entreprise avait récupéré environ 98 % des jetons affectés, et le montant des fonds réservés dépassait la somme nécessaire pour couvrir les pertes. La plateforme a également indiqué qu’elle acquérait les actifs restants, moins liquides.
Dans le cadre de sa réponse à l’incident, #Binance a reconstruit les systèmes de portefeuille touchés ainsi que son outil d’IA interne, remplacé les appareils et révoqué les identifiants et les jetons associés aux employés concernés. L’entreprise a également renforcé le contrôle des appareils, la gestion des risques liés aux services de portefeuille et la détection des comportements anormaux à l’aide de l’IA.
La plateforme prévoit de faire appel à des sociétés indépendantes de cybersécurité pour vérifier les résultats de l’enquête. Elle entend également accroître ses investissements dans les outils d’IA de détection des menaces, la protection des appareils de travail et des environnements de développement, ainsi que créer un fonds de soutien à la recherche sur la sécurité des infrastructures blockchain.
Binance a souligné que le rapport publié était préliminaire : l’enquête se poursuit et ses conclusions seront vérifiées par des spécialistes indépendants. L’entreprise a choisi de ne pas divulguer certains détails techniques afin de ne pas aider d’éventuels auteurs malveillants à préparer de nouvelles attaques.