🔐 Une cyberattaque contre GitBook met en péril bien plus que de la documentation.
GitBook, une plateforme de documentation utilisée par des projets crypto et d’autres développeurs, a révélé le 2 novembre avoir été la cible d’une intrusion impliquant des agents d’IA.
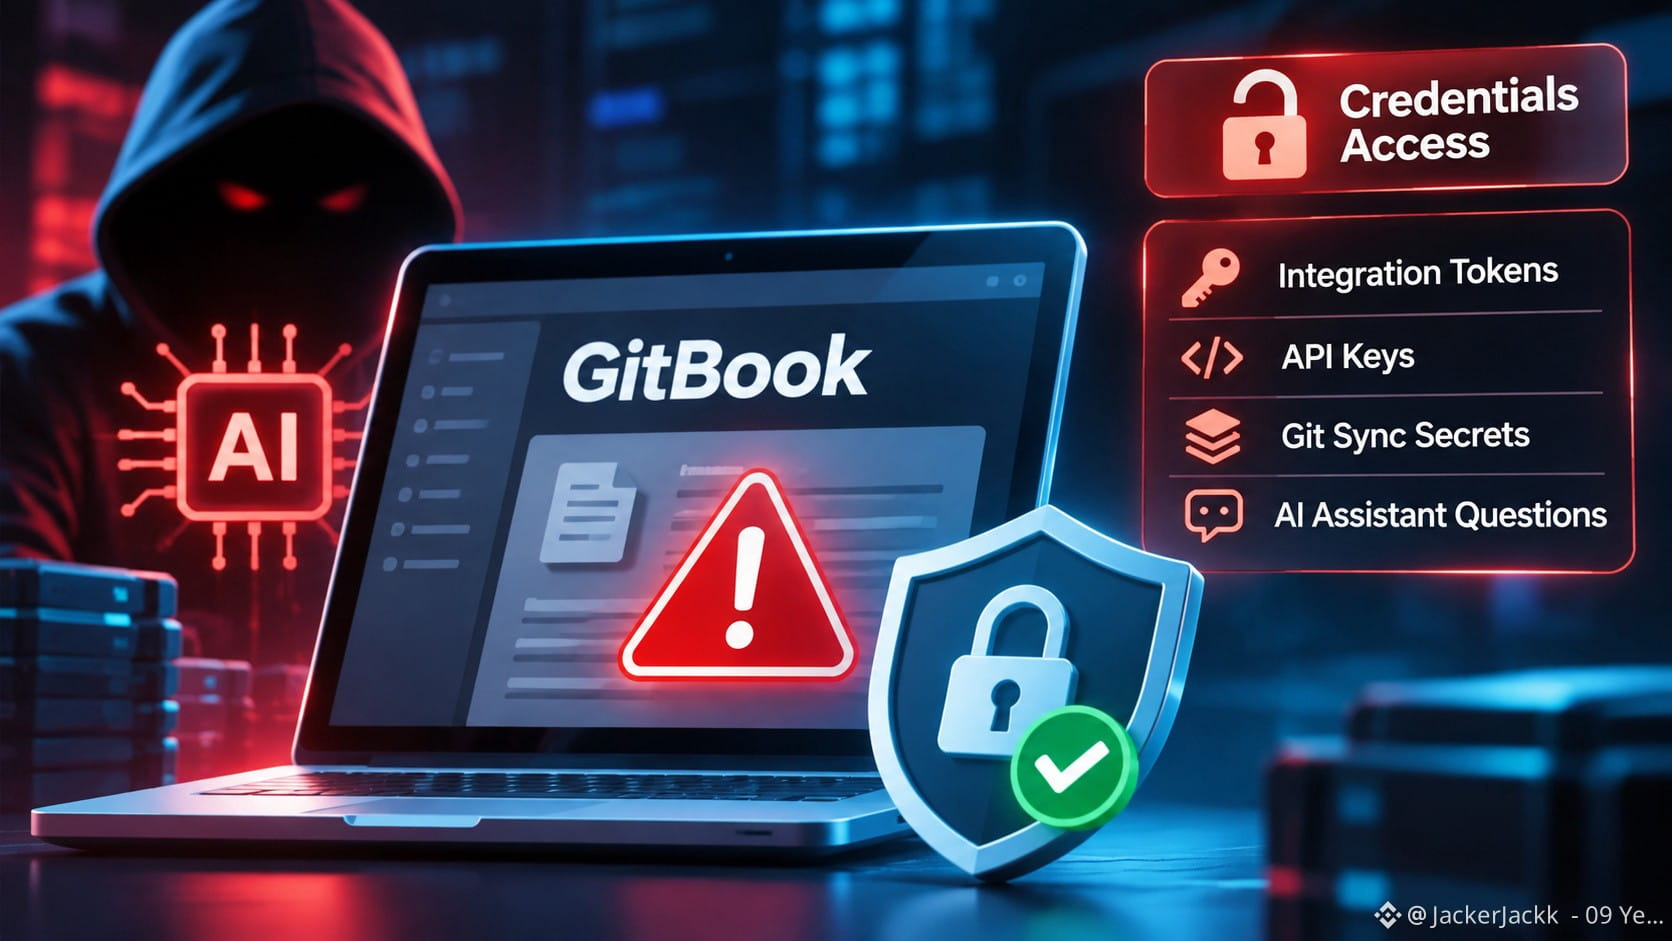
Les attaquants ont obtenu un accès non autorisé à certains identifiants d’infrastructure. GitBook affirme avoir détecté et bloqué l’attaque, mais des jetons d’intégration, des clés API, des secrets Git Sync et des questions soumises à son assistant IA ont pu être exposés.
Le risque va au-delà de la fuite d’informations. Les identifiants liés à d’autres services pourraient permettre aux attaquants d’accéder à des systèmes en dehors de GitBook.
GitBook a remplacé ses secrets d’infrastructure, révoqué les jetons API de ses clients et rétabli ses principaux services. L’entreprise indique n’avoir trouvé aucun indice suggérant que du contenu publié ait été modifié.
Pour les équipes qui utilisent GitBook, la priorité est claire : GitBook recommande à ses clients de renouveler les identifiants des services tiers connectés et de réauthentifier leurs connexions GitBook MCP.
La leçon dépasse le secteur crypto : lorsque des services sont connectés, un seul incident de sécurité peut créer des risques dans plusieurs systèmes.
GitBook, une plateforme de documentation utilisée par des projets crypto et d’autres développeurs, a révélé le 2 novembre avoir été la cible d’une intrusion impliquant des agents d’IA.
Les attaquants ont obtenu un accès non autorisé à certains identifiants d’infrastructure. GitBook affirme avoir détecté et bloqué l’attaque, mais des jetons d’intégration, des clés API, des secrets Git Sync et des questions soumises à son assistant IA ont pu être exposés.
Le risque va au-delà de la fuite d’informations. Les identifiants liés à d’autres services pourraient permettre aux attaquants d’accéder à des systèmes en dehors de GitBook.
GitBook a remplacé ses secrets d’infrastructure, révoqué les jetons API de ses clients et rétabli ses principaux services. L’entreprise indique n’avoir trouvé aucun indice suggérant que du contenu publié ait été modifié.
Pour les équipes qui utilisent GitBook, la priorité est claire : GitBook recommande à ses clients de renouveler les identifiants des services tiers connectés et de réauthentifier leurs connexions GitBook MCP.
La leçon dépasse le secteur crypto : lorsque des services sont connectés, un seul incident de sécurité peut créer des risques dans plusieurs systèmes.