
Que s’est-il passé et comment ont-ils réussi à pirater Binance ?
$BNB
Binance a révélé les détails du piratage de 6,3 milliards de dollars, attribué à des pirates informatiques nord-coréens, et l’histoire semble tout droit sortie d’un film. Il ne s’agissait pas d’une faille du système, mais d’une attaque qui a duré des mois et qui a commencé par une erreur humaine.
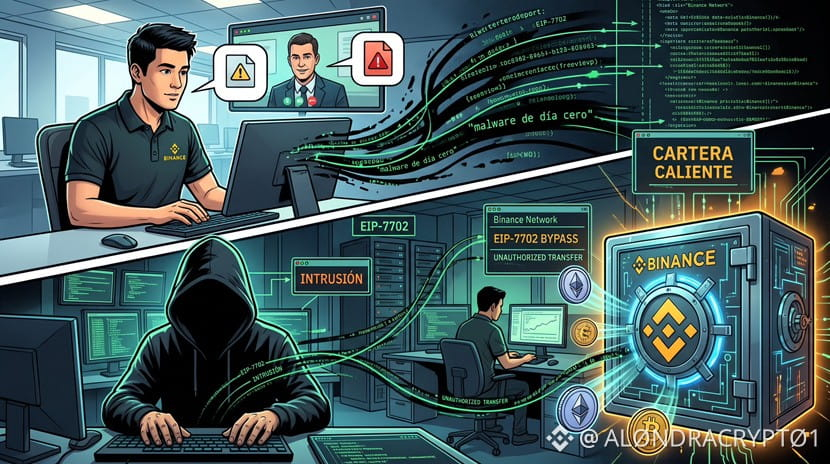
1. Le faux entretien d’embauche : Un pirate s’est fait passer pour un recruteur sur une plateforme d’emploi et a contacté un ingénieur de Binance. Il a gagné sa confiance grâce à des appels vidéo et à de faux profils. Lors du « deuxième entretien », il lui a demandé de télécharger un fichier pour réaliser un test de programmation. Ce fichier contenait un logiciel espion qui a infecté son ordinateur professionnel.
2. L’infiltration : Grâce à cet accès, les attaquants ont réussi à pénétrer dans les ordinateurs d’autres ingénieurs de l’équipe chargée des portefeuilles de l’entreprise.
3. Le vol : Une fois à l’intérieur, ils ont utilisé un protocole Ethereum (EIP-7702) pour obtenir des autorisations de retrait sur un portefeuille chaud (connecté à Internet). Aucune clé individuelle de Binance n’a pu arrêter l’attaque à temps, car les portefeuilles de l’entreprise nécessitent plusieurs autorisations. Cela a retardé la réaction de quelques heures, le temps que les fonds soient transférés.
La bonne nouvelle : Binance affirme que 98 % des fonds volés ont déjà été remboursés avec l’argent de l’entreprise et que 2,85 milliards de dollars ont pu être gelés. En outre, l’entreprise garantit que les utilisateurs ne seront pas affectés.
Que pensez-vous de la stratégie employée par les pirates ? Êtes-vous surpris qu’un géant comme Binance soit tombé dans un piège d’ingénierie sociale ? J’attends vos réponses dans les commentaires ! 👇
#Binance #SeguridadCripto
$BNB
Binance a révélé les détails du piratage de 6,3 milliards de dollars, attribué à des pirates informatiques nord-coréens, et l’histoire semble tout droit sortie d’un film. Il ne s’agissait pas d’une faille du système, mais d’une attaque qui a duré des mois et qui a commencé par une erreur humaine.
1. Le faux entretien d’embauche : Un pirate s’est fait passer pour un recruteur sur une plateforme d’emploi et a contacté un ingénieur de Binance. Il a gagné sa confiance grâce à des appels vidéo et à de faux profils. Lors du « deuxième entretien », il lui a demandé de télécharger un fichier pour réaliser un test de programmation. Ce fichier contenait un logiciel espion qui a infecté son ordinateur professionnel.
2. L’infiltration : Grâce à cet accès, les attaquants ont réussi à pénétrer dans les ordinateurs d’autres ingénieurs de l’équipe chargée des portefeuilles de l’entreprise.
3. Le vol : Une fois à l’intérieur, ils ont utilisé un protocole Ethereum (EIP-7702) pour obtenir des autorisations de retrait sur un portefeuille chaud (connecté à Internet). Aucune clé individuelle de Binance n’a pu arrêter l’attaque à temps, car les portefeuilles de l’entreprise nécessitent plusieurs autorisations. Cela a retardé la réaction de quelques heures, le temps que les fonds soient transférés.
La bonne nouvelle : Binance affirme que 98 % des fonds volés ont déjà été remboursés avec l’argent de l’entreprise et que 2,85 milliards de dollars ont pu être gelés. En outre, l’entreprise garantit que les utilisateurs ne seront pas affectés.
Que pensez-vous de la stratégie employée par les pirates ? Êtes-vous surpris qu’un géant comme Binance soit tombé dans un piège d’ingénierie sociale ? J’attends vos réponses dans les commentaires ! 👇
#Binance #SeguridadCripto