


Un exercice de programmation proposé par un employeur potentiel semblait être une étape ordinaire d’un entretien d’embauche. En réalité, il s’agissait d’une étape d’une cyberattaque qui a duré plusieurs mois et s’est soldée par le vol de 6,3 milliards de dollars à Binance, soulevant des questions sur la manière dont les plateformes d’échange se protègent contre les menaces visant leurs employés.
L’attaque faisait partie d’une campagne coordonnée qui a exploité à la fois les vulnérabilités humaines et les systèmes de sécurité internes, selon une analyse publiée mardi par Binance. Les conclusions de la plateforme d’échange détaillent comment les pirates ont progressivement pris accès à son infrastructure de portefeuilles avant le vol du 29 octobre.
Selon le rapport de sécurité de Binance, la campagne d’attaque a commencé en juin, lorsqu’un ingénieur a téléchargé un logiciel altéré en configurant un outil d’IA pour la programmation. Bien que Binance ait détecté le logiciel malveillant et remplacé l’appareil concerné, les attaquants avaient déjà recueilli des informations sur l’équipe chargée des portefeuilles de la plateforme d’échange.
En septembre, des attaquants se faisant passer pour des recruteurs ont ciblé un autre ingénieur logiciel et l’ont piégé pour qu’il télécharge un fichier malveillant déguisé en exercice de programmation. Le logiciel malveillant a compromis l’ordinateur professionnel de l’ingénieur et contourné les protections de sécurité de la plateforme d’échange.
Le 20 octobre, les attaquants ont utilisé l’ordinateur compromis et un outil d’IA interne pour accéder aux systèmes de deux autres ingénieurs et obtenir des identifiants de déploiement qui leur ont permis d’installer des logiciels malveillants dans l’infrastructure de portefeuilles de Binance le 29 octobre.
Les attaquants ont ensuite accédé au service interne de signature des portefeuilles de la plateforme d’échange, qui autorise les transactions en cryptomonnaies. Ils ont ainsi pu transférer des fonds en dehors du processus normal de retrait.
« Il ne s’agissait pas d’une seule erreur ni d’une seule faille, mais d’une campagne qui a duré plusieurs mois », a déclaré Richard Teng, co-PDG de Binance, dans une publication diffusée mardi sur X.
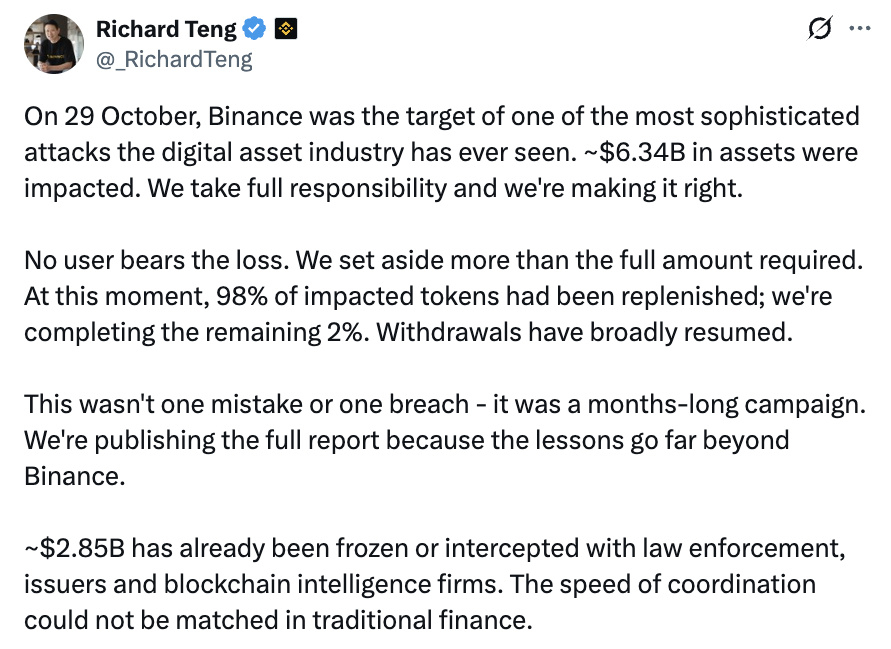
Source : Richard Teng
Binance a déclaré que les attaquants avaient également exploité le mécanisme EIP-7702 d’Ethereum, qui permet aux portefeuilles de déléguer des autorisations de transaction à des contrats intelligents, afin de poursuivre les transferts non autorisés même après la suspension des retraits par la plateforme d’échange. Son système de portefeuille à calcul multipartite (MPC), qui répartit le contrôle de la signature des transactions, a compliqué les efforts visant à révoquer ces autorisations.
La faille a affecté environ 6,3 milliards de dollars d’actifs numériques. Selon son dernier bilan, Binance a indiqué que 2,85 milliards de dollars avaient été gelés ou interceptés. La plateforme d’échange a déclaré qu’elle assumerait les pertes plutôt que de les répercuter sur ses clients et qu’elle avait reconstitué 98 % des actifs concernés sous forme de jetons au 31 octobre.
Cette attaque, le plus grand piratage de cryptomonnaies de l’histoire, a été attribuée à des pirates informatiques nord-coréens par le Bureau fédéral d’enquête (FBI). Mardi, Kim Yo Jong, la sœur du dirigeant nord-coréen Kim Jong Un, a nié toute implication de son pays, affirmant que l’attribution du FBI était motivée par des considérations politiques et visait à nuire à la réputation internationale de la Corée du Nord.
Magazine : Les pirates de Binance se sont empressés de transférer des milliards avant qu’ils ne puissent être gelés