
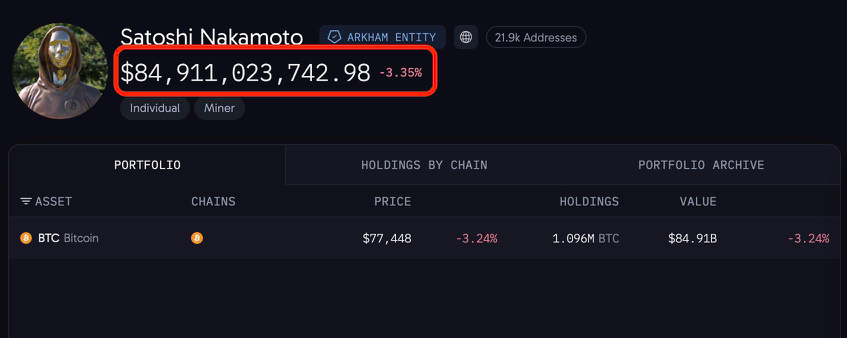

Si quelqu’un vous disait que le créateur du bitcoin, Satoshi Nakamoto, pourrait posséder plus d’un million de BTC, trouveriez-vous cela incroyable ?
En analysant les données du minage sur la blockchain à ses débuts, des chercheurs ont estimé qu’un mineur avait extrait environ 1,1 million de BTC, grâce à une caractéristique de minage appelée « Patoshi Pattern ». On considère généralement que ces bitcoins sont liés à Satoshi Nakamoto.
Au cours actuel du bitcoin, d’environ 76 400 dollars, cela représente quelque 84 milliards de dollars.
Mais il y a une réserve importante : les 1,1 million de BTC sont une estimation issue de recherches, et non un inventaire des avoirs publiquement confirmé par Satoshi Nakamoto lui-même. Le Patoshi Pattern permet d’identifier un mineur des débuts, mais affirmer que ce mineur était Satoshi Nakamoto relève encore d’une forte présomption, et non d’une preuve cryptographique.
La vraie question intéressante se pose alors :
Pourquoi, après toutes ces années, cette immense fortune n’a-t-elle toujours pas été transférée ?
La réponse n’est pas que les pirates n’en ont pas envie, mais que la sécurité du Bitcoin ne repose pas sur la dissimulation des adresses des portefeuilles.
Les adresses Bitcoin et les transactions sur la blockchain sont publiques par nature. N’importe qui peut consulter ces actifs, mais pour transférer des bitcoins, il faut fournir une signature numérique conforme aux exigences du protocole.
Or, pour générer cette signature, il faut la clé privée correspondante.
Connaître une adresse ne signifie pas posséder la clé privée ; connaître la clé publique ne permet pas non plus de retrouver la clé privée. Avec les capacités de calcul classiques actuelles, c’est pratiquement impossible.
Autre détail facile à négliger : ces bitcoins ne sont pas regroupés dans un portefeuille géant, mais répartis entre de nombreuses adresses ayant reçu des récompenses de minage à ses débuts.
Cependant, le risque qui mérite vraiment notre attention commence à émerger.
L’informatique quantique.
En octobre 2026, CoinDesk a rapporté que des experts du secteur débattaient de la menace potentielle que l’informatique quantique pourrait représenter à l’avenir pour le Bitcoin. Certaines structures de transaction utilisées aux débuts du Bitcoin exposent directement la clé publique. Si un ordinateur quantique tolérant aux pannes suffisamment puissant venait à voir le jour, il pourrait théoriquement exploiter ces informations publiques pour déduire la clé privée.
Il faut toutefois le souligner : rien ne prouve publiquement que les ordinateurs quantiques actuels soient déjà capables de casser les clés privées du Bitcoin.
Cela soulève une question plus épineuse encore que celle des pirates :
Si, à l’avenir, l’informatique quantique parvient réellement à menacer ces bitcoins dormants, que devrait faire la communauté Bitcoin ?
Faut-il mettre à niveau le protocole pour protéger ces actifs inactifs depuis longtemps ?
Ou faut-il s’en tenir au principe de décentralisation et ne geler les bitcoins de personne, même s’ils risquent d’être récupérés par de futurs attaquants ?
Ce n’est pas une simple question technique, mais une épreuve majeure pour les droits de propriété sur le Bitcoin, le consensus du réseau et les principes de décentralisation.
Le véritable secret de ces 84 milliards de dollars n’est peut-être pas leur valeur, mais le fait que, même si le monde entier sait où ils se trouvent, personne ne peut prouver qu’il a le droit d’y toucher.