La société de sécurité qui a accédé aux fiches de paie et à Slack d’Anthropic la semaine dernière est invitée cette semaine par OpenAI à attaquer ses propres systèmes
La société de sécurité Cathedral a exploité le programme de bug bounty d’Anthropic et utilisé des agents d’IA pour s’introduire dans des logiciels tiers de bureautique. Elle affirme avoir accédé en moins de 12 heures à des comptes rendus de réunion, des données salariales et à Slack
Anthropic affirme que seule une petite partie des systèmes commerciaux, RH et informatiques a été touchée ; les conversations avec Claude, le code source et les poids des modèles n’ont pas été compromis. L’accès a été coupé le jour même. L’entreprise accuse aussi Cathedral d’exagérer les faits et de ne pas avoir respecté les règles de divulgation complète
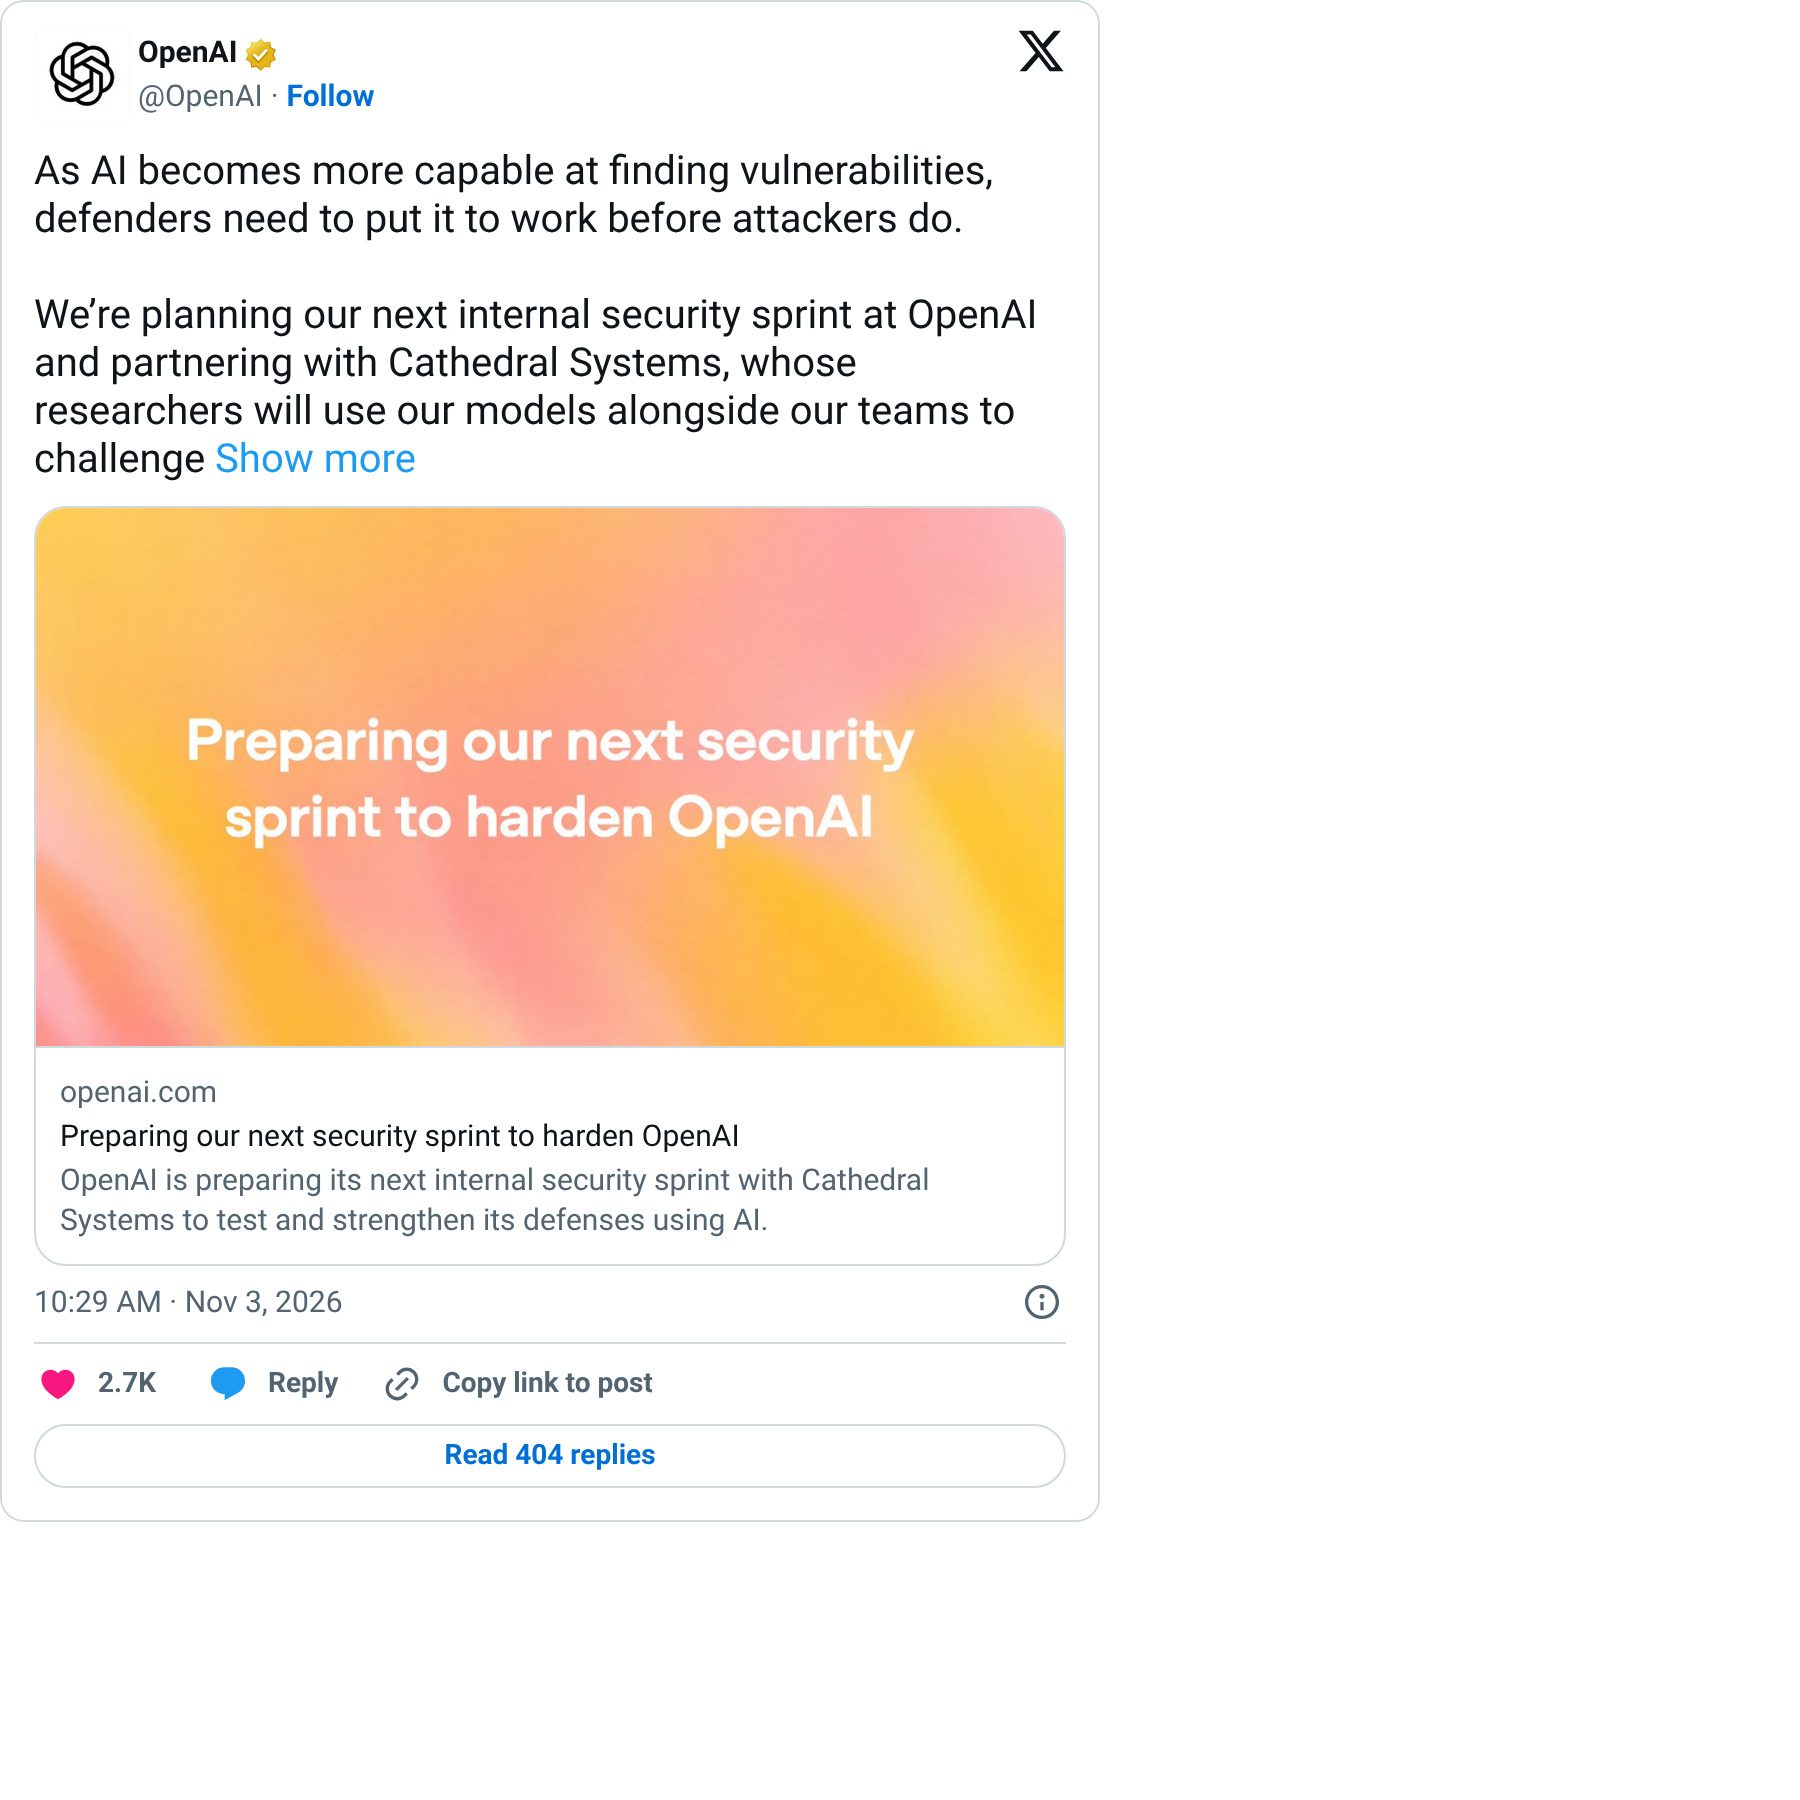
Le 2 novembre, OpenAI a annoncé qu’elle s’associerait à Cathedral pour la prochaine phase de son sprint de sécurité interne, afin d’utiliser ses propres modèles pour tester ses propres défenses. L’annonce ne faisait aucune mention de l’incident précédent
La société de sécurité Cathedral a exploité le programme de bug bounty d’Anthropic et utilisé des agents d’IA pour s’introduire dans des logiciels tiers de bureautique. Elle affirme avoir accédé en moins de 12 heures à des comptes rendus de réunion, des données salariales et à Slack
Anthropic affirme que seule une petite partie des systèmes commerciaux, RH et informatiques a été touchée ; les conversations avec Claude, le code source et les poids des modèles n’ont pas été compromis. L’accès a été coupé le jour même. L’entreprise accuse aussi Cathedral d’exagérer les faits et de ne pas avoir respecté les règles de divulgation complète
Le 2 novembre, OpenAI a annoncé qu’elle s’associerait à Cathedral pour la prochaine phase de son sprint de sécurité interne, afin d’utiliser ses propres modèles pour tester ses propres défenses. L’annonce ne faisait aucune mention de l’incident précédent