

Le 29 octobre, quelqu'un a vidé les portefeuilles à chaud de Binance sur dix blockchains en une seule soirée.
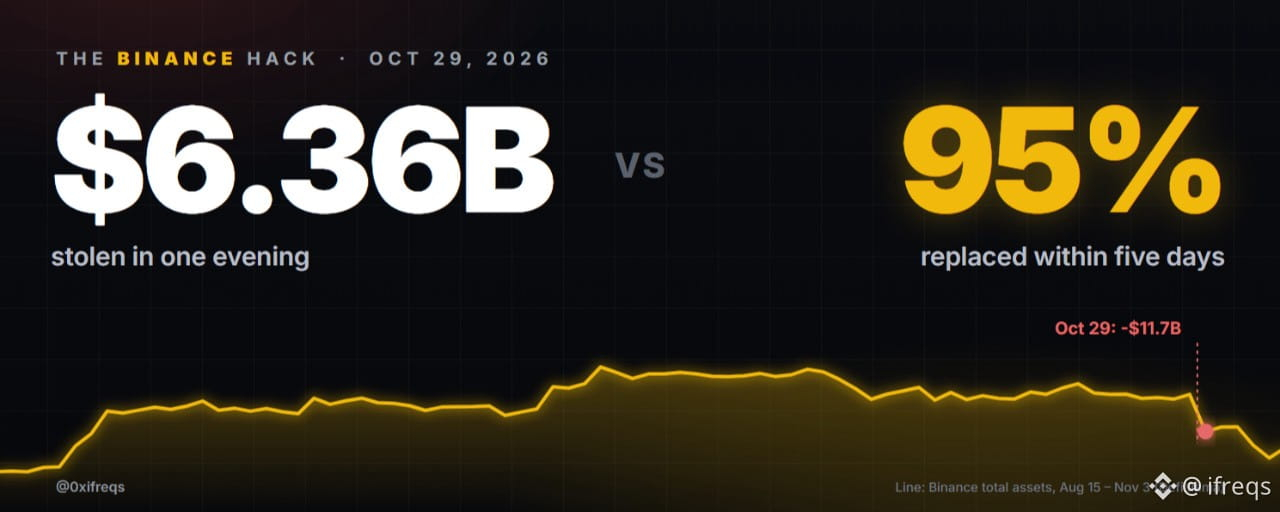
TRM Labs estime le total à 6,36 milliards de dollars. Elliptic l'évalue à 6,43 milliards. Dans les deux cas, il s'agit du plus grand vol de cryptomonnaies jamais enregistré, soit environ quatre fois les 1,5 milliard de dollars dérobés à Bybit en février 2025.
Cinq jours plus tard, Binance affirme en avoir remplacé 95 % avec ses propres fonds. Les retraits reprennent, et le FBI a désigné la Corée du Nord.
Mais l'histoire n'est pas terminée. Aucune cause n'a encore été publiée, environ 3,2 milliards de dollars se trouvent toujours dans des portefeuilles liés aux attaquants, et le blanchiment ne fait que commencer.
Voici tout ce que j’ai pu vérifier, dans l’ordre : ce qui s’est passé, comment, qui est responsable, la course au gel, la réponse de Binance, où se trouve l’argent maintenant et ce qui pourrait arriver ensuite.
En bref
→ Quoi : environ 6,36 milliards de dollars ont été dérobés dans les portefeuilles chauds de Binance le 29 octobre, entre 20 h 05 et 23 h 56 UTC, sur 10 chaînes.
→ Comment : Binance évoque l’ordinateur portable compromis d’un ingénieur DevOps, ainsi que des « points de compromission supplémentaires ». Sur Ethereum, l’attaquant a utilisé EIP-7702 avec 50 autorisations pré-signées.
→ Qui : le FBI attribue l’attaque à TraderTraitor, lié à la Corée du Nord. La Corée du Nord le nie.
→ Gelés : environ 2,85 milliards de dollars gelés ou saisis, principalement en USDT et USDC. Environ 786 millions de dollars de stablecoins ont été échangés avant l’entrée en vigueur des gels.
→ Binance : 6,34 milliards de dollars mis de côté, 95 % couverts, 7 499 BTC versés par le SAFU, instantané de la Preuve de réserves accompagné d’une preuve à divulgation nulle de connaissance. Les retraits ont repris les 1er et 3 novembre.
→ Utilisateurs : une sortie nette de 3,64 milliards de dollars au cours des neuf premières heures. CZ affirme que 98 % sont restés et que les dépôts dépassent désormais les retraits.
→ Toujours en suspens : aucune analyse post-incident, 5 % des jetons encore en cours d’achat, renflouement du SAFU, environ 3,24 milliards de dollars toujours dans les portefeuilles de l’attaquant.
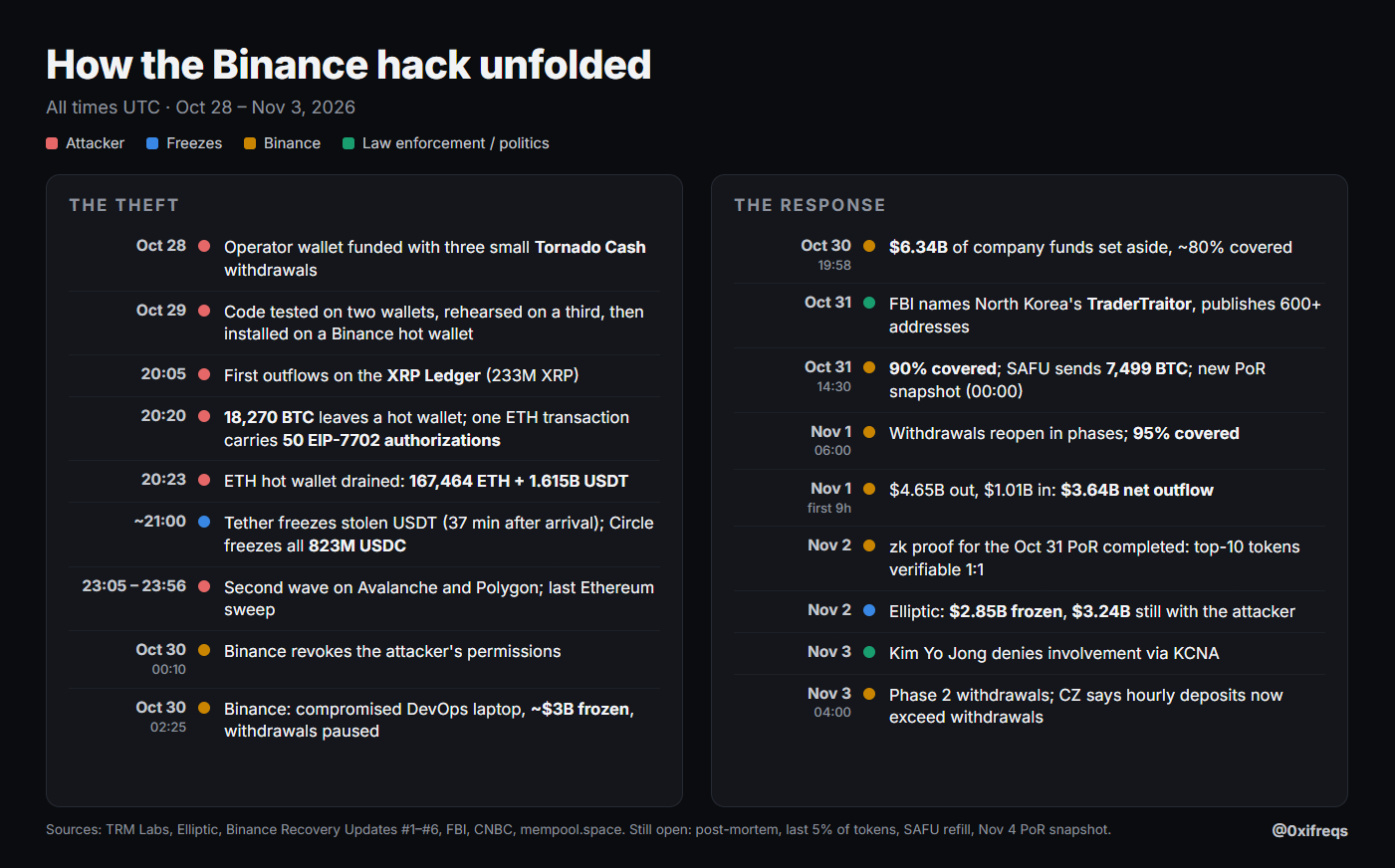
Déroulement du piratage de Binance. Sources : TRM Labs, Elliptic, Binance, FBI, CNBC
1. Ce qui s’est passé, minute par minute
★ Le vol a commencé à 20 h 05 UTC le 29 octobre sur le XRP Ledger, puis s’est déroulé par vagues jusqu’à 23 h 56 UTC.
→ 20 h 05–20 h 09 : 233,46 M de XRP (environ 296 M$) ont quitté cinq portefeuilles Binance.
→ 20 h 20 : un portefeuille chaud Bitcoin a envoyé 18 270 BTC (environ 1,47 milliard de dollars), répartis entre 19 adresses en une demi-heure. Ils n’ont pas bougé depuis.
→ 20 h 20 : sur Ethereum, une seule transaction contenait 50 autorisations. Environ trois minutes plus tard, la totalité du solde du portefeuille avait été transférée : 167 464 ETH et 63 jetons, dont 1,615 milliard d’USDT.
→ 23 h 05 : une deuxième vague a frappé Avalanche et Polygon. 23 h 56 : dernier balayage sur Ethereum.
★ Répartition par chaîne, selon TRM : Ethereum, 3,79 milliards de dollars ; Bitcoin, 1,47 milliard ; Tron, 628 millions ; XRP Ledger, 296 millions ; Solana, 96 millions ; Arbitrum/Optimism/Base, 39 millions ; Avalanche, 28 millions ; Polygon, 10 millions.
→ Selon Elliptic, 54 % du total (3,46 milliards de dollars) était constitué de stablecoins. Ce détail a façonné les quatre heures suivantes.
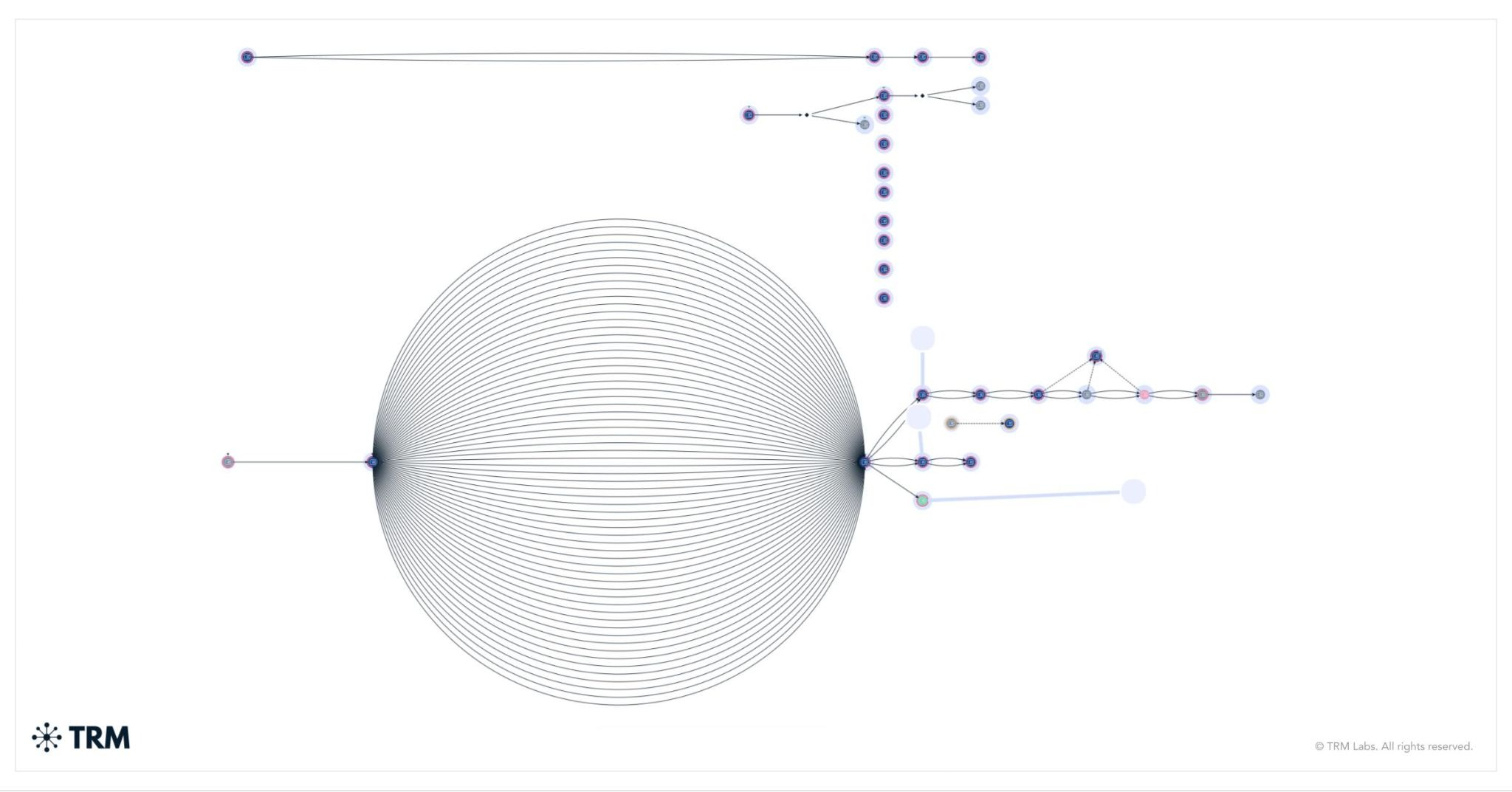
Vue d’ensemble du vol du 29 octobre, selon TRM Labs
2. Comment l’attaque a fonctionné
★ Binance a publié sa première explication à 02 h 25 UTC le 30 octobre. L’ordinateur portable compromis d’un ingénieur DevOps a permis à l’attaquant d’accéder à un conteneur de service et de « soumettre des transactions de retrait non autorisées ».
→ Environ six heures plus tard, Binance a déclaré que son enquête avait « mis au jour des points de compromission supplémentaires ».
→ Binance affirme également n’avoir trouvé aucune preuve de fuite des clés privées des portefeuilles.
★ La reconstitution on-chain de TRM montre comment cet accès a été utilisé :
→ 28 octobre : le portefeuille opérateur a été approvisionné au moyen de trois petits retraits de Tornado Cash.
→ 29 octobre : l’attaquant a testé son code sur deux portefeuilles, répété l’opération sur un troisième, puis l’a installé sur un portefeuille chaud de Binance.
→ Sur Ethereum, il a utilisé EIP-7702, qui permet à un portefeuille classique de déléguer sa logique à un contrat intelligent. Le portefeuille chaud a signé 50 autorisations pointant vers un contrat de balayage contrôlé par l’attaquant. Elles utilisaient des nonces consécutifs, de sorte qu’au moins l’une d’elles serait valide.
→ La délégation est restée active, ce qui a permis à l’attaquant de poursuivre les transferts à 20 h 41, 20 h 59, 21 h 04, 21 h 44, 22 h 39 et 23 h 56 UTC.
→ Sur les autres chaînes, les fonds sont partis sous forme de transferts signés ordinaires.
★ Mon analyse : cela ne ressemble pas à une clé volée. On dirait plutôt que l’attaquant a réussi à faire signer Binance par son propre système de signature. TRM arrive à la même conclusion, mais Binance n’a pas encore publié la cause première.
3. Qui a fait ça
★ Le 31 octobre, le FBI a déclaré que la Corée du Nord était responsable et a nommé cette activité « TraderTraitor ». Il a publié plus de 600 adresses utilisées par l’attaquant sur Ethereum, Bitcoin et Solana.
→ Il a demandé aux opérateurs de THORNode, aux fournisseurs RPC, aux services d’échange instantané et aux applications DeFi de bloquer les transactions qui y sont liées.
→ TRM et Chainalysis avaient déjà désigné TraderTraitor. C’est la même méthode que pour Bybit (février 2025) et KelpDAO (avril 2026) : de petits montants envoyés depuis Tornado Cash, une préparation bien en amont et des signatures précollectées déclenchées en une seule rafale.
→ Le 3 novembre, Kim Yo Jong a nié toute implication dans les médias d’État et qualifié l’accusation de « grave provocation politique ».
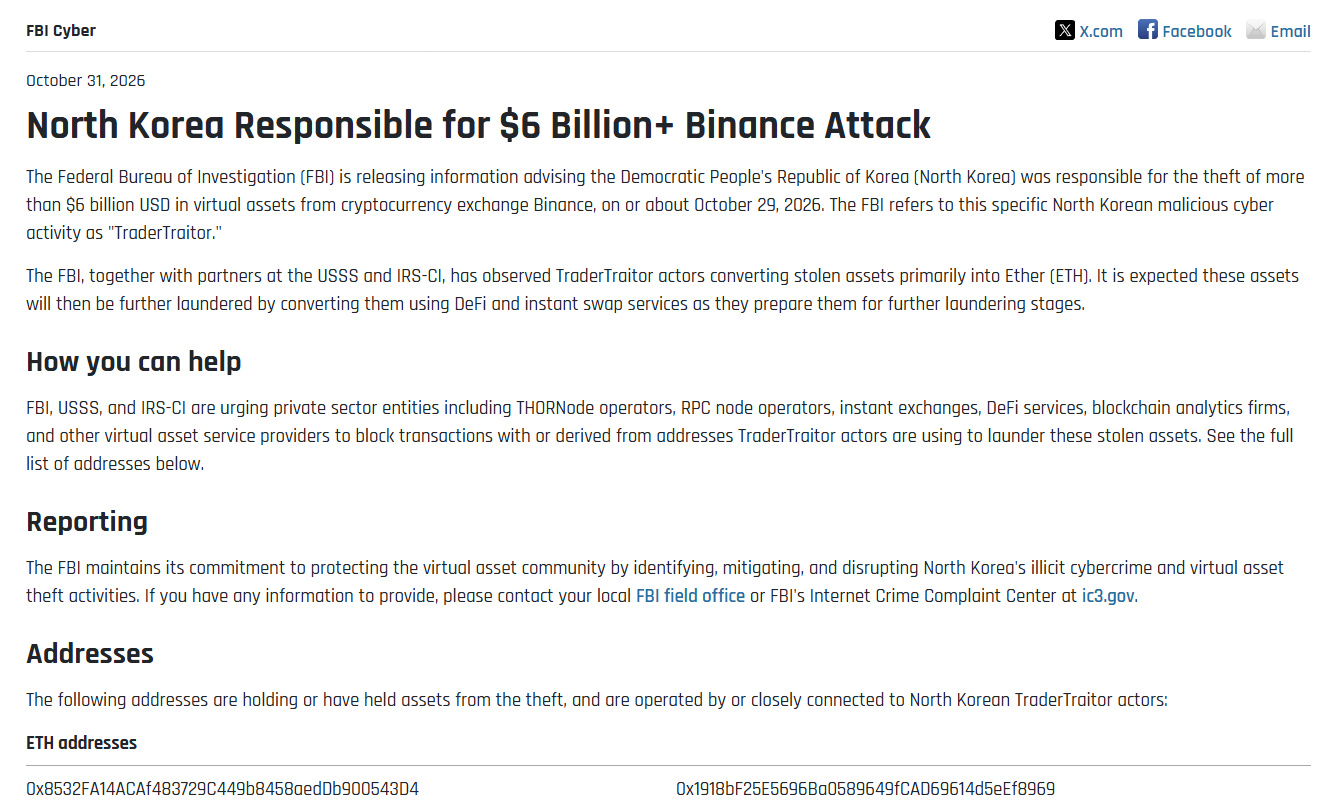
Alerte Cyber du FBI, 31 octobre 2026
4. La course au gel
★ Les stablecoins peuvent être gelés. $BTC et $ETH , non. La première tâche de l’attaquant était donc d’échanger les stablecoins avant que les émetteurs ne réagissent.
→ Tether a gelé les USDT volés sur Ethereum 37 minutes après leur arrivée. Avant cela, environ 434 M d’USDT avaient été échangés contre de l’ETH sur des DEX comme Uniswap, et 19 762 ETH avaient été empruntés sur Aave en garantie de 59,9 M d’USDT.
→ Sur Tron, 234 M d’USDT ont été échangés contre des TRX sur SunSwap avant le gel.
→ Circle a gelé la totalité des 823 M d’USDC volés avant qu’ils ne soient échangés.
→ Ripple a gelé 40,5 M de RLUSD et World Liberty, 27,8 M d’USD1. Le Conseil de sécurité d’Arbitrum a gelé 8 426 ETH et 74,6 M d’ARB.
★ Bilan net, selon Elliptic : environ 2,85 milliards de dollars gelés ou saisis, et environ 786 millions de dollars de stablecoins convertis avant l’entrée en vigueur des gels.
→ Mon analyse : les gels ont permis de sauver la plupart des stablecoins. Mais ils ont aussi révélé le pouvoir considérable de quelques émetteurs sur l’argent « on-chain », et cela peut jouer dans les deux sens.
5. La réponse de Binance
★ Endiguement : retraits suspendus, autorisations concernées révoquées. Les dépôts sont restés ouverts.
★ Fonds : le 30 octobre, Binance a mis de côté 6,34 milliards de dollars de fonds de l’entreprise, dont 5 milliards déjà détenus dans les jetons exacts qui avaient été volés.
→ La couverture est passée d’environ 80 % (30 octobre) à 90 % (31 octobre), puis à 95 % (1er novembre). Binance achète encore les derniers 5 % en jetons moins importants, sur les marchés et de gré à gré.
→ Les fonds provenaient du SAFU, du Fonds d’assurance des contrats à terme, d’une réserve de BTC et de la trésorerie de l’entreprise.
→ L’adresse Bitcoin du SAFU a envoyé 7 499 BTC le 31 octobre à 14 h 51 UTC. Elle détient maintenant 7 500 BTC, soit la moitié de son solde précédent. Binance affirme qu’elle renflouera le SAFU pour le porter à environ 1 milliard de dollars.
→ CZ : « Binance n’a pas emprunté d’argent. Binance n’a pas vendu d’actifs. Binance n’a pas levé de fonds. »
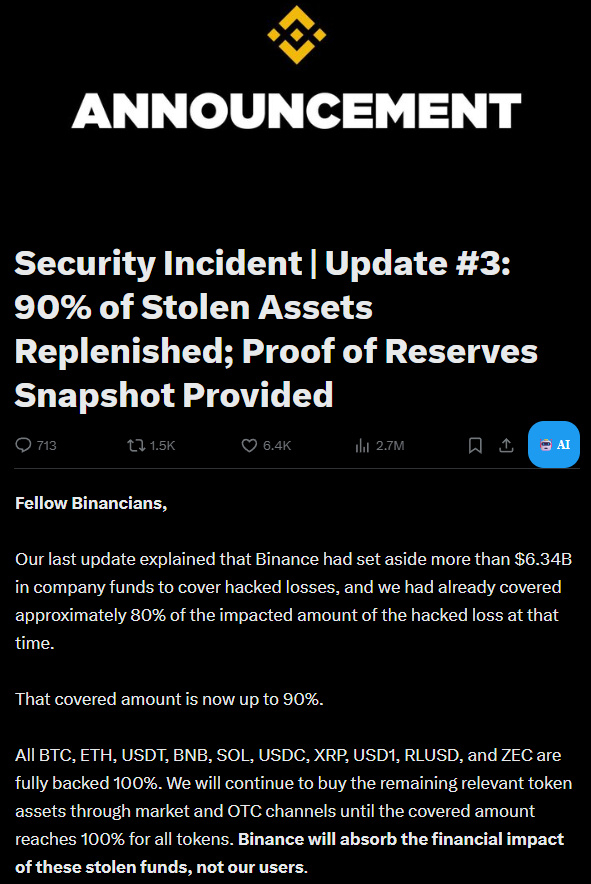
Mise à jour sur le recouvrement de Binance nº 3, 31 octobre
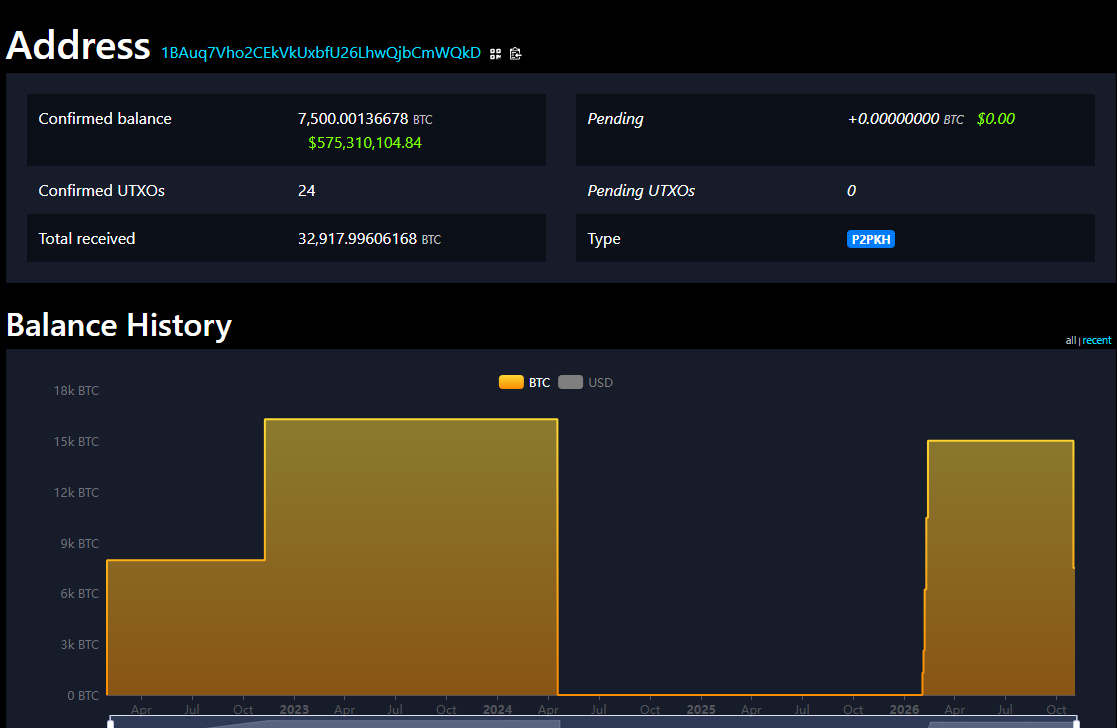
Historique du solde de l’adresse BTC du SAFU, mempool.space
★ Vérification : un nouvel instantané de la Preuve de réserves a été pris le 31 octobre à 00 h 00 UTC. Sa preuve à divulgation nulle de connaissance a été finalisée le 2 novembre.
→ Les détenteurs des 10 principaux jetons (BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC) peuvent maintenant vérifier eux-mêmes que leurs soldes sont couverts à au moins 1 pour 1.
→ Le prochain instantané, qui couvrira davantage de jetons, est prévu pour le 4 novembre.
★ Retraits : la première phase a repris le 1er novembre entre 06 h 00 et 09 h 00 UTC, en donnant la priorité aux demandes des utilisateurs de la semaine précédente. La deuxième phase a commencé le 3 novembre à 04 h 00 UTC.
6. Réaction du marché et des utilisateurs
★ Prix : sur Binance, le BTC est passé de 80 864 $ à 76 500 $ (-5,4 %) au cours des sept heures suivantes. L’ETH a perdu 6,8 %, et $BNB a chuté de 8,7 % à 680 $ au cours de la première heure.
→ Environ 1,5 milliard de dollars de positions ont été liquidés en 24 heures, pour la plupart des positions longues, selon les données de CoinGlass.
→ Le BNB ne s’est toujours pas rétabli : il vaut environ 696 $ maintenant, contre environ 744 $ avant le piratage.
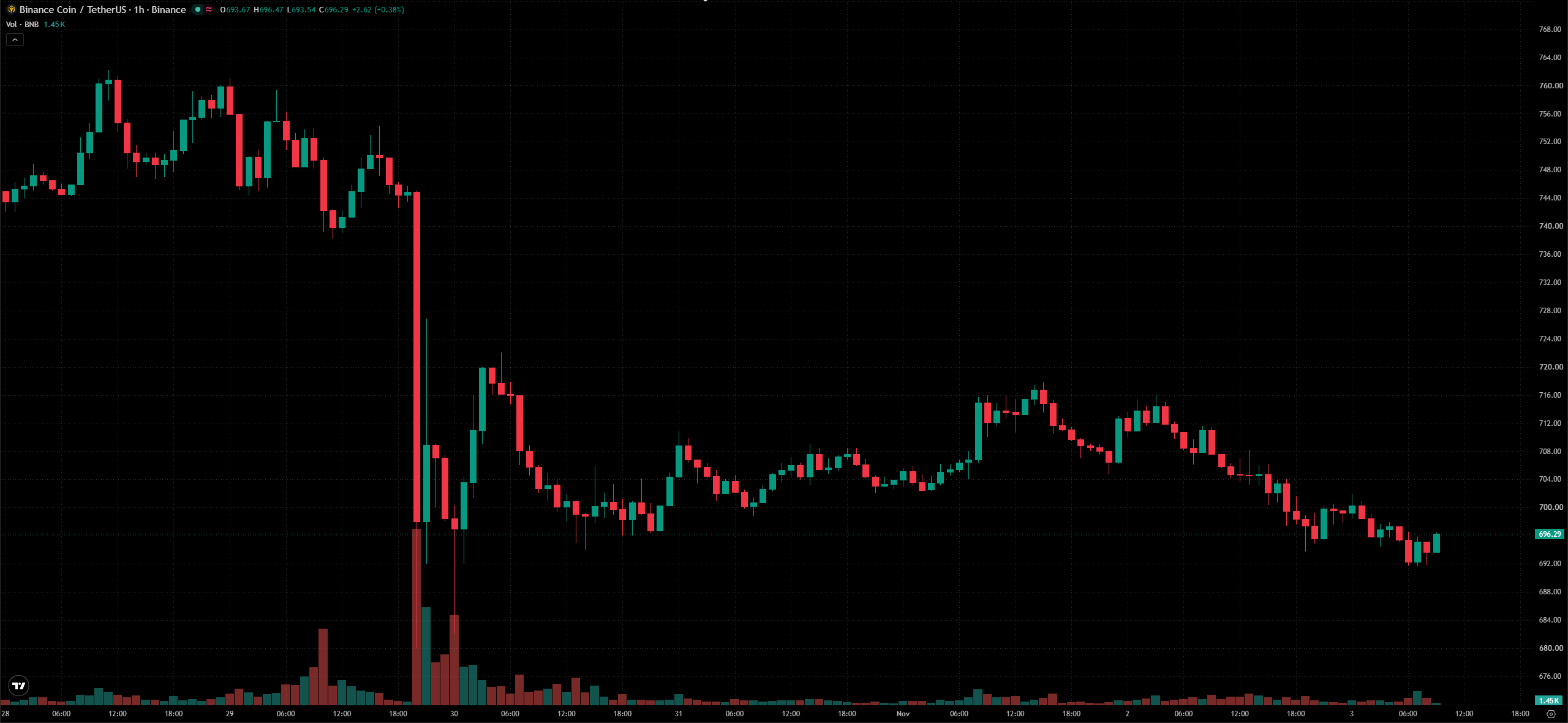
BNB/USDT sur Binance, graphique 1 h, du 28 octobre au 3 novembre (TradingView)
★ Flux : après la reprise des retraits, les utilisateurs ont retiré 4,65 milliards de dollars et déposé 1,01 milliard en neuf heures. Cela représente une sortie nette de 3,64 milliards de dollars, selon CNBC.
→ DefiLlama indique que les actifs de Binance s’élevaient à 144,9 milliards de dollars le 29 octobre, à 133,2 milliards le lendemain et à 124,8 milliards le 3 novembre, avant de remonter à environ 128 milliards. Cette baisse est en partie due aux prix, pas seulement aux retraits.
→ CZ a déclaré que 98 % des utilisateurs « choisissaient de rester ». Le 3 novembre, il a affirmé que les dépôts horaires dépassaient désormais les retraits et que seulement 6 à 10 % des retraits étaient dirigés vers d’autres plateformes d’échange.
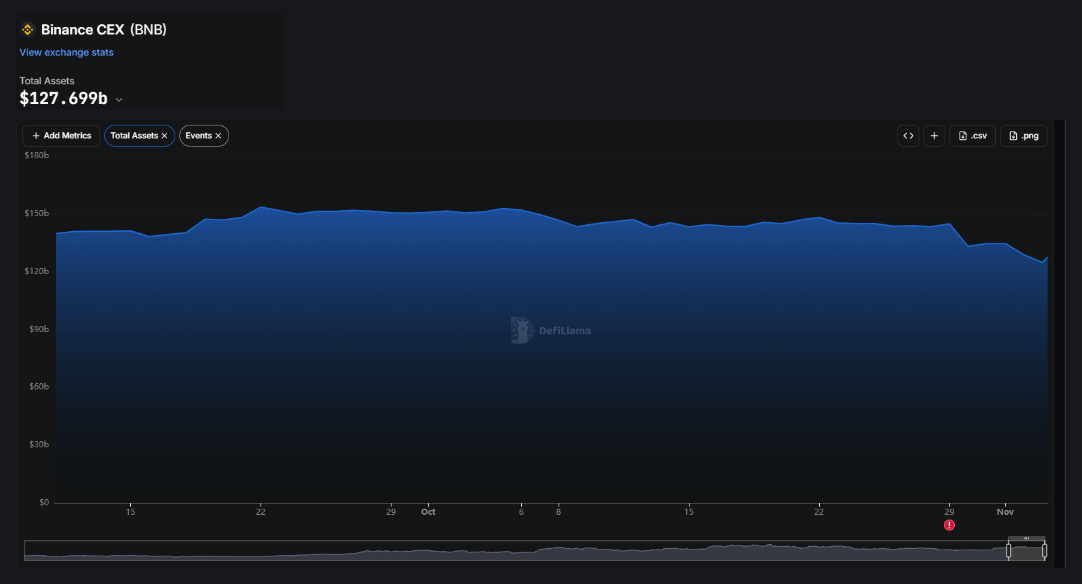
Actifs totaux de Binance, DefiLlama
→ Mon analyse : il n’y a pas eu de ruée bancaire. Environ 3 % des actifs sont sortis, soit moins que ce que j’aurais imaginé après le plus grand piratage de l’histoire.
7. Où se trouve l’argent maintenant
★ Elliptic dénombre environ 12 000 portefeuilles, 11 chaînes et plus de 40 000 transactions en moins de quatre jours. Cela représente environ un nouveau portefeuille toutes les 25 secondes : l’opération est donc clairement automatisée.
→ Environ 3,24 milliards de dollars se trouvent encore sur des adresses liées à l’attaquant, principalement en ETH et en BTC. Une quantité négligeable a été convertie en argent liquide.
→ Tron était la principale voie utilisée. 684,6 M de TRX ont été répartis depuis un portefeuille de distribution vers environ 7 700 adresses, puis ont transité par six ponts. Au moins 147 millions de dollars ont été transférés de Tron vers Ethereum.
→ Le 31 octobre, l’attaquant a ajouté de nouvelles voies : des échanges contre de l’USDD, qui se présente comme insensible au gel, et des passages par un coffre-fort JustLend.
→ Depuis le 1er novembre, des ETH, SOL, NEAR et XRP ont commencé à bouger. Environ 28 BTC sont passés par des coinjoins, premier signe de mélange.
→ Un incident a ralenti l’opération. Une réorganisation d’Ethereum a provoqué un double remboursement sur un dépôt THORChain et contraint THORChain à une suspension d’urgence, selon Chainalysis.
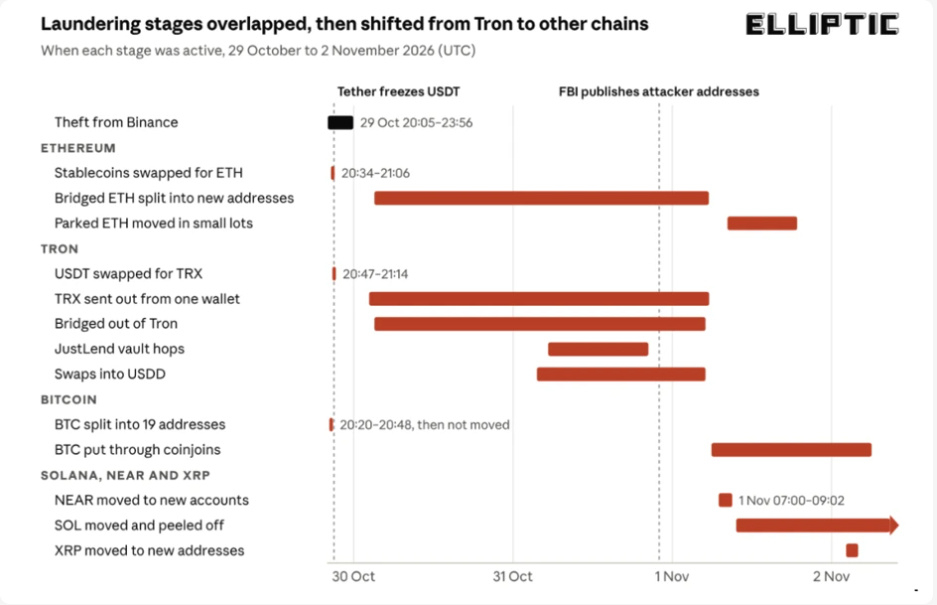
Étapes du blanchiment, du 29 octobre au 2 novembre (Elliptic)
★ C’est plus lent que pour Bybit, où tous les ETH volés ont été transférés en 10 jours. Elliptic s’attend à une conversion progressive en BTC et à une sortie vers des courtiers OTC sur plusieurs mois.
8. L’affaire est-elle réglée ?
★ Pour les utilisateurs de Binance, en grande partie. Pour le secteur, non.
→ Réglé : les 10 principaux jetons sont couverts à 1 pour 1 et vérifiables, 95 % des fonds sont couverts, les retraits reprennent et les dépôts dépassent les retraits.
→ Pas réglé :
aucune cause première ni analyse post-incident publiée
les derniers 5 % de jetons
le renflouement du SAFU, dont la date n’est pas fixée
environ 3,24 milliards de dollars toujours aux mains de l’attaquant
on ne sait pas si les USDT et USDC gelés seront un jour réémis à Binance
→ Régulateurs : les Services secrets américains déclarent travailler à retracer et à geler les fonds. La FCA britannique a indiqué que Binance n’y était pas enregistrée et qu’elle évaluait les répercussions potentielles.
9. Ce qui aurait pu l’empêcher et ce qui doit changer
★ Pour les plateformes d’échange :
→ Surveiller en temps réel les délégations EIP-7702 sur les portefeuilles de trésorerie et déclencher une alerte dès qu’une délégation est effectuée (TRM).
→ Rejeter les autorisations 7702 inattendues. Une demande portant sur de nombreuses autorisations avec des nonces consécutifs devrait à elle seule être considérée comme un signe de compromission.
→ Protéger les systèmes capables de demander des signatures, pas seulement les clés. Un signataire signera tout ce qui lui parvient par un chemin de demande compromis.
→ Séparer les chemins de signature par chaîne et par catégorie de portefeuille, afin qu’une seule brèche ne puisse pas vider dix chaînes en une soirée.
→ Limiter les portefeuilles chauds et ajouter des coupe-circuits automatiques. Ici, les sorties n’ont cessé qu’à la suspension des retraits, environ quatre heures après le premier transfert.
→ Sécuriser les machines des développeurs :
séparer le travail de développement quotidien des accès administratifs et de signature
utiliser des identifiants à durée de vie courte
n’ouvrir les « tests de programmation » non sollicités que dans des environnements isolés ; les faux tests d’embauche sont un piège bien connu de TraderTraitor
★ Pour les utilisateurs :
→ Un solde sur une plateforme d’échange est une reconnaissance de dette. Cette fois, elle a été honorée intégralement. Ne partez pas du principe que ce sera toujours le cas.
→ Vérifiez votre propre solde à l’aide de la Preuve de réserves et conservez vos avoirs à long terme en auto-garde.
→ Utilisez uniquement les canaux officiels. Les tentatives d’hameçonnage se multiplient après chaque piratage.
10. Scénarios possibles
★ Scénario de base : Binance complète les derniers 5 %, publie une analyse post-incident et renfloue le SAFU. L’attaquant blanchit progressivement les fonds en BTC par l’intermédiaire de bureaux OTC sur plusieurs mois, et une partie des fonds gelés est finalement restituée.
★ Scénario favorable : une plus grande partie des quelque 3,24 milliards de dollars est gelée au contact de plateformes d’échange, de bureaux OTC et de ponts qui s’appuient sur la liste du FBI. L’analyse post-incident révèle une défaillance circonscrite et réparable.
★ Scénario défavorable : l’analyse post-incident révèle des problèmes plus profonds, les régulateurs profitent de l’incident pour agir, les sorties reprennent ou la même méthode vise une autre plateforme d’échange.
→ Dans l’ensemble du secteur, attendez-vous à un examen plus approfondi d’EIP-7702, à des limites plus strictes pour les portefeuilles chauds et à un débat plus vif sur le pouvoir des émetteurs de stablecoins de les geler.
Le gros titre, c’est 6,3 milliards de dollars volés.
Le chiffre le plus important est peut-être 95 % : Binance a absorbé le plus grand piratage de l’histoire grâce à son bilan, en moins d’une semaine.
Mais l’argent n’a pas disparu. Il est réparti entre environ 12 000 portefeuilles, et un nouveau apparaît toutes les 25 secondes.
Si vous gériez les portefeuilles chauds d’une plateforme d’échange, que changeriez-vous en premier ?
Sources
Binance sur X : enquête initiale (30 octobre), mise à jour de l’enquête (30 octobre), mises à jour sur le recouvrement nº 2 à 6 (du 30 octobre au 3 novembre)
FBI Cyber : « La Corée du Nord responsable de l’attaque de plus de 6 milliards de dollars contre Binance » (31 octobre)
TRM Labs : « La Corée du Nord vole 6,36 milliards de dollars à Binance dans le plus grand piratage de l’histoire »
Elliptic : « Comment la Corée du Nord blanchit les 6,4 milliards de dollars volés à Binance » (2 novembre)
CNBC : sorties nettes (2 novembre) ; démenti de la Corée du Nord et traçage par Elliptic/Chainalysis (3 novembre)
Cointelegraph sur X, citant Chainalysis : suspension de THORChain après une réorganisation d’Ethereum (31 octobre)
CZ sur X (du 1er au 3 novembre)
DefiLlama (Binance CEX), mempool.space (adresse du SAFU), TradingView/Binance (prix), CoinGlass via BeInCrypto (liquidations)
StepSecurity : leçons sur la sécurité des machines des développeurs (30 octobre)
Wikipédia, « Piratage de Binance en 2026 », pour recouper la chronologie