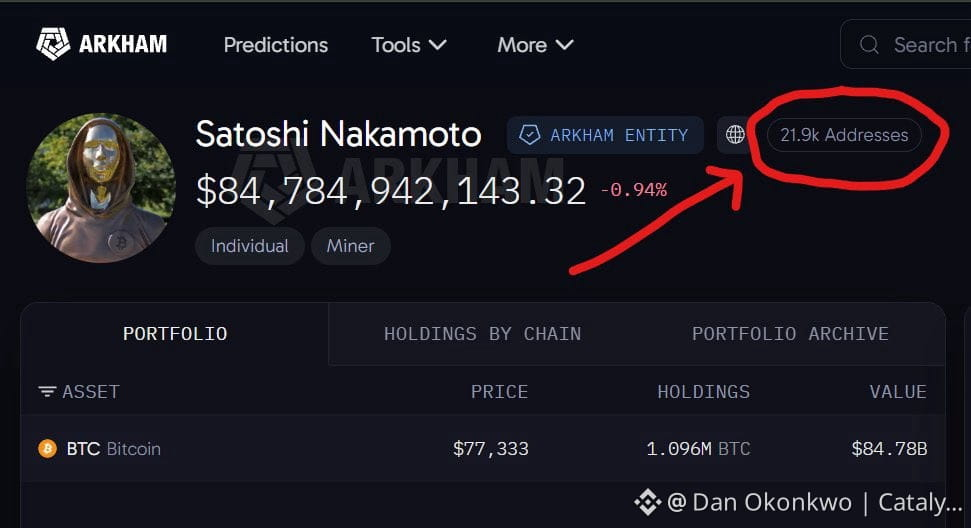
⚠️Pourquoi les pirates ne peuvent-ils toujours pas accéder au portefeuille de Satoshi?👇👇1,096 million de BTC, d’une valeur de 84,78 milliards de dollars, sont restés intacts pendant 17 ans.
1. Pas de clé maîtresse, mais 21 900 verrous distincts
La plupart des portefeuilles actuels utilisent une phrase de récupération qui contrôle tout. Le client v0.1 de 2009 fonctionnait différemment. Chaque fois qu’il minait 50 BTC, il générait une toute nouvelle clé privée, sans aucun lien avec les autres.
Même si quelqu’un parvenait à casser une clé, il obtiendrait 50 BTC. Les 21 899 autres resteraient hors de portée, sans aucun indice à exploiter.
2. Le hasard sur 256 bits ne laisse rien à apprendre à l’IA
L’IA est douée pour repérer des motifs, mais le hasard pur n’en contient aucun. Même si tous les supercalculateurs de la Terre tentaient de trouver la clé par force brute, deviner une seule clé prendrait des dizaines de milliards d’années.
3. Hors ligne et jamais déplacées : aucune trace
Les clés étaient conservées dans un fichier wallet.dat hors ligne. Elles n’ont jamais été dans le cloud ni associées à un compte en ligne que quelqu’un aurait pu pirater. Aucune des adresses de minage n’a jamais envoyé la moindre pièce. Sans transactions, aucune signature n’a été diffusée : il n’y a donc aucun calcul à remonter.
4. Le seul véritable risque : l’informatique quantique
Les adresses modernes ne révèlent leur clé publique que lorsqu’elles envoient des fonds. Celles de Satoshi, datant de 2009, la révèlent : leurs clés publiques sont inscrites directement sur la blockchain, où tout le monde peut les voir.
Les ordinateurs et l’IA d’aujourd’hui ne peuvent toujours pas les casser. Mais un ordinateur quantique suffisamment puissant pourrait, en théorie, utiliser ces clés publiques pour retrouver les clés privées. C’est la seule véritable menace qui pèse sur cette fortune #BTC #Satoshi #Hack #AI
1. Pas de clé maîtresse, mais 21 900 verrous distincts
La plupart des portefeuilles actuels utilisent une phrase de récupération qui contrôle tout. Le client v0.1 de 2009 fonctionnait différemment. Chaque fois qu’il minait 50 BTC, il générait une toute nouvelle clé privée, sans aucun lien avec les autres.
Même si quelqu’un parvenait à casser une clé, il obtiendrait 50 BTC. Les 21 899 autres resteraient hors de portée, sans aucun indice à exploiter.
2. Le hasard sur 256 bits ne laisse rien à apprendre à l’IA
L’IA est douée pour repérer des motifs, mais le hasard pur n’en contient aucun. Même si tous les supercalculateurs de la Terre tentaient de trouver la clé par force brute, deviner une seule clé prendrait des dizaines de milliards d’années.
3. Hors ligne et jamais déplacées : aucune trace
Les clés étaient conservées dans un fichier wallet.dat hors ligne. Elles n’ont jamais été dans le cloud ni associées à un compte en ligne que quelqu’un aurait pu pirater. Aucune des adresses de minage n’a jamais envoyé la moindre pièce. Sans transactions, aucune signature n’a été diffusée : il n’y a donc aucun calcul à remonter.
4. Le seul véritable risque : l’informatique quantique
Les adresses modernes ne révèlent leur clé publique que lorsqu’elles envoient des fonds. Celles de Satoshi, datant de 2009, la révèlent : leurs clés publiques sont inscrites directement sur la blockchain, où tout le monde peut les voir.
Les ordinateurs et l’IA d’aujourd’hui ne peuvent toujours pas les casser. Mais un ordinateur quantique suffisamment puissant pourrait, en théorie, utiliser ces clés publiques pour retrouver les clés privées. C’est la seule véritable menace qui pèse sur cette fortune #BTC #Satoshi #Hack #AI