Après une mise à niveau de BTCPay Server, ne continuez pas à utiliser directement l’ancien serveur comme s’il s’agissait d’un environnement sûr.
Le projet a confirmé le 2 novembre que les attaques récentes visant à dérober des fonds dans des portefeuilles chauds ciblaient les versions 2.4.1 et antérieures. Un portefeuille chaud stocke les clés de dépense sur le serveur ; corriger une faille logicielle ne révoque pas automatiquement les accès obtenus auparavant par un attaquant. Même si le solde n’a pas changé, cela ne permet pas d’exclure une compromission de la machine.
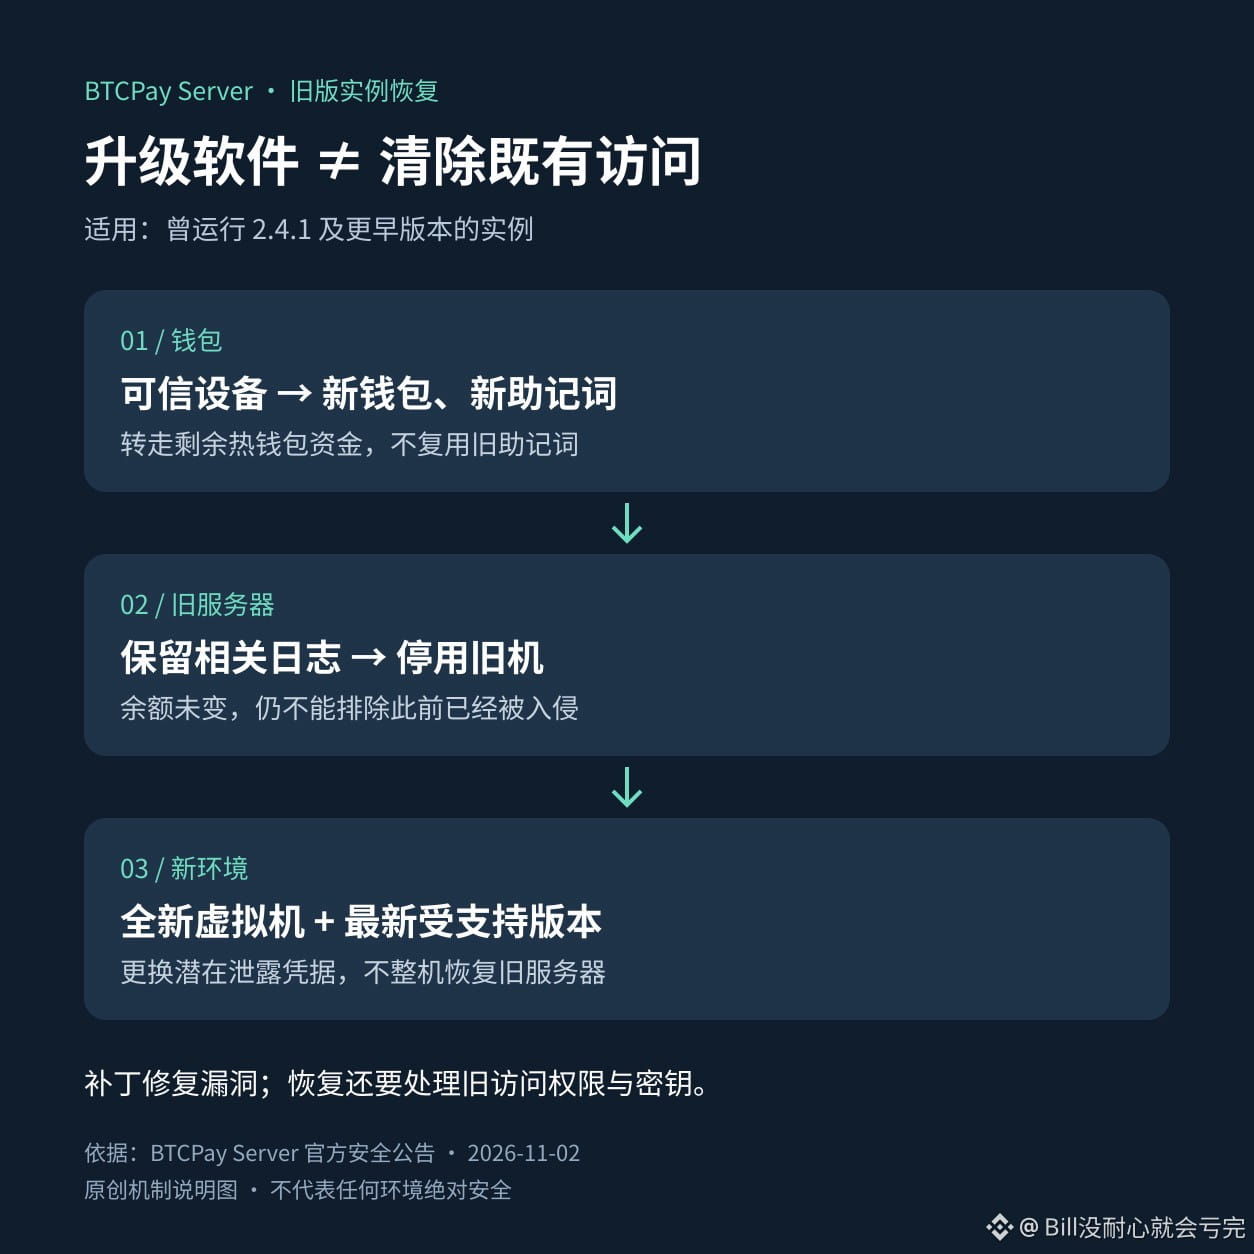
Pour les instances concernées utilisant une ancienne version, les recommandations officielles de rétablissement sont plus radicales : créez un portefeuille avec un appareil de confiance et une toute nouvelle phrase de récupération, puis transférez les fonds restants du portefeuille chaud ; après avoir conservé les journaux pertinents, désactivez l’ancienne machine, puis installez la dernière version prise en charge sur une nouvelle machine virtuelle et remplacez les identifiants susceptibles d’avoir été divulgués. Ne restaurez pas l’ancienne image complète du serveur et ne réutilisez pas l’ancienne phrase de récupération.
Ce cas rappelle aux commerçants qui gèrent leur propre service de paiement que la mise à jour logicielle, la reconstruction du serveur et le renouvellement des clés répondent à des problèmes différents. Selon le projet, les portefeuilles dont les clés de dépense sont conservées hors du serveur n’ont pas été touchés par ce vol, mais il est tout de même recommandé de reconstruire les serveurs utilisant une ancienne version.
Ne conservez dans un portefeuille chaud que les fonds nécessaires aux opérations quotidiennes ; les opérations sur la chaîne comportent toujours des risques de sécurité.
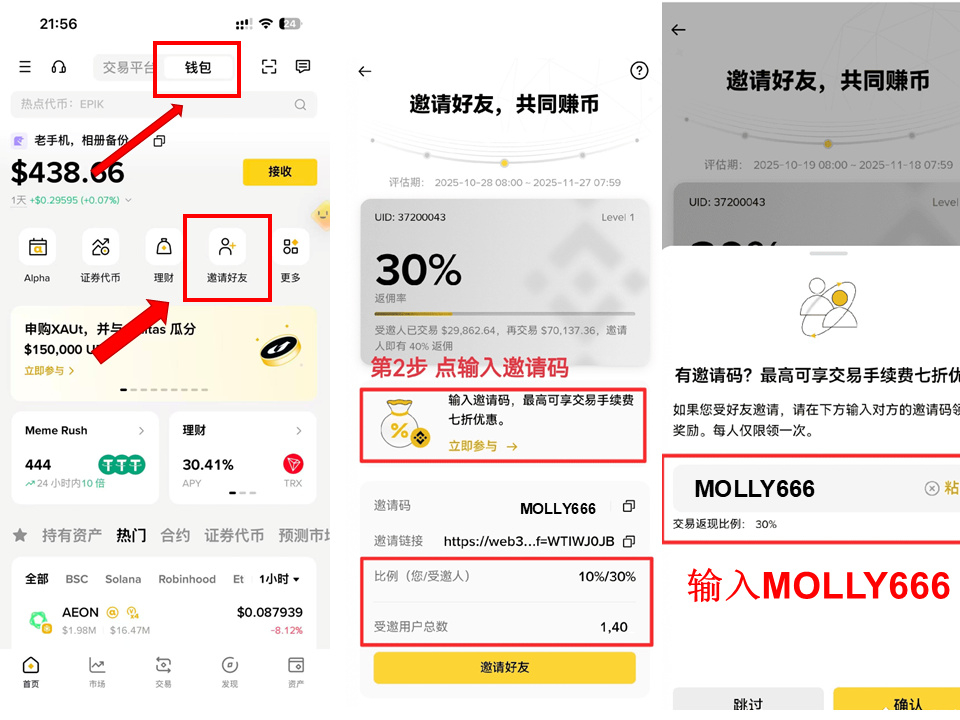
Code d’invitation du portefeuille Binance : MOLLY666
Le projet a confirmé le 2 novembre que les attaques récentes visant à dérober des fonds dans des portefeuilles chauds ciblaient les versions 2.4.1 et antérieures. Un portefeuille chaud stocke les clés de dépense sur le serveur ; corriger une faille logicielle ne révoque pas automatiquement les accès obtenus auparavant par un attaquant. Même si le solde n’a pas changé, cela ne permet pas d’exclure une compromission de la machine.
Pour les instances concernées utilisant une ancienne version, les recommandations officielles de rétablissement sont plus radicales : créez un portefeuille avec un appareil de confiance et une toute nouvelle phrase de récupération, puis transférez les fonds restants du portefeuille chaud ; après avoir conservé les journaux pertinents, désactivez l’ancienne machine, puis installez la dernière version prise en charge sur une nouvelle machine virtuelle et remplacez les identifiants susceptibles d’avoir été divulgués. Ne restaurez pas l’ancienne image complète du serveur et ne réutilisez pas l’ancienne phrase de récupération.
Ce cas rappelle aux commerçants qui gèrent leur propre service de paiement que la mise à jour logicielle, la reconstruction du serveur et le renouvellement des clés répondent à des problèmes différents. Selon le projet, les portefeuilles dont les clés de dépense sont conservées hors du serveur n’ont pas été touchés par ce vol, mais il est tout de même recommandé de reconstruire les serveurs utilisant une ancienne version.
Ne conservez dans un portefeuille chaud que les fonds nécessaires aux opérations quotidiennes ; les opérations sur la chaîne comportent toujours des risques de sécurité.
Code d’invitation du portefeuille Binance : MOLLY666