
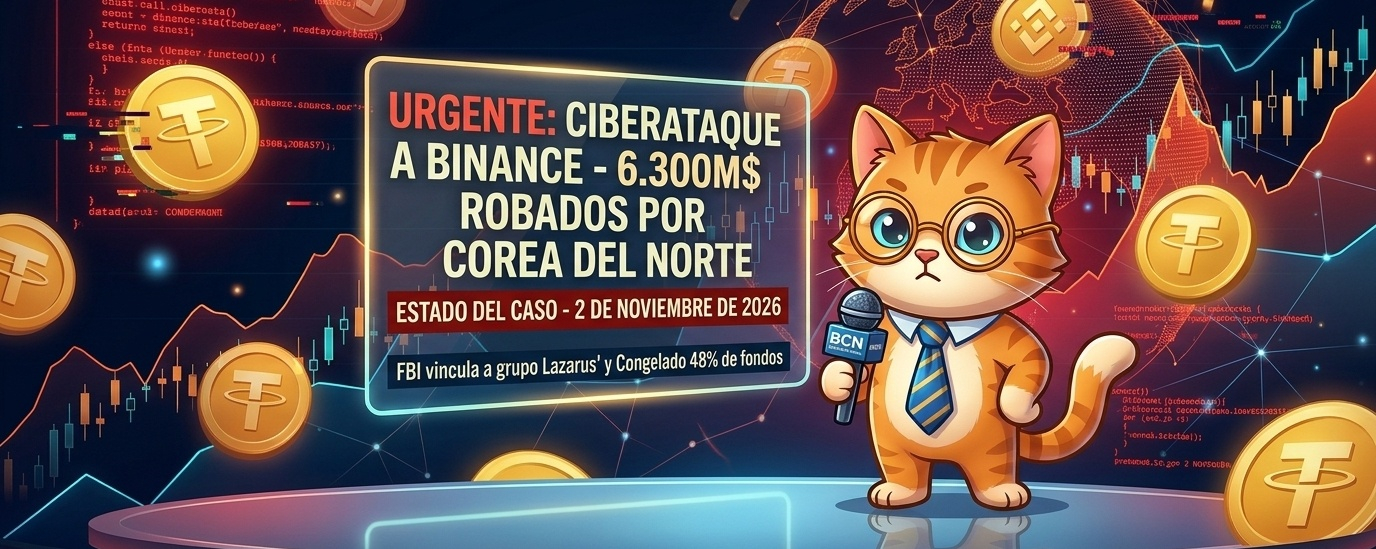
La cyberattaque massive de 6,3 milliards de dollars contre Binance, officiellement attribuée par le FBI au groupe de hackers nord-coréen connu sous le nom de « TraderTraitor » (lié au Lazarus Group), est entrée dans une phase clé de stabilisation ce lundi 2 novembre 2026. Après avoir temporairement suspendu ses opérations jeudi dernier, le 29 octobre, la plus grande plateforme d’échange de cryptomonnaies au monde a réussi à rétablir la confiance du marché en garantissant et en reconstituant la quasi-totalité des fonds affectés.
Voici les dernières découvertes, la situation des fonds et l’impact mondial de cette cyberattaque historique.
Anatomie de l’attaque : intelligence artificielle et précision chirurgicale
Selon les rapports publiés par les sociétés d’analyse de la blockchain TRM Labs et Elliptic, l’attaque a été menée avec une rapidité et une sophistication technique sans précédent :
Mode opératoire : les enquêteurs indiquent que l’unité nord-coréenne a utilisé des outils d’intelligence artificielle dans le cadre d’une stratégie de « chasse au gros gibier » (Big Game Hunting) pour repérer des vulnérabilités. Elle est parvenue à compromettre dans un premier temps l’ordinateur portable d’un ingénieur DevOps de l’entreprise.
Faille d’accès : en utilisant la norme technique EIP-7702, les attaquants ont obtenu une autorisation de signature qui leur a permis de contourner les vérifications de sécurité habituelles et de vider les portefeuilles chauds (hot wallets) de la plateforme.
Situation actuelle de Binance et retraits de fonds par les utilisateurs
Après l’annonce de la réouverture progressive des services de retrait, lancée le dimanche 1er novembre, la situation financière du géant de la crypto montre des signes de résilience :
• Reconstitution des actifs : Binance a confirmé avoir déjà reconstitué 95 % des actifs concernés en utilisant ses propres ressources et le Fonds d’actifs sécurisés pour les utilisateurs (SAFU). Les 5 % restants correspondent à des jetons peu liquides que la société continue d’acquérir afin de couvrir l’intégralité des pertes sans affecter le solde des comptes de ses clients.
• Fuite de capitaux maîtrisée : après la reprise des services, les clients de la plateforme ont retiré un montant net compris entre 3 600 et 4 720 millions de dollars. Malgré ce chiffre impressionnant, ce volume ne représente que 2 % du total des actifs gérés par Binance et le rythme des sorties s’est déjà stabilisé.
• Preuve de réserves : le codirecteur général de l’entreprise, Richard Teng, a publié un nouveau rapport de « preuve de réserves » reposant sur la technologie à divulgation nulle de connaissance, afin que les utilisateurs puissent vérifier de manière indépendante que leurs fonds sont couverts à hauteur de 1:1.
La contre-offensive : 3 000 millions de dollars gelés
L’écosystème crypto a réagi rapidement pour couper les voies de blanchiment de l’argent volé, qui était principalement converti en Ethereum (ETH) :
• Blocage des stablecoins : dans le cadre d’une intervention d’urgence coordonnée, la société Tether a gelé plus de 1 500 millions de dollars en USDT liés au piratage. De son côté, la société Circle a bloqué plus de 1 100 millions de dollars en USDC.
• Fonds immobilisés : grâce à ces interventions et à l’aide d’autres émetteurs de jetons, on estime que près de 3 000 millions de dollars sont entièrement gelés et hors de portée de Pyongyang. Les criminels conservent encore le contrôle d’environ 3 280 millions de dollars en cryptoactifs qui ne sont pas soumis à une régulation centralisée.
Impact sur le marché et réactions géopolitiques
Malgré la panique initiale, qui a entraîné une chute pouvant atteindre 10 % de la valeur de la monnaie native BNB ainsi que des baisses importantes du Bitcoin (BTC) et de l’Ether (ETH) à la clôture de la semaine dernière, le marché a connu une reprise notable ce lundi. Le Bitcoin s’échange de nouveau au-dessus de 77 000 dollars, ce qui montre que la garantie rapide de remboursement de Binance a évité un effondrement systémique comparable à celui de FTX par le passé.
Par ailleurs, les agences gouvernementales des États-Unis, du Japon et de la Corée du Sud ont renouvelé leurs mises en garde, car ce butin dépasse largement les exportations annuelles légitimes de la Corée du Nord. Les autorités affirment que le cybervol est devenu la principale source de revenus du régime de Kim Jong-un, lui permettant de contourner les sanctions internationales et de financer directement ses programmes de développement d’armes et d’armes de destruction massive.