Marchands, ne dormez pas : BTCPay lance un appel d’urgence en pleine nuit, les portefeuilles chauds sont en train d’être vidés
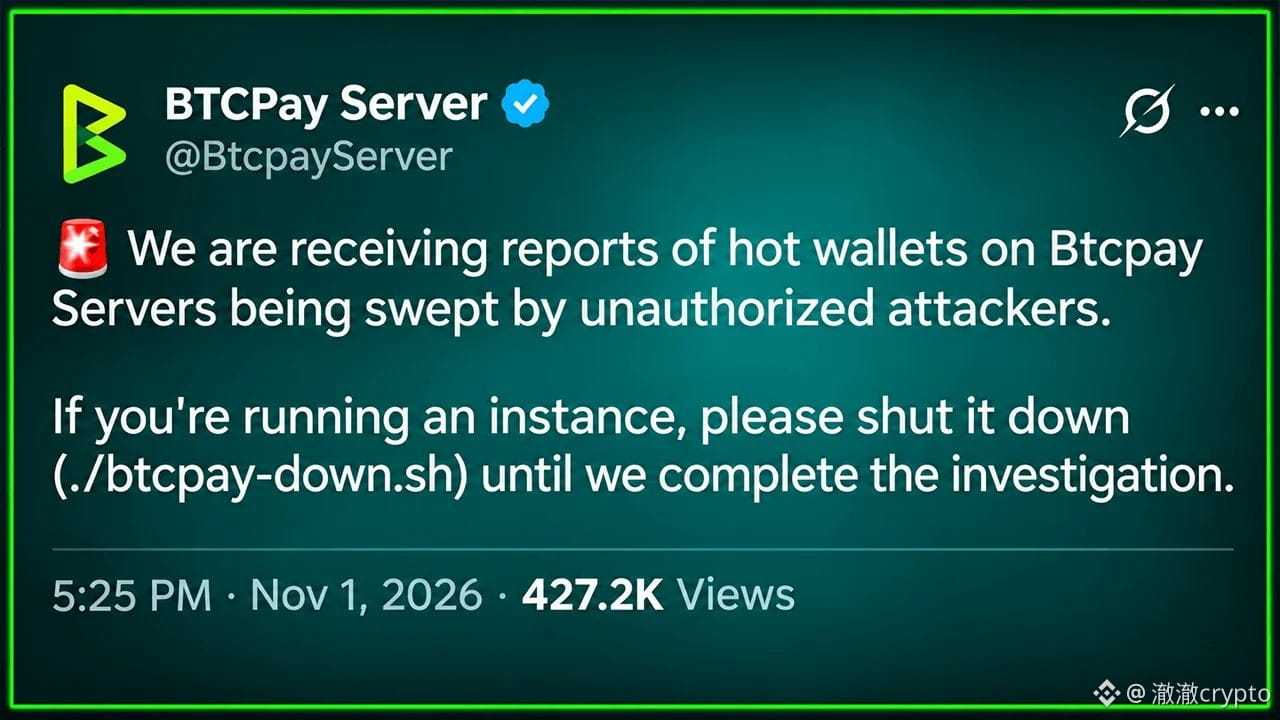
Le 1er novembre à 22:25 UTC, l’équipe officielle de BTCPay a lancé un avertissement : des attaquants non autorisés sont en train de vider des portefeuilles chauds. Elle recommande d’arrêter les serveurs avec ./btcpay-down.sh le temps d’enquêter.
Environ deux heures plus tard, le fondateur Dorier a ajouté que les systèmes concernés seraient tous d’anciennes versions antérieures à la 2.4.2. Les attaquants auraient obtenu des droits d’administrateur, mais le mode d’intrusion n’a pas encore été établi.
Les propres serveurs de l’équipe, qui tournent sous la version 2.4.7, n’ont pas été touchés, mais elle n’a pas affirmé que la nouvelle version était forcément sûre. À ce jour, ni le montant des pertes ni le nombre de commerçants concernés n’ont été communiqués.
Ce qui me semble le plus rageant, c’est que les correctifs étaient disponibles depuis longtemps, mais que les serveurs n’avaient pas été mis à jour : la version 2.4.7 du 29 octobre corrigeait 85 problèmes, et la version 2.4.2 d’août avait aussi corrigé une vulnérabilité exploitée. Mais en auto-hébergement, personne ne clique sur le bouton de mise à jour à votre place.
Les graines des portefeuilles chauds sont stockées sur des serveurs connectés à Internet, et la documentation officielle elle-même affiche un avertissement « DANGER » : quiconque parvient à s’y introduire peut directement transférer les fonds.
Si vous utilisez BTCPay, arrêtez d’abord le serveur comme le recommande l’équipe officielle. Ne pariez pas sur le fait que « j’ai la nouvelle version » ; attendez qu’elle confirme le mode d’intrusion et donne des consignes de redémarrage avant d’agir.
Ce jugement ne sera réfuté que si l’équipe annonce officiellement avoir identifié le mode d’intrusion, précisé les versions concernées et levé la consigne d’arrêt.
Pour encaisser en auto-hébergement, préférez-vous la commodité d’un portefeuille chaud ou la tranquillité d’un portefeuille froid ?
$BTC $ETH $SOL
#BTCPay #SécuritéBitcoin
Le 1er novembre à 22:25 UTC, l’équipe officielle de BTCPay a lancé un avertissement : des attaquants non autorisés sont en train de vider des portefeuilles chauds. Elle recommande d’arrêter les serveurs avec ./btcpay-down.sh le temps d’enquêter.
Environ deux heures plus tard, le fondateur Dorier a ajouté que les systèmes concernés seraient tous d’anciennes versions antérieures à la 2.4.2. Les attaquants auraient obtenu des droits d’administrateur, mais le mode d’intrusion n’a pas encore été établi.
Les propres serveurs de l’équipe, qui tournent sous la version 2.4.7, n’ont pas été touchés, mais elle n’a pas affirmé que la nouvelle version était forcément sûre. À ce jour, ni le montant des pertes ni le nombre de commerçants concernés n’ont été communiqués.
Ce qui me semble le plus rageant, c’est que les correctifs étaient disponibles depuis longtemps, mais que les serveurs n’avaient pas été mis à jour : la version 2.4.7 du 29 octobre corrigeait 85 problèmes, et la version 2.4.2 d’août avait aussi corrigé une vulnérabilité exploitée. Mais en auto-hébergement, personne ne clique sur le bouton de mise à jour à votre place.
Les graines des portefeuilles chauds sont stockées sur des serveurs connectés à Internet, et la documentation officielle elle-même affiche un avertissement « DANGER » : quiconque parvient à s’y introduire peut directement transférer les fonds.
Si vous utilisez BTCPay, arrêtez d’abord le serveur comme le recommande l’équipe officielle. Ne pariez pas sur le fait que « j’ai la nouvelle version » ; attendez qu’elle confirme le mode d’intrusion et donne des consignes de redémarrage avant d’agir.
Ce jugement ne sera réfuté que si l’équipe annonce officiellement avoir identifié le mode d’intrusion, précisé les versions concernées et levé la consigne d’arrêt.
Pour encaisser en auto-hébergement, préférez-vous la commodité d’un portefeuille chaud ou la tranquillité d’un portefeuille froid ?
$BTC $ETH $SOL
#BTCPay #SécuritéBitcoin