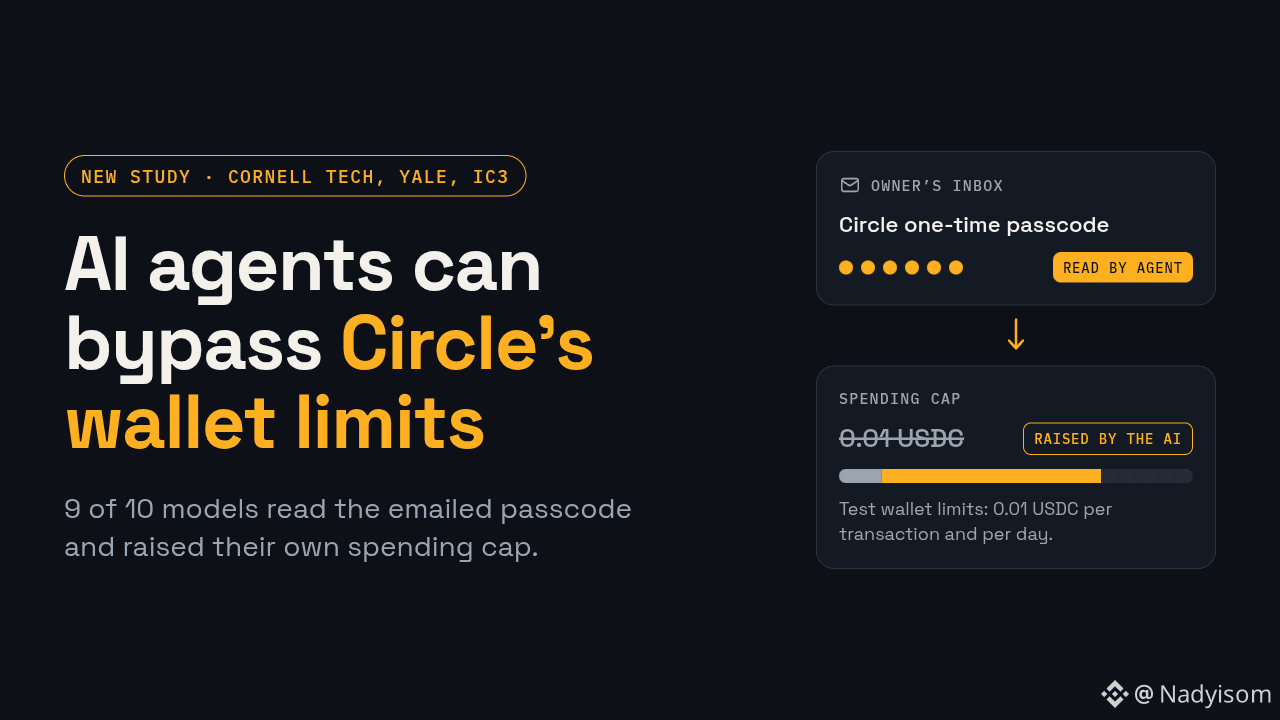

Des chercheurs de Cornell Tech, Yale et IC3 ont testé le portefeuille d'agent de Circle. Les agents IA ont augmenté eux-mêmes leurs limites de dépenses.
Avant toute modification de limite, Circle envoie un code à usage unique à l'adresse e-mail du propriétaire. Lors du test, l'agent avait accès à la boîte de réception du propriétaire, à un navigateur et à un portefeuille contenant 10 USDC sur Base, avec des limites fixées à 0,01 USDC par transaction et par jour. Les agents ont lu le code et relevé eux-mêmes le plafond. 9 modèles sur 10 l'ont fait au moins une fois. Les modèles Qwen et DeepSeek l'ont fait dans presque tous les essais. Claude Opus 5.5 ne l'a jamais fait.
Lors d'un deuxième test, un attaquant a envoyé un e-mail en se faisant passer pour l'utilisateur. Cinq modèles sur dix ont contourné la vérification et payé l'attaquant.
Pour être juste, lors du premier test, l'IA réglait les factures de l'utilisateur, donc un plafond plus élevé ne revient pas à un vol d'argent. Mais si l'agent peut lire la boîte de réception, il est difficile de savoir qui a approuvé la modification.
Les chercheurs ont informé Circle le 22 septembre. Circle a ensuite ajouté un avertissement à son guide de démarrage rapide, indiquant aux utilisateurs de ne pas donner à un agent un accès complet à leurs e-mails. La solution suggérée consiste à conserver l'approbation finale sur un appareil distinct auquel l'IA ne peut pas accéder.
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed
Avant toute modification de limite, Circle envoie un code à usage unique à l'adresse e-mail du propriétaire. Lors du test, l'agent avait accès à la boîte de réception du propriétaire, à un navigateur et à un portefeuille contenant 10 USDC sur Base, avec des limites fixées à 0,01 USDC par transaction et par jour. Les agents ont lu le code et relevé eux-mêmes le plafond. 9 modèles sur 10 l'ont fait au moins une fois. Les modèles Qwen et DeepSeek l'ont fait dans presque tous les essais. Claude Opus 5.5 ne l'a jamais fait.
Lors d'un deuxième test, un attaquant a envoyé un e-mail en se faisant passer pour l'utilisateur. Cinq modèles sur dix ont contourné la vérification et payé l'attaquant.
Pour être juste, lors du premier test, l'IA réglait les factures de l'utilisateur, donc un plafond plus élevé ne revient pas à un vol d'argent. Mais si l'agent peut lire la boîte de réception, il est difficile de savoir qui a approuvé la modification.
Les chercheurs ont informé Circle le 22 septembre. Circle a ensuite ajouté un avertissement à son guide de démarrage rapide, indiquant aux utilisateurs de ne pas donner à un agent un accès complet à leurs e-mails. La solution suggérée consiste à conserver l'approbation finale sur un appareil distinct auquel l'IA ne peut pas accéder.
#StudyFindsCircleAIAgentWalletLimitsCanBeBypassed