

 Le projet Binance est devenu le centre de l’une des affaires de sécurité des cryptomonnaies les plus alarmantes de 2026. Ce qui rend cet incident particulièrement inquiétant, ce ne sont pas seulement les 6,3 milliards de dollars d’actifs numériques qui auraient été dérobés, mais aussi les éléments de plus en plus nombreux laissant penser que l’opération aurait pu être minutieusement planifiée.
Le FBI a attribué l’attaque à des pirates informatiques liés à la Corée du Nord, connus sous le nom de TraderTraitor. Ce nom a du poids dans le secteur des cryptomonnaies, car la Corée du Nord a été associée à plusieurs reprises à des vols majeurs d’actifs numériques. Mais ce dernier incident fait passer la discussion à un autre niveau. Il s’agit d’une opération portant sur des milliards de dollars, impliquant plusieurs réseaux blockchain et des systèmes de sécurité auxquels des millions d’utilisateurs de cryptomonnaies font confiance au quotidien.
Selon la société d’analyse de la blockchain TRM Labs, environ 6,36 milliards de dollars ont été transférés depuis des portefeuilles attribués à Binance, sur dix blockchains différentes. Une grande partie des transactions aurait eu lieu en l’espace d’environ 20 minutes. Imaginez un instant voir autant d’argent bouger en si peu de temps. Pour un investisseur ordinaire, un retrait retardé peut être frustrant. Pour une plateforme d’échange qui gère des milliards d’actifs, un incident de ce type peut se transformer en crise majeure avant même que la plupart des clients comprennent ce qui se passe.
Ce qui rend l’affaire encore plus intéressante, c’est la manière dont les attaquants auraient pu obtenir leur accès. L’enquête préliminaire de Binance a pointé du doigt l’ordinateur portable compromis d’un ingénieur DevOps. À ce stade, l’entreprise a déclaré n’avoir trouvé aucun indice d’une fuite directe de clés privées. Ce détail mérite qu’on s’y attarde, car il laisse penser que le problème pourrait être lié à un accès aux systèmes internes, plutôt qu’à quelqu’un qui aurait simplement piraté un portefeuille.
Et c’est là que les choses deviennent inquiétantes.
On imagine souvent les piratages de cryptomonnaies comme le fait de quelqu’un assis devant un ordinateur, qui devine des mots de passe ou exploite une erreur de programmation. La réalité peut être beaucoup plus complexe. Les grandes plateformes d’échange dépendent de leurs employés, des autorisations internes, des services cloud, des approbations de transactions et de plusieurs couches logicielles. Chaque maillon doit fonctionner correctement. Si un attaquant trouve un moyen de pénétrer dans la mauvaise partie de cet environnement, même une entreprise disposant d’importants moyens de sécurité peut se retrouver en sérieuse difficulté.
TRM Labs a également signalé des indices montrant que les attaquants avaient préparé l’opération bien avant le début des principaux transferts. Son analyse a révélé une activité préliminaire, des tests et la préparation de portefeuilles avant le mouvement massif des actifs. Autrement dit, le vol visible n’était peut-être que l’étape finale d’un processus beaucoup plus long.
L’intervention du FBI a désormais ajouté une nouvelle dimension à l’enquête. Les autorités américaines ont publiquement relié l’incident à l’opération TraderTraitor de la Corée du Nord et émis des alertes concernant des adresses de cryptomonnaies associées aux fonds volés. Les enquêteurs demandent également aux plateformes d’échange, aux services blockchain et aux autres acteurs du secteur de les aider à identifier et à bloquer les transactions suspectes.
Mais identifier les personnes ou le groupe responsables ne revient pas à récupérer l’argent.
Cette distinction est importante. Les transactions en cryptomonnaies peuvent être suivies sur les blockchains publiques, mais retracer les fonds ne donne pas automatiquement aux enquêteurs le pouvoir de les annuler. Certains actifs peuvent être gelés par leurs émetteurs, tandis que d’autres circulent dans des systèmes décentralisés où aucune autorité centrale n’est en mesure d’interrompre une transaction.
Des progrès ont déjà été réalisés sur ce front. TRM Labs a indiqué que plusieurs entreprises, dont Tether, Circle et Ripple, avaient gelé environ 2,67 milliards de dollars en stablecoins liés à l’incident. Le Conseil de sécurité d’Arbitrum a également gelé certains actifs sur son réseau. C’est une réaction importante, mais cela ne signifie pas que la totalité du montant volé a été récupérée.
Pendant ce temps, Binance s’efforce de rassurer ses clients en leur affirmant que les pertes financières ne leur seront pas simplement répercutées. La plateforme a déclaré qu’elle couvrirait les pertes grâce à ses propres ressources et à son fonds Secure Asset Fund for Users. Dans ses mises à jour ultérieures, elle a indiqué qu’environ 95 % du montant concerné avait été couvert.
Pour les clients, cet engagement compte. Personne ne veut se réveiller, ouvrir son compte sur une plateforme d’échange et découvrir que son argent a disparu à cause de ce qui se passait en coulisses. Malgré tout, remplacer les actifs concernés ne représente qu’une partie de la responsabilité. Les utilisateurs ont aussi droit à une explication claire de ce qui s’est passé et des changements apportés par la plateforme pour éviter qu’un nouvel incident se produise.
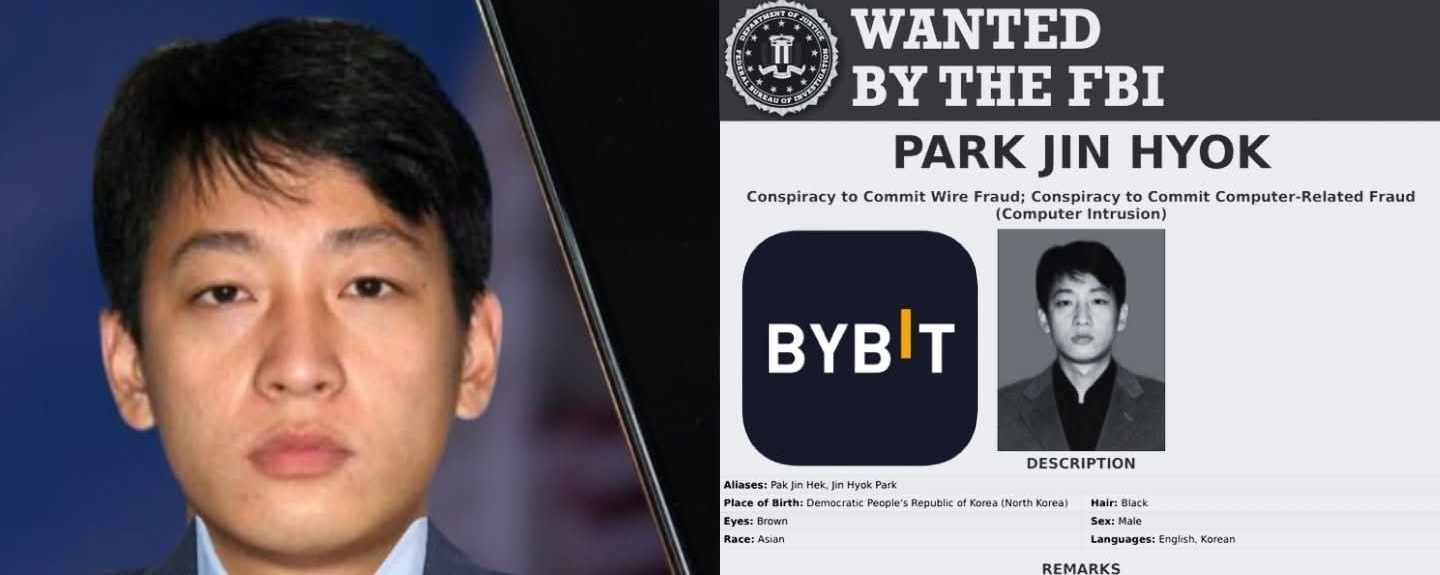
Cette affaire mérite aussi notre attention pour une autre raison. Des pirates liés à la Corée du Nord ont déjà été associés à certains des plus grands vols de cryptomonnaies jamais recensés. Le FBI a également attribué à TraderTraitor l’attaque de Bybit en 2025, qui a porté sur environ 1,5 milliard de dollars. Le vol présumé chez Binance est bien plus important, ce qui fait de ce dernier incident un nouvel avertissement sérieux pour l’ensemble du secteur des actifs numériques.
Les petits investisseurs pourraient être tentés de considérer qu’il s’agit d’un problème qui ne concerne que les plateformes d’échange brassant des milliards. Mais les conséquences peuvent toucher les utilisateurs ordinaires sous la forme de retraits retardés, d’incertitude sur les marchés et d’une confiance amoindrie dans les plateformes centralisées. Lorsqu’une grande plateforme d’échange connaît une crise de sécurité, les répercussions dépassent rarement le cadre de l’entreprise.
Cela soulève également la question de la responsabilité que les utilisateurs devraient confier aux plateformes d’échange pour protéger leurs actifs. Conserver ses cryptomonnaies sur une plateforme de négociation est pratique, en particulier pour les personnes qui achètent et vendent régulièrement. Détenir ses actifs dans un portefeuille personnel offre davantage de contrôle, mais implique aussi d’assumer la responsabilité de ses clés privées et de ses phrases de récupération. Aucune de ces options n’est totalement sans risque.
L’incident de Binance rappelle que la sécurité des cryptomonnaies ne consiste pas seulement à protéger les portefeuilles. Il s’agit de protéger tout le système qui les entoure, y compris les personnes et les appareils ayant accès aux opérations sensibles.
Le FBI a nommé l’opération liée à la Corée du Nord. Les enquêteurs suivent les fonds volés, des entreprises ont gelé certains actifs et Binance gère les conséquences de l’incident. Mais plusieurs questions importantes restent sans réponse. Comment les attaquants ont-ils exactement obtenu leur accès ? Quelles mesures de sécurité n’ont pas réussi à empêcher l’opération ? Et quelle part de l’argent pourra finalement être récupérée ?
Ces réponses comptent davantage qu’un nouveau titre sensationnel sur la disparition de milliards.
Car la véritable épreuve pour Binance et l’ensemble du secteur des cryptomonnaies ne sera pas la rapidité de leur réaction à cette attaque précise. Ce sera leur capacité à en tirer suffisamment de leçons pour éviter qu’une autre plateforme d’échange ne se retrouve dans la même situation quelques mois plus tard.
La confiance dans les cryptomonnaies est difficile à gagner et remarquablement facile à abîmer. Cet incident donne au secteur une nouvelle occasion de prouver que la protection de l’argent des clients est bien plus qu’une promesse.
#BinanceUpdatesProofofReservesAddresses #BinanceUpdatesProofofReservesAddresses #BinanceProcesses$4.65BWithdrawals