
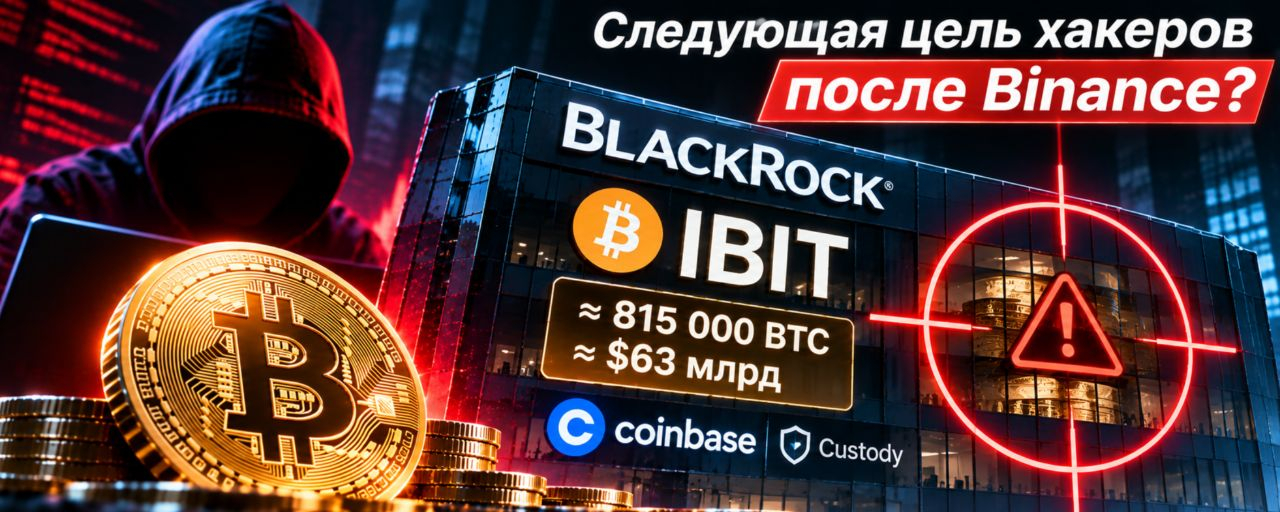
IBIT gère environ 815 000 bitcoins, d’une valeur d’environ 63 milliards de dollars. Le principal dépositaire du fonds est la plateforme américaine d’échange de cryptomonnaies Coinbase. Selon Wang Yishi, la concentration d’une somme aussi importante auprès d’un seul prestataire de services de conservation d’actifs numériques en fait une cible attrayante pour les individus malveillants.
Le fondateur de OneKey a expliqué que, pour voler des cryptomonnaies, les hackers n’ont pas nécessairement besoin d’accéder directement aux clés privées des portefeuilles. Ils peuvent tenter de pirater l’infrastructure de signature des transactions et d’abuser des autorisations des employés ou des services internes chargés des transferts de fonds.
Wang Yishi a estimé qu’en cas de vol de $BTC 6 milliards de dollars (comme dans le cas de Binance), le fonds IBIT perdrait environ 9,5 % de ses actifs. Selon sa valorisation actuelle, cela correspond à environ 4 dollars par action. L’expert a également cité la couverture d’assurance limitée comme un risque supplémentaire : BlackRock n’assure pas séparément les bitcoins d’IBIT. Coinbase dispose d’une assurance de 320 millions de dollars qui couvre l’ensemble des clients de l’entreprise, et non uniquement les actifs du fonds.
Si les bitcoins volés ne peuvent pas être récupérés et que les indemnisations du dépositaire et des assureurs s’avèrent insuffisantes, les pertes restantes pourraient fortement affecter le cours de l’action IBIT. Contrairement à presque tous les stablecoins, les bitcoins volés ne peuvent pas être bloqués par décision d’un émetteur centralisé, a souligné Wang Yishi.
L’augmentation des volumes de la première cryptomonnaie gérés par de grands fonds amènera les groupes de hackers à s’intéresser de plus en plus à l’infrastructure des services de conservation, estime l’homme d’affaires.
Auparavant, les analystes de la plateforme TRM Labs avaient désigné le groupe nord-coréen TraderTraitor comme l’auteur présumé de l’attaque contre la plateforme d’échange de cryptomonnaies Binance. Les chercheurs ont établi un lien entre les agissements des pirates et de précédentes opérations menées par des hackers de Corée du Nord.