
Le piratage de la plateforme d’échange Binance a été mené par le groupe nord-coréen TraderTraitor, une branche du Lazarus Group, a déclaré le Bureau fédéral d’enquête américain (FBI). L’agence a publié des centaines d’adresses de cryptomonnaies liées à l’attaque et a appelé les acteurs du secteur à bloquer les transactions qui transitent par ces adresses.
Lors de l’attaque du 29 octobre, les pirates ont dérobé à la plateforme des actifs numériques d’une valeur de plus de 6 milliards de dollars. Le FBI suit les mouvements des fonds avec les services secrets et la division des enquêtes criminelles de l’administration fiscale des États-Unis.
Les autorités ont établi que les pirates avaient transféré les fonds volés principalement vers Ethereum. Selon elles, les cybercriminels tenteront ensuite de dissimuler l’origine des actifs à l’aide d’applications DeFi.
Pour empêcher cela, le FBI a publié plus de 600 adresses Ethereum, 19 portefeuilles Bitcoin et une adresse Solana sur lesquels des cryptomonnaies volées étaient ou sont encore stockées.
Les opérateurs de nœuds THORChain, les fournisseurs d’infrastructures RPC, les protocoles décentralisés, les services d’échange instantané et les sociétés d’analyse ont été invités à bloquer les transactions impliquant ces adresses et les actifs qui en proviennent.
Il s’agit toutefois de mesures de lutte contre le blanchiment, et non d’une capacité technique à geler de force n’importe quelle cryptomonnaie au niveau de la blockchain.
Les analystes ont découvert un lien avec le piratage de Bitget
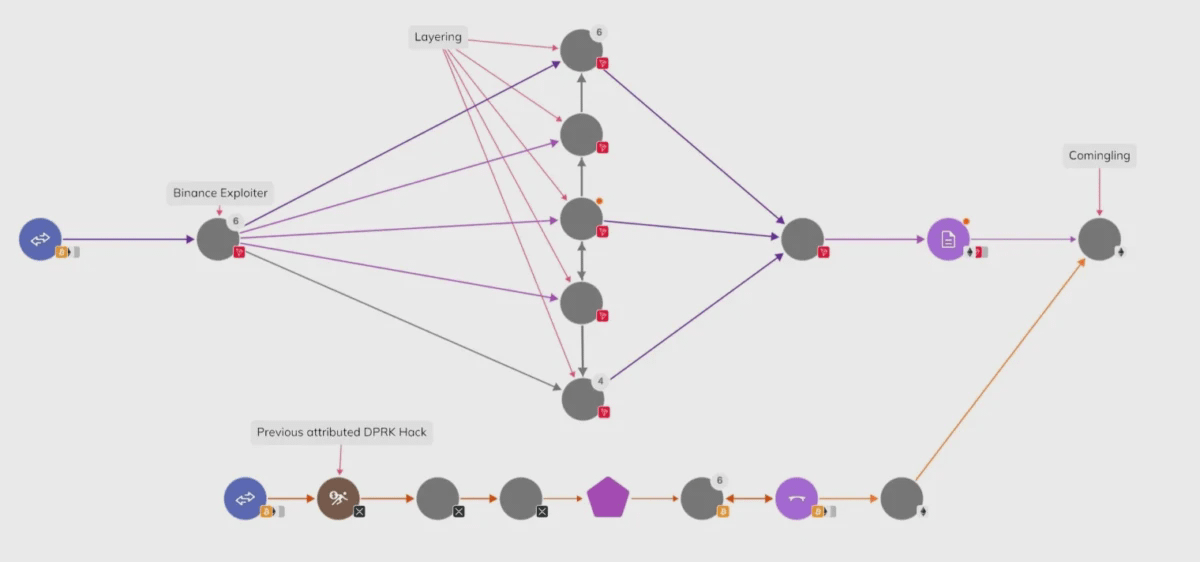
Chainalysis avait établi dès le 30 octobre un lien entre l’attaque contre Binance et TraderTraitor. Les spécialistes ont remarqué que les fonds volés avaient été mélangés sur la blockchain à des actifs issus du piratage de Bitget en septembre, précédemment attribué à des pirates nord-coréens.
Selon l’estimation de la société, les transferts non autorisés depuis les portefeuilles chauds de Binance sur plusieurs blockchains ont atteint au total environ 6,4 milliards de dollars. Le procédé dépendait du réseau.
Sur Ethereum, les pirates ont utilisé des autorisations signées valides, qui leur ont permis d’exécuter leur propre code par l’intermédiaire du portefeuille de la plateforme d’échange. Sur d’autres réseaux, certains transferts ressemblaient à des transactions signées ordinaires.
Peu après le début de l’attaque, les pirates ont tenté d’échanger 500 millions de dollars en stablecoins contre des actifs que leur émetteur ne peut pas bloquer. En 20 minutes, ils ont réussi à convertir 325 millions de dollars en ETH, d’une valeur d’environ 285 millions de dollars. Selon Chainalysis, les premiers gels ont commencé à 17 h 14, heure de l’Est des États-Unis, le 29 octobre.
Les mouvements ultérieurs des fonds indiquaient un blanchiment automatisé. Les pirates ont effectué des milliers d’opérations entre de nombreuses adresses et ont à plusieurs reprises renvoyé les actifs vers des portefeuilles déjà utilisés.
Sur Tron, une séquence caractéristique a été observée : une nouvelle adresse recevait d’abord exactement 1 TRX, puis des fonds supplémentaires, qui étaient ensuite transférés ailleurs.
Le directeur de Chainalysis, Jonathan Levin, a estimé que le nombre d’adresses impliquées dans le blanchiment pourrait atteindre des dizaines de milliers au cours des prochaines semaines.
Binance a résorbé 95 % du déficit de réserves
Entre-temps, Binance a annoncé avoir résorbé environ 95 % du déficit apparu après le piratage au 1er novembre. La veille, ce chiffre était de 90 %.
Selon la plateforme d’échange, les fonds des clients en $BTC , $ETH , USDT, $BNB , SOL, USDC, XRP, USD1, RLUSD et ZEC sont désormais entièrement couverts par des réserves. Les 5 % restants correspondent à des jetons moins liquides : la société a continué à en acheter sur le marché libre et dans le cadre de transactions de gré à gré.
#Binance a financé cette opération à partir d’une partie du SAFU et du fonds d’assurance du marché des contrats à terme, ainsi que de ses réserves d’entreprise. La société prévoit de ramener ultérieurement le fonds à environ 1 milliard de dollars.
La plateforme d’échange a également réalisé un nouvel instantané de ses réserves au 31 octobre. Elle prévoit de publier d’ici le 3 novembre une preuve cryptographique complète attestant que les actifs des clients sont couverts.
Le rétablissement des réserves ne signifie pas que les cryptomonnaies volées ont été récupérées. Binance avait précédemment annoncé avoir gelé environ 3 milliards de dollars avec l’aide de partenaires du secteur.
La plateforme a prévu de reprendre les retraits progressivement, le 1er novembre de 6 h à 9 h UTC. Dans un premier temps, les retraits seront disponibles pour les principales cryptomonnaies sur 15 réseaux, dont Bitcoin, Ethereum, Solana, Tron et BNB Chain. Les dépôts sont traités normalement.
Pour rappel, le piratage de Binance a soulevé la question des deux poids, deux mesures dans le gel des cryptomonnaies volées.