

Le piratage de la plateforme Binance a été perpétré par le groupe nord-coréen TraderTraitor, une branche du Lazarus Group, a déclaré le Federal Bureau of Investigation des États-Unis (FBI). L’agence a publié des centaines d’adresses de cryptomonnaies liées à l’attaque et a appelé les acteurs du secteur à bloquer les transactions qui transitent par ces adresses.
Lors de l’attaque du 29 octobre, les pirates ont dérobé sur la plateforme des actifs numériques d’une valeur de plus de 6 milliards de dollars. Le FBI suit les mouvements de fonds avec les services secrets et la division des enquêtes criminelles de l’administration fiscale américaine.
Les forces de l’ordre ont établi que les pirates avaient principalement transféré les fonds volés en Ethereum. Selon elles, les cybercriminels tenteront ensuite de dissimuler l’origine des actifs à l’aide d’applications DeFi.
Pour les en empêcher, le FBI a publié plus de 600 adresses Ethereum, 19 portefeuilles Bitcoin et une adresse Solana sur lesquels des cryptomonnaies volées étaient ou sont encore détenues.
Les opérateurs de nœuds THORChain, les fournisseurs d’infrastructure RPC, les protocoles décentralisés, les services d’échange instantané et les sociétés d’analyse ont été priés de bloquer les transactions impliquant ces adresses et les actifs qui en proviennent.
Il s’agit toutefois de mesures de lutte contre le blanchiment, et non d’une capacité technique à geler de force n’importe quelle cryptomonnaie au niveau de la blockchain.Les analystes ont découvert un lien avec le piratage de Bitget
Dès le 30 octobre, Chainalysis a établi un lien entre l’attaque contre Binance et TraderTraitor. Les spécialistes ont remarqué que les fonds volés avaient été mélangés sur la blockchain à des actifs provenant du piratage de Bitget en septembre, précédemment attribué à des pirates nord-coréens.
Schéma de Chainalysis : les fonds provenant de l’adresse du pirate ayant attaqué Binance sont répartis entre plusieurs adresses intermédiaires sur le réseau Tron, puis regroupés sur une seule adresse et transférés vers Ethereum par l’intermédiaire d’un service. Là, ils sont mélangés à des fonds issus d’un piratage précédemment attribué à la Corée du Nord, dont le parcours est indiqué en bas du schéma.
Schéma des mouvements des fonds volés à Binance. 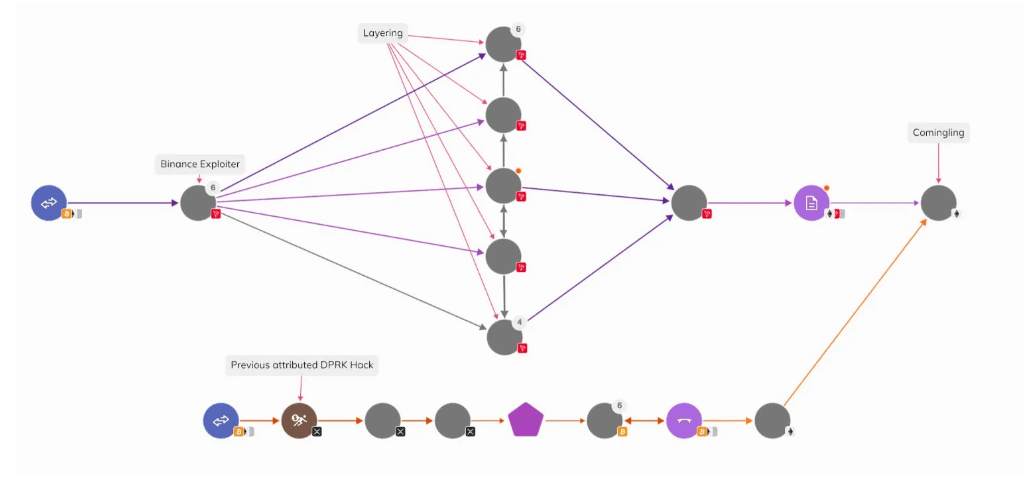
Selon l’estimation de la société, les transferts non autorisés depuis les portefeuilles chauds de Binance sur plusieurs blockchains s’élevaient au total à environ 6,4 milliards de dollars. Le procédé dépendait du réseau.
Sur Ethereum, les pirates ont utilisé des autorisations signées valides qui leur ont permis d’exécuter leur propre code via le portefeuille de la plateforme. Sur d’autres réseaux, certains transferts ressemblaient à des transactions signées ordinaires.
Peu après le début de l’attaque, les pirates ont tenté d’échanger 500 millions de dollars en stablecoins contre des actifs que leur émetteur ne peut pas bloquer. En 20 minutes, ils ont réussi à convertir 325 millions de dollars en ETH, d’une valeur d’environ 285 millions de dollars. Selon Chainalysis, les premiers gels ont commencé à 17 h 14, heure de l’Est des États-Unis, le 29 octobre.
Les mouvements ultérieurs des fonds laissaient penser à une opération de blanchiment automatisée. Les pirates ont effectué des milliers d’opérations entre de nombreuses adresses et ont à plusieurs reprises renvoyé des actifs vers des portefeuilles déjà utilisés.
Sur Tron, une séquence caractéristique a été observée : une nouvelle adresse recevait d’abord exactement 1 TRX, puis des fonds supplémentaires qui étaient ensuite transférés ailleurs.
Le directeur de Chainalysis, Jonathan Levin, a estimé que le nombre d’adresses utilisées pour le blanchiment pourrait atteindre plusieurs dizaines de milliers dans les prochaines semaines.
Binance a comblé 95 % du déficit de réserves
Entre-temps, Binance a annoncé avoir comblé environ 95 % du déficit causé par le piratage au 1er novembre. La veille, ce chiffre était de 90 %.
Selon la plateforme, les fonds des clients en $BTC , $ETH , USDT, BNB, $SOL , USDC, XRP, USD1, RLUSD et ZEC sont désormais entièrement couverts par des réserves. Les 5 % restants concernent des jetons moins liquides : la société a continué à en acheter sur le marché libre et par le biais de transactions de gré à gré.
Binance a financé ces achats à l’aide d’une partie du fonds SAFU et du fonds d’assurance du marché des contrats à terme, ainsi que de ses réserves d’entreprise. La société prévoit par la suite de ramener le fonds à environ 1 milliard de dollars.
La plateforme a également effectué un nouvel instantané de ses réserves au 31 octobre. Elle prévoit de publier d’ici le 3 novembre une preuve cryptographique complète attestant que les actifs des clients sont couverts.
Le rétablissement des réserves ne signifie pas que les cryptomonnaies volées ont été récupérées. Binance avait précédemment annoncé avoir gelé environ 3 milliards de dollars avec l’aide de partenaires du secteur.
La plateforme prévoit de reprendre les retraits progressivement : le 1er novembre, de 06:00 à 09:00 UTC. Dans un premier temps, ils seront disponibles pour les principales cryptomonnaies sur 15 réseaux, dont Bitcoin, Ethereum, Solana, Tron et BNB Chain. Les dépôts fonctionnent normalement.
Rappelons que le piratage de Binance a soulevé la question du deux poids, deux mesures en matière de gel des cryptomonnaies volées.