#bnb #币安 #币安已回填九成受影响资产
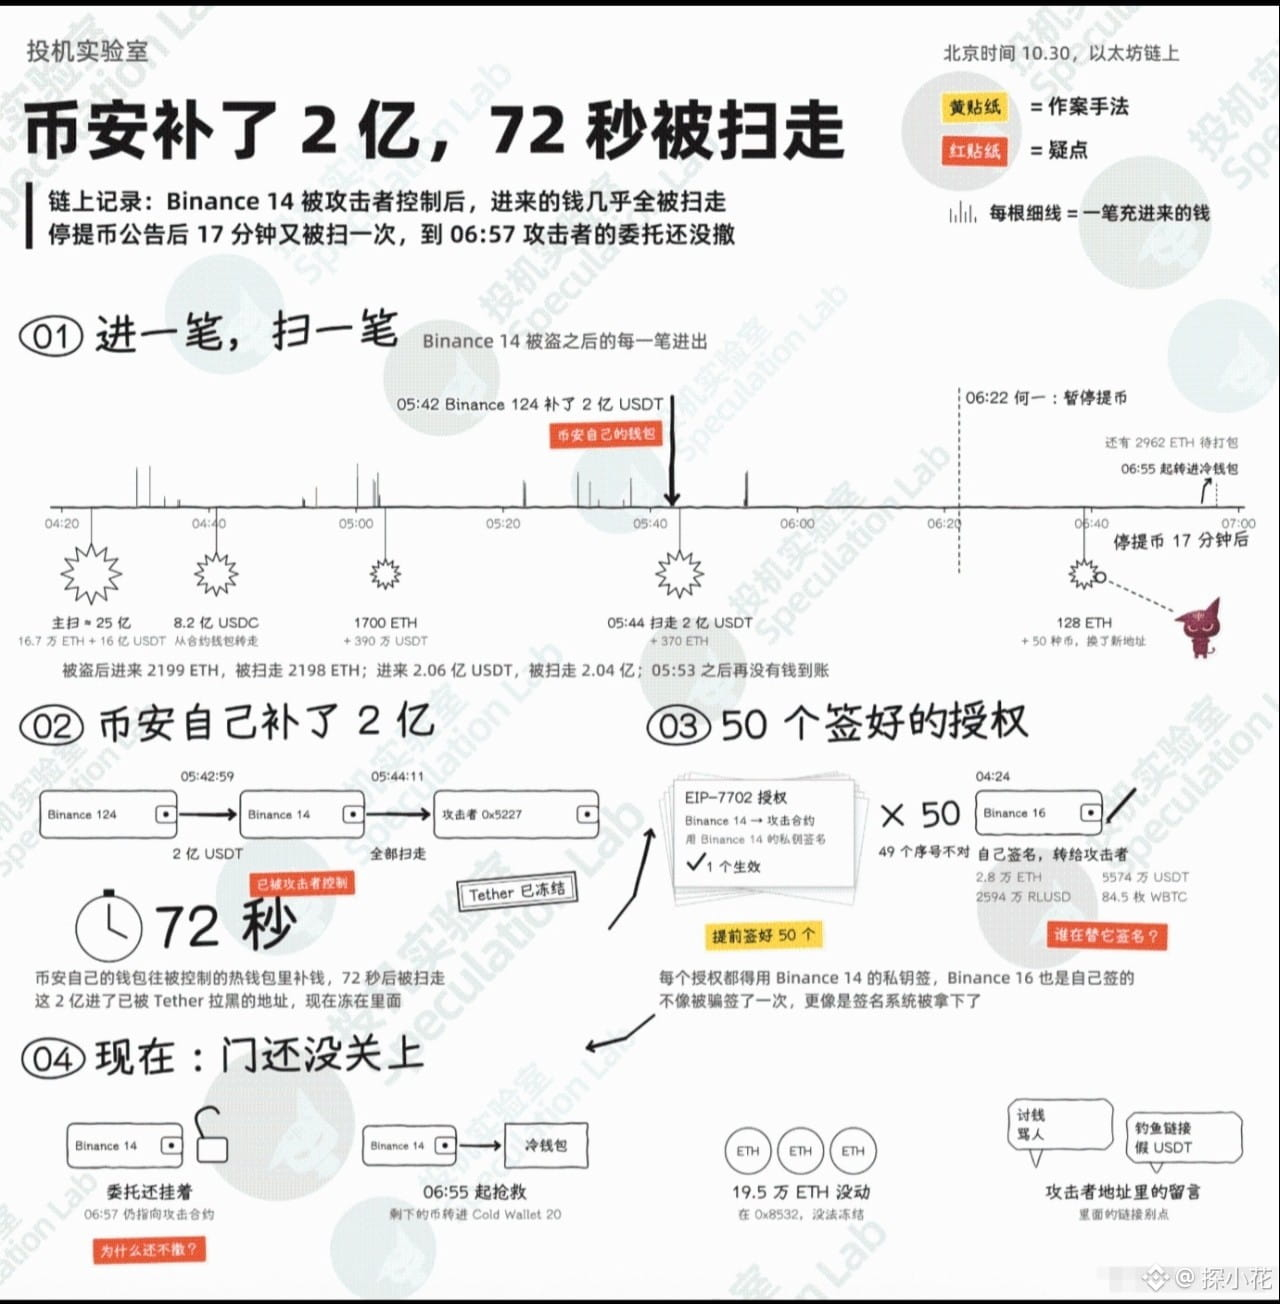
Le portefeuille de Binance a transféré 200 millions d’USDT vers un portefeuille chaud contrôlé par des pirates. 72 secondes plus tard, ceux-ci avaient raflé les 200 millions. Cet incident anormal s’est produit à 5 h 42, heure de Pékin. Le portefeuille compromis était Binance 14 : il avait effectué 18,91 millions de transactions et faisait partie des principaux portefeuilles chauds de Binance.
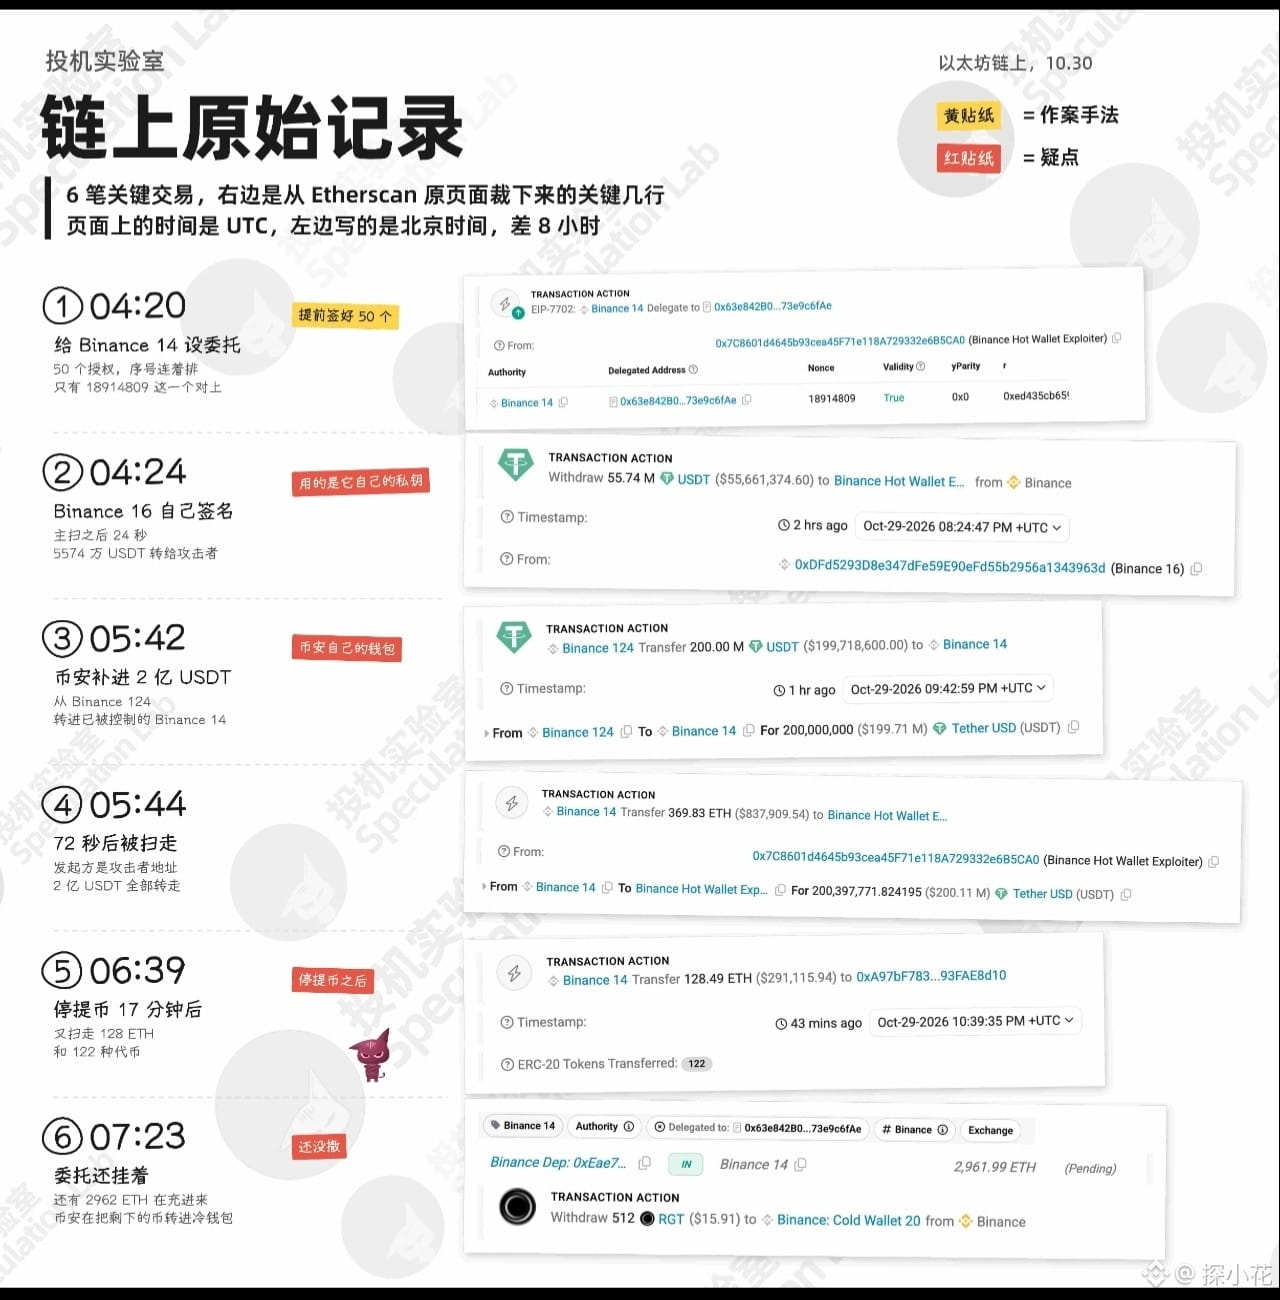
Les pirates ont exploité EIP-7702, une fonctionnalité ajoutée à Ethereum l’année dernière. Elle permet à un portefeuille de déléguer son pouvoir d’exécution à un contrat, qui peut alors lui faire transférer ce qu’il veut. À 4 h 20, les pirates ont configuré cette délégation. En moins de quatre minutes, une transaction a vidé environ 2,5 milliards. En ajoutant les 820 millions d’USDC transférés depuis un autre portefeuille par son intermédiaire, on obtient les 3,3 milliards dont tout le monde parle.
Après le pillage, le système de Binance semble ne pas avoir réagi. Les dépôts des utilisateurs arrivent d’abord à leurs adresses de dépôt respectives, puis sont périodiquement regroupés dans un portefeuille chaud. Après le vol, le regroupement a continué normalement : 2 199 ETH supplémentaires sont arrivés, et 2 198 d’entre eux ont été dérobés en trois fois.
Les 200 millions provenaient du portefeuille Binance 124 de Binance. Heureusement, Tether a placé sur liste noire l’adresse où les pirates ont reçu les fonds, qui y sont donc gelés. À 6 h 22, He Yi a publié un message annonçant la suspension des retraits. Dix-sept minutes plus tard, un nouveau vol a eu lieu : 128 ETH et 122 jetons ont été emportés vers une nouvelle adresse.
La dernière fois que j’ai vérifié, à 6 h 57, la délégation était toujours active et pointait vers le contrat des pirates. À partir de 6 h 55, Binance a transféré les jetons restants vers des portefeuilles froids : en gros, ils faisaient la course contre les pirates.
C’est surtout la transaction de 4 h 20 qui m’interpelle : elle contenait 50 autorisations, qui nécessitaient toutes la signature de la clé privée de Binance 14. Seuls les numéros de séquence différaient, et l’un d’eux correspondait. Autrement dit, les pirates disposaient à l’avance de 50 autorisations signées avec la clé privée de Binance.
Vingt-quatre secondes après le pillage principal, le portefeuille chaud Binance 16 a lui aussi utilisé sa propre clé privée pour signer plusieurs transferts, envoyant aux pirates 28 000 ETH et 55,74 millions d’USDT.
J’en conclus que les pirates ont pu faire signer des transactions par les clés privées de Binance à leur profit ; le problème vient probablement du système de signature. J’attendrai les conclusions de l’enquête de Binance, puis je les comparerai aux données de la blockchain.
Les stablecoins peuvent être gelés, contrairement à l’ETH. Les principaux fonds qui se sont échappés sont des ETH ; une seule adresse des pirates en détient 195 000, et ils n’ont toujours pas bougé.
L’adresse des pirates est inondée de messages : certains réclament de l’argent, d’autres les insultent ou publient des versets, et d’autres encore partagent des liens en disant qu’ils vont aussi s’en prendre à une autre plateforme d’échange. Il y aura beaucoup de liens d’hameçonnage ces prochains jours : soyez très prudents !