
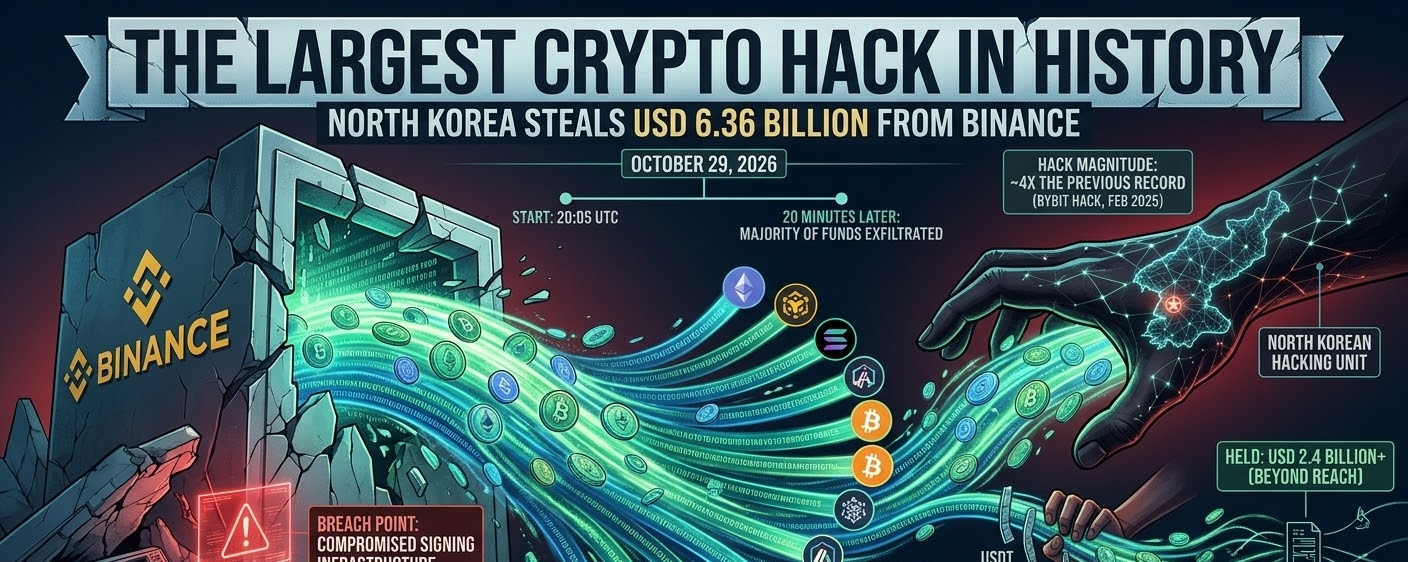
Dans ce qui a officiellement été qualifié de plus grand vol de cryptomonnaies de l’histoire, environ 6,36 milliards USD ont été dérobés dans des portefeuilles Binance sur dix blockchains différentes. L’écrasante majorité des fonds a été siphonnée en seulement 20 minutes, à une vitesse glaçante, à partir de 20 h 05 UTC.
De grandes entreprises spécialisées dans le renseignement sur la blockchain et la cybersécurité, dont TRM Labs et Elliptic, ont attribué avec un haut degré de confiance cette vaste opération à TraderTraitor (également largement considéré comme faisant partie du groupe Lazarus, soutenu par l’État), une unité de piratage d’élite liée à la Corée du Nord.
Anatomie du vol : déroulement de l’attaque
L’ampleur stupéfiante de la brèche la rend environ quatre fois plus importante que le précédent record, à savoir le piratage de Bybit, qui avait coûté 1,5 milliard de dollars américains en février 2025.
Chronologie : à partir de 20 h 05 UTC exactement, les attaquants ont ciblé des portefeuilles Binance répartis sur dix chaînes de blocs distinctes, déplaçant des milliards en quelques minutes. La première vague a frappé le XRP Ledger, suivie rapidement de sorties massives sur Solana, Ethereum, Optimism, Arbitrum et d’autres réseaux.
Compromission de l’infrastructure : plutôt que de briser la cryptographie fondamentale, les enquêteurs ont relevé des similitudes entre l’attaque et de précédents vols soutenus par des États, ce qui laisse penser à une compromission profonde de l’infrastructure de signature. Sur Ethereum, l’attaquant a exploité des autorisations pré-signées et des délégations de contrats intelligents pour transformer un portefeuille chaud de Binance en un portefeuille collecteur contrôlé par l’attaquant.
Ampleur : quatre actifs principaux — l’USDT sur Ethereum, le Bitcoin (BTC), l’USDC et l’USDT sur Tron — représentaient près de 74 % du volume total dérobé.
Course à haut risque : gels et contre-mesures
Dès la détection de la brèche, une vaste opération coordonnée s’est mise en place dans tout l’écosystème crypto afin d’entraver les pirates.
Gels : les principaux émetteurs de jetons et conseils de sécurité des protocoles — notamment Tether, Circle, Ripple, World Liberty Financial et Arbitrum — ont rapidement inscrit des adresses sur liste noire et gelé des actifs. Environ 2,7 milliards de dollars américains en stablecoins et jetons de réseau ont ainsi été gelés.
Les contre-mesures des attaquants : pour devancer les gels imminents, les attaquants ont échangé des jetons de manière agressive, vendu des USDT à des teneurs de marché et même emprunté des ETH en apportant des garanties sur des protocoles de finance décentralisée (DeFi) comme Aave.
Situation actuelle : malgré le gel de milliards de dollars grâce à une coordination rapide du secteur, les acteurs malveillants détenaient encore plus de 2,4 milliards de dollars américains en actifs impossibles à geler — notamment d’importantes réserves de Bitcoin et d’Ethereum — hors de portée de tout émetteur pris individuellement.
Montée des cybermenaces parrainées par des États
Cet incident historique met spectaculairement en évidence la sophistication croissante des cyberopérations nord-coréennes parrainées par l’État. Selon les données de suivi sur la chaîne, ce vol à lui seul représente près du double du volume cumulé total de cryptoactifs précédemment attribué, au fil des ans, à des acteurs étatiques nord-coréens.
Alors que Binance a rapidement suspendu les retraits sur les réseaux concernés et assuré aux utilisateurs que leurs fonds restaient en sécurité, l’attaque rappelle avec force les immenses défis de sécurité auxquels sont confrontés les systèmes d’infrastructure des plateformes d’échange centralisées et la gestion des actifs inter-chaînes. Tandis que les enquêteurs spécialisés dans la blockchain continuent de suivre les scripts automatisés de stratification et le brassage inter-chaînes des fonds restants, cet événement devrait probablement entraîner une refonte majeure, à l’échelle du secteur, de la gouvernance des portefeuilles institutionnels connectés à Internet.#BinanceSAFUFundTransferCompleted7499BTC #BinanceRecovery90% of stolen assets #CZSaysCompensationIsinPlaceUsersAreProtected #YiHe:ProofOfReserves:10TokensAt100%Backing #CZSaysCompensationIsinPlaceUsersAreProtected #BackedNotBroken:RichardTengSaysUsersBearNoLoss