

La crise de sécurité de Binance, d’un montant de 6,3 milliards de dollars : la Corée du Nord est soupçonnée tandis que la plateforme amorce son rétablissement
31 octobre 2026 | Actualités sur les cryptomonnaies et la cybersécurité
Le secteur des cryptomonnaies traverse l’une des plus graves crises de sécurité de son histoire après que Binance a signalé, le 29 octobre 2026, une faille de sécurité impliquant des actifs en cryptomonnaies d’une valeur d’environ 6,3 milliards de dollars.
L’incident a suscité de vives inquiétudes concernant la sécurité des plateformes d’échange, la gestion des risques institutionnels et la sophistication croissante des groupes cybercriminels liés à des États.
Alors que les enquêteurs spécialisés dans l’analyse de la blockchain ont mis en cause le groupe de piratage nord-coréen TraderTraitor, Binance poursuit son enquête sur l’ensemble de l’attaque et ses causes techniques.
Que s’est-il passé chez Binance ?
Selon le communiqué officiel de sécurité de Binance, ses portefeuilles chauds ont été compromis vers 20 h 05 UTC le 29 octobre.
L’attaque a entraîné des retraits non autorisés de cryptomonnaies sur plusieurs réseaux blockchain.
Binance a d’abord soupçonné qu’un ordinateur portable compromis appartenant à un employé ait pu jouer un rôle. Cependant, son enquête ultérieure a mis au jour d’autres points d’intrusion.
La plateforme d’échange a également déclaré n’avoir trouvé aucune preuve de fuite des clés privées des portefeuilles.
La société d’analyse de la blockchain TRM Labs a estimé la valeur des actifs volés à environ 6,36 milliards de dollars et attribué l’attaque à TraderTraitor, un groupe de pirates informatiques nord-coréen soutenu par l’État.
Cette attribution constitue une évaluation du renseignement, et non une conclusion définitive rendue publique par les forces de l’ordre.
Les liens avec Lazarus, en Corée du Nord
L’incident a ravivé l’attention portée aux opérations cybernétiques de la Corée du Nord et à l’historique des attaques liées aux cryptomonnaies.
TRM Labs attribue l’incident de Binance à TraderTraitor, un groupe associé aux activités cybernétiques nord-coréennes soutenues par l’État.
Le FBI a déjà établi des liens entre des pirates nord-coréens et d’importants vols de cryptomonnaies, notamment l’incident de Bybit, d’un montant de 1,5 milliard de dollars, en février 2025.
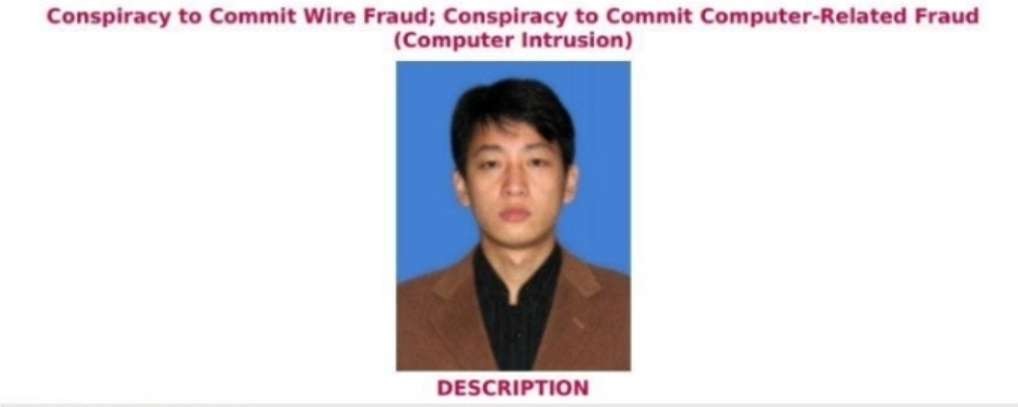
L’avis de recherche concernant Park Jin Hyok, qui circule sur les réseaux sociaux, a également attiré l’attention. Toutefois, cet avis ne suffit pas à établir que Park a personnellement participé à cet incident particulier chez Binance.
L’enquête doit distinguer le groupe de pirates présumé, les suspects individuels et les éléments de preuve vérifiés de manière indépendante.
Point sur la récupération chez Binance : 90 % des pertes réapprovisionnées
L’évolution majeure est survenue le 31 octobre, lorsque Binance a publié son troisième point officiel sur la récupération.
Binance a annoncé avoir réapprovisionné environ 90 % des actifs volés concernés à l’aide des ressources de l’entreprise.
La plateforme d’échange a indiqué :
- Environ 6,34 milliards de dollars mis de côté pour couvrir les conséquences de l’incident.
- 90 % des actifs touchés réapprovisionnés.
- Les 10 % restants sont constitués de jetons moins liquides, dont l’acquisition pourrait prendre plus de temps.
Les dix principaux jetons mentionnés, dont BTC, ETH, USDT, BNB et SOL, seraient tous couverts à 100 %.
- Binance s’est engagée à assumer les conséquences financières plutôt qu’à faire supporter les pertes à ses clients.
Le réapprovisionnement a mobilisé le fonds SAFU de Binance, le fonds d’assurance des contrats à terme et la trésorerie de l’entreprise.
Il est important de noter que réapprovisionner les actifs ne revient pas à récupérer les cryptomonnaies volées à l’origine. Cette distinction compte lorsqu’on évalue les progrès réels de l’enquête.
Environ 2,7 milliards de dollars d’actifs gelés
Autre évolution importante : la coopération entre Binance, des sociétés spécialisées dans l’analyse de la blockchain, les forces de l’ordre et des émetteurs de cryptomonnaies.
Selon TRM Labs, environ 2,7 milliards de dollars d’actifs avaient été gelés à la suite d’interventions impliquant des émetteurs de stablecoins et des partenaires de la blockchain.
Ces efforts ont impliqué Tether, Circle, Ripple, World Liberty Financial et le Conseil de sécurité d’Arbitrum.
Toutefois, le gel d’actifs ne signifie pas automatiquement que tous les fonds ont été restitués à Binance.
Les enquêteurs continuent de suivre les cryptomonnaies restantes et de repérer les possibilités d’empêcher leur transfert ou leur conversion.
Retraits et preuve de réserves : quelle est la suite ?
Binance a annoncé viser le 1er novembre 2026 pour reprendre les services de retrait, sous réserve de contrôles de sécurité.
La plateforme d’échange a également réalisé un nouvel instantané de sa preuve de réserves, daté du 31 octobre.
Selon sa dernière annonce, la preuve complète à divulgation nulle de connaissance est attendue aux alentours du 3 novembre 2026.
Les utilisateurs auront ainsi une possibilité supplémentaire de vérifier de manière indépendante la couverture de leurs actifs admissibles.
Binance s’est également engagée à publier un rapport technique détaillé sur l’incident, qui expliquera l’attaque, ses causes et les mesures de sécurité supplémentaires mises en place.
S’agit-il d’une défaillance de sécurité interne ou d’une cyberattaque sophistiquée ?
L’incident met en lumière deux préoccupations majeures.
Premièrement, une compromission touchant des appareils internes, des systèmes d’autorisation ou l’infrastructure de signature des transactions peut engendrer des risques importants, même lorsqu’une plateforme d’échange dispose de contrôles de sécurité sophistiqués.
Deuxièmement, les groupes de cybercriminels liés à des États sont de plus en plus capables d’exploiter les failles des infrastructures financières centralisées.
La vraie question n’est pas simplement de savoir combien de cryptomonnaies ont été volées. Il s’agit de comprendre comment un attaquant a réussi à contourner les mécanismes de sécurité et quels changements permettront d’éviter qu’un incident similaire ne se reproduise.
Conclusion
L’incident de sécurité de Binance, qui a coûté 6,3 milliards de dollars, constitue un avertissement majeur pour l’industrie mondiale des cryptomonnaies.
Le réapprovisionnement annoncé de 90 % des actifs touchés est une étape importante pour restaurer la confiance des clients. Toutefois, les efforts de récupération restants, le rétablissement des retraits, la vérification indépendante et la conclusion de l’enquête sont tout aussi importants.
Pour l’ensemble de l’écosystème crypto, cet incident rappelle un principe fondamental :
Dans le domaine des cryptomonnaies, la sécurité ne consiste pas seulement à protéger les clés privées. Elle consiste à protéger toute l’infrastructure qui rend les actifs numériques possibles.
Les prochains jours seront cruciaux pour Binance, qui s’efforce de rétablir les retraits, d’achever le réapprovisionnement des actifs et de démontrer que ses systèmes de sécurité sont plus robustes qu’auparavant.
Avertissement : cet article est fourni à des fins d’information et d’éducation uniquement. Les chiffres et les étapes de récupération reflètent les informations disponibles au 31 octobre 2026. Les attributions présumées et les enquêtes en cours ne doivent pas être considérées comme des conclusions judiciaires définitives. Ceci ne constitue pas un conseil financier ou en investissement.
#BinanceSAFUFundTransferCompleted7499BTC #BinanceRecovery90% of stolen assets #CZSaysCompensationIsinPlaceUsersAreProtected #Binance


