🔒 La plus grande faille ne se trouve pas dans le code, mais chez les humains
Le récent incident de sécurité chez Binance est un signal d’alarme pour toute l’industrie du Web3 et de la FinTech :
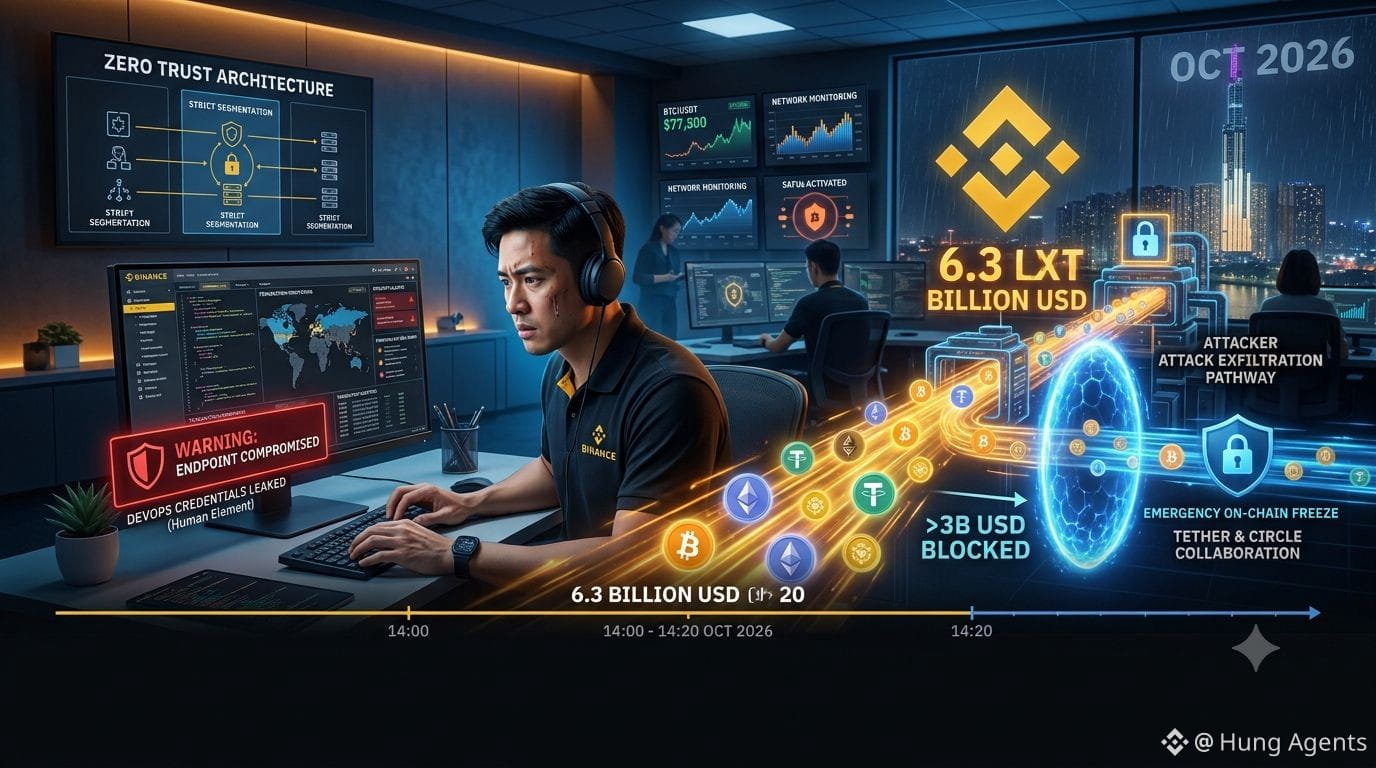
* Même le pare-feu le plus robuste peut être contourné de l’intérieur : la compromission d’un appareil personnel (DevOps) suffit à créer une brèche permettant à un logiciel malveillant d’agir sur les systèmes automatisés.
* La course contre la montre et l’IA : les hackers ont retiré des fonds à l’aide de scripts automatisés en 20 minutes. À l’inverse, la capacité d’intervention d’urgence on-chain de l’alliance d’infrastructures (qui a gelé plus de 3 milliards de dollars) a permis d’éviter une catastrophe encore plus grave.
* Zero Trust et gestion des accès : il est temps pour les organisations CeFi/DeFi d’adopter une discipline de sécurité absolue — en séparant strictement les droits de développement (DevOps) et les droits d’approbation des transactions (Vaults).
Même si le SAFU a parfaitement rempli son rôle de protection des actifs des utilisateurs, pour avancer sur le long terme à l’ère de l’IA, « faire évoluer les mentalités en matière de sécurité » doit toujours précéder la mise à jour du code source.
👉 Que pensez-vous de la vitesse de réaction on-chain du marché cette fois-ci ?
#Binance #Security #CryptoNews #Web3 #ZeroTrust