Piratage de Binance : voici ce qui s’est passé lorsque nous avons tenté de transmettre notre suivi en temps réel à Binance. Toutes les heures sont en UTC.
30 oct.
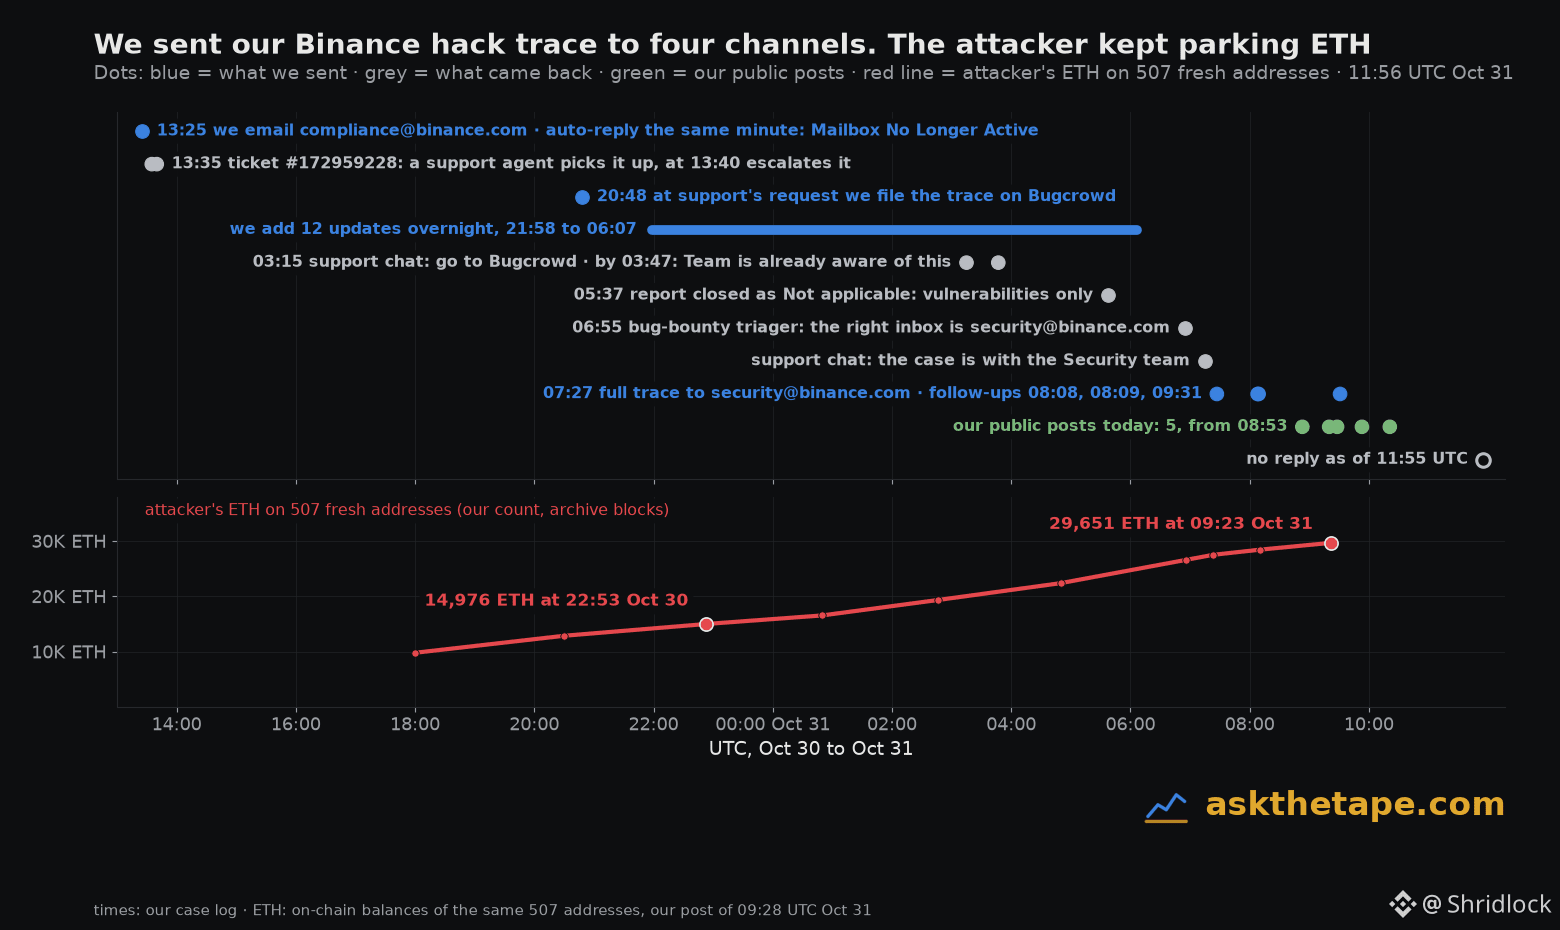
13:25 Nous envoyons un e-mail à compliance@binance.com. Une réponse automatique arrive dans la même minute : « Boîte mail désactivée ».
13:35 Un agent du support prend en charge le ticket n°172959228. À 13:40, il est transféré à un niveau supérieur.
20:48 À la demande du support, nous soumettons le suivi au programme de chasse aux bugs de Binance sur Bugcrowd. Pendant la nuit, nous ajoutons 12 mises à jour.
31 oct.
03:15 Le chat du support nous renvoie vers Bugcrowd. À 03:47, la plateforme répond : « L’équipe est déjà au courant ».
05:37 Le signalement est clôturé avec le statut « Non applicable » : le programme ne couvre que les vulnérabilités. C’est la règle.
06:55 La personne chargée du triage des signalements de bugs indique la bonne adresse : security@binance.com.
Puis le chat du support nous dit que le dossier est entre les mains de l’équipe Sécurité.
07:27 Nous envoyons le suivi complet à security@binance.com. Trois relances sont envoyées avant 09:31 UTC.
Aucune réponse à 11:55 UTC.
Pendant ce temps, l’attaquant a continué à déplacer des fonds. Les 507 nouvelles adresses où il met de l’ETH en réserve détenaient 14 976 ETH à 22:53 UTC le 30 oct. et 29 651 ETH à 09:23 UTC le 31 oct.
Ce que nous faisons maintenant : publier le suivi au grand jour. Cinq publications depuis 08:53 UTC aujourd’hui : NEAR, les ventes de jetons du hub, l’ETH mis en réserve, les remboursements de Chainflip, la branche BTC. Prochaine mise à jour lorsque les fonds bougeront.
30 oct.
13:25 Nous envoyons un e-mail à compliance@binance.com. Une réponse automatique arrive dans la même minute : « Boîte mail désactivée ».
13:35 Un agent du support prend en charge le ticket n°172959228. À 13:40, il est transféré à un niveau supérieur.
20:48 À la demande du support, nous soumettons le suivi au programme de chasse aux bugs de Binance sur Bugcrowd. Pendant la nuit, nous ajoutons 12 mises à jour.
31 oct.
03:15 Le chat du support nous renvoie vers Bugcrowd. À 03:47, la plateforme répond : « L’équipe est déjà au courant ».
05:37 Le signalement est clôturé avec le statut « Non applicable » : le programme ne couvre que les vulnérabilités. C’est la règle.
06:55 La personne chargée du triage des signalements de bugs indique la bonne adresse : security@binance.com.
Puis le chat du support nous dit que le dossier est entre les mains de l’équipe Sécurité.
07:27 Nous envoyons le suivi complet à security@binance.com. Trois relances sont envoyées avant 09:31 UTC.
Aucune réponse à 11:55 UTC.
Pendant ce temps, l’attaquant a continué à déplacer des fonds. Les 507 nouvelles adresses où il met de l’ETH en réserve détenaient 14 976 ETH à 22:53 UTC le 30 oct. et 29 651 ETH à 09:23 UTC le 31 oct.
Ce que nous faisons maintenant : publier le suivi au grand jour. Cinq publications depuis 08:53 UTC aujourd’hui : NEAR, les ventes de jetons du hub, l’ETH mis en réserve, les remboursements de Chainflip, la branche BTC. Prochaine mise à jour lorsque les fonds bougeront.