


Dans la soirée du 29 octobre 2026, vers 20 h 05 UTC, les systèmes de signature de Binance ont autorisé des transferts d’environ 6,3 milliards de dollars depuis ses portefeuilles chauds, répartis sur dix blockchains. La majeure partie des fonds a été transférée en une vingtaine de minutes. C’est quatre fois le précédent record établi par Bybit en février 2025 et, selon Elliptic, presque certainement le plus grand vol de toute nature jamais enregistré.
Binance a suspendu les retraits, affirmé que les fonds des utilisateurs étaient en sécurité et mis de côté 6,34 milliards de dollars de ressources de l’entreprise pour couvrir les pertes. TRM Labs et Chainalysis attribuent l’attaque, avec un degré de confiance élevé, à TraderTraitor, l’unité nord-coréenne liée à Lazarus. Aucun gouvernement n’a encore confirmé cette attribution.
Ce qui s’est passé, en termes simples
Un portefeuille chaud est un portefeuille en ligne qu’une plateforme d’échange utilise pour traiter les retraits. L’attaquant a vidé les portefeuilles chauds de Binance sur Ethereum, Bitcoin, Tron, le XRP Ledger, Solana et d’autres chaînes. Binance affirme n’avoir trouvé aucune preuve de fuite de clés privées. L’attaquant a fait signer les transferts par le système de signature de Binance — le mécanisme qui approuve chaque versement.
Sur Ethereum, l’attaquant a utilisé EIP-7702 (une mise à niveau de mai 2025) avec 50 autorisations pré-signées pour transformer un portefeuille chaud en portefeuille collecteur contrôlé par l’attaquant. Sur les autres chaînes, les transferts étaient des transactions signées ordinaires. Tout indique une compromission de l’infrastructure de signature, et non un vol classique de clés privées.
L’enquête initiale de Binance a mis en cause l’ordinateur portable d’un ingénieur DevOps compromis, qui avait permis d’accéder à un conteneur de service. L’entreprise a ensuite évoqué des « points de compromission supplémentaires » et une attaque plus complexe. Elle n’a pas encore publié de rapport technique complet après incident.
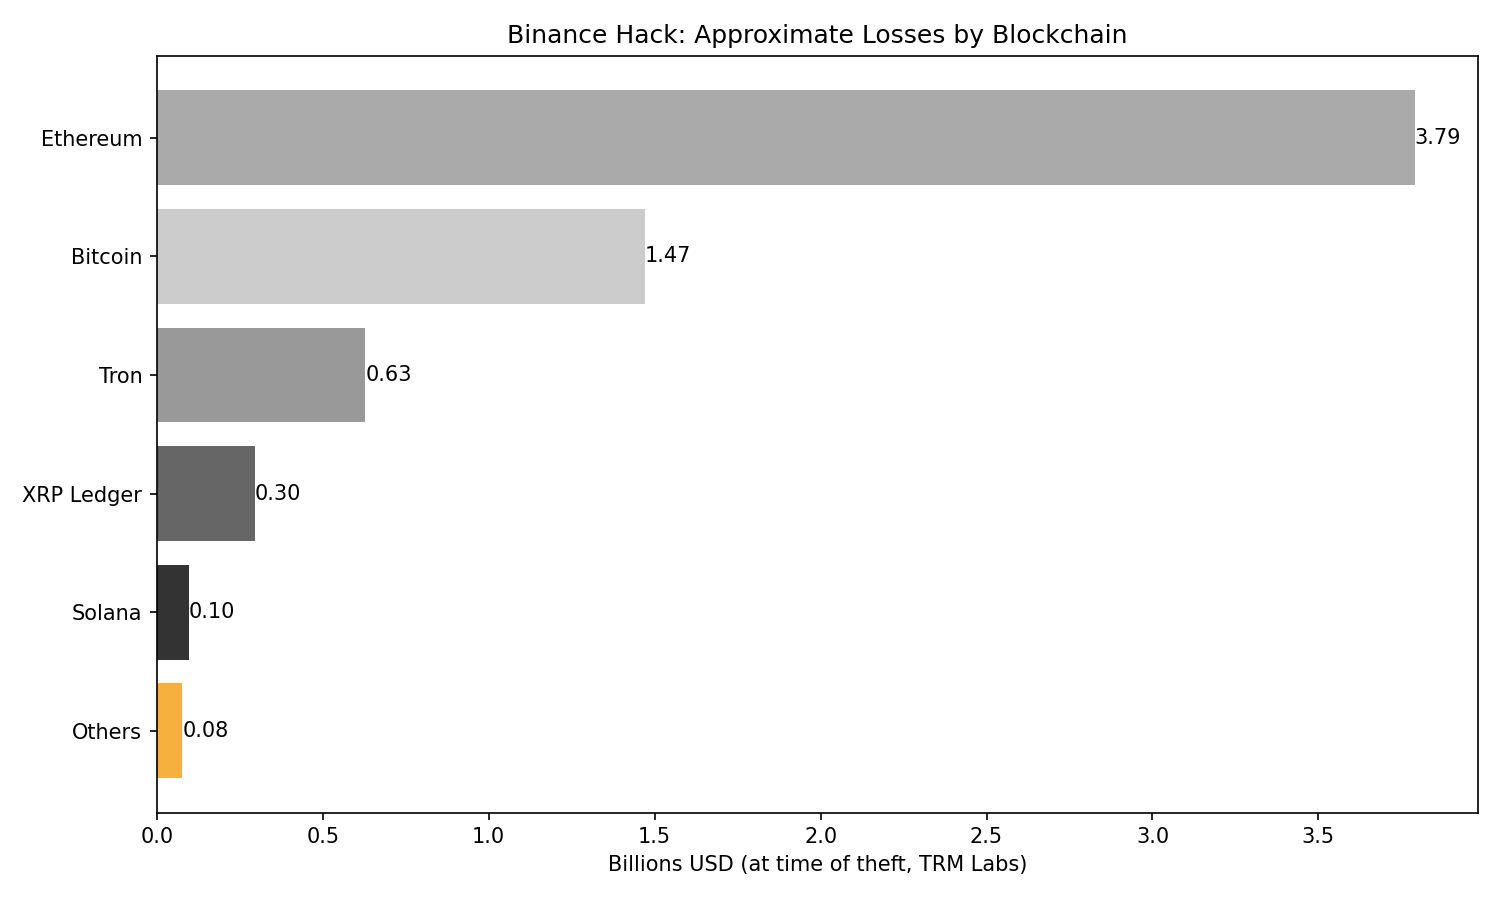 Pertes approximatives par blockchain (TRM Labs, valeur au moment du vol)
Selon TRM Labs (valeur au moment de chaque transfert) : Ethereum, environ 3,79 milliards de dollars (200 630 ETH et des jetons, dont d’importantes quantités d’USDT et d’USDC) ; Bitcoin, 18 270 BTC (environ 1,47 milliard de dollars) ; Tron, environ 628 millions de dollars ; XRP Ledger, environ 296 millions de dollars ; Solana, environ 96 millions de dollars ; le reste sur d’autres chaînes. Total : environ 6,36 milliards de dollars. Elliptic estime le montant à 6,43 milliards de dollars.
Le bouton de gel et ses limites
Une cryptomonnaie gelable a un émetteur capable de bloquer un portefeuille (Tether pour l’USDT, Circle pour l’USDC). Une cryptomonnaie non gelable, comme le bitcoin ou l’ether natifs, ne dispose pas d’un tel mécanisme.
Selon TRM, Tether, Circle, Ripple, World Liberty Financial et le Conseil de sécurité d’Arbitrum ont gelé ou saisi environ 2,7 milliards de dollars en quelques heures. Binance évoque environ 3 milliards de dollars gelés. Presque tout ce qui a été bloqué provenait d’actifs ayant un émetteur. Aucun bitcoin volé n’a pu être arrêté de cette manière.
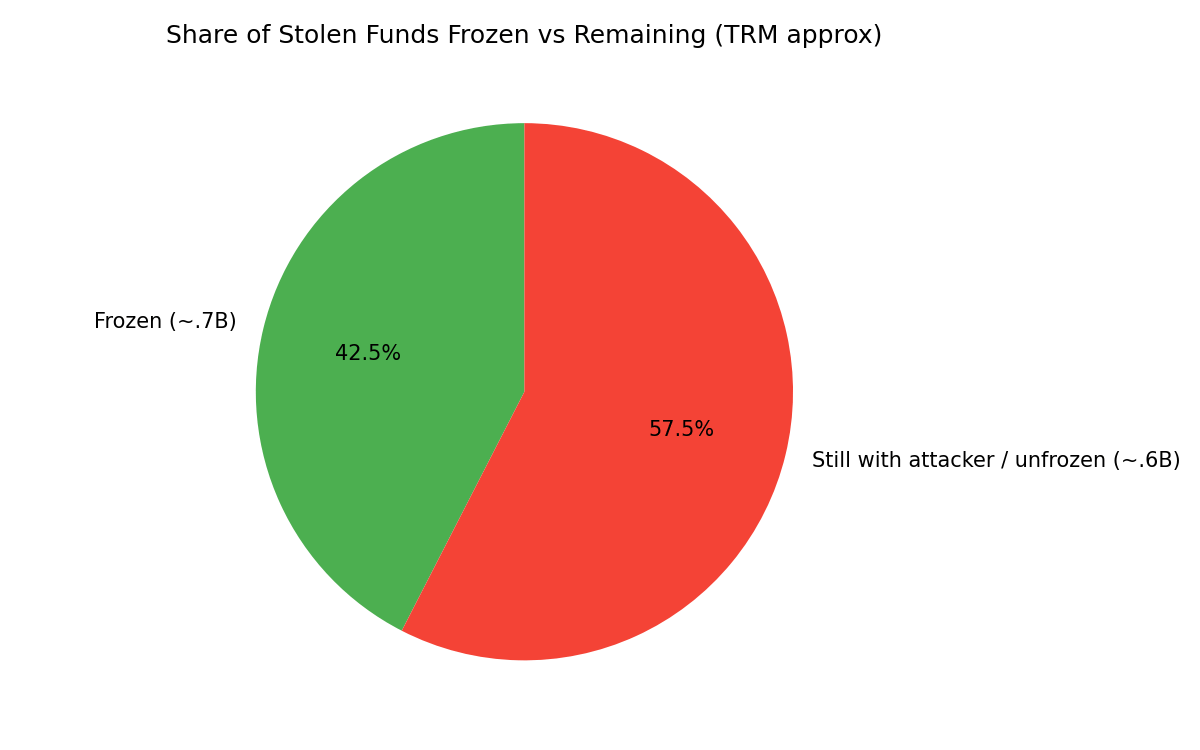 Part approximative des fonds volés gelés par rapport aux fonds restants
L’attaquant a tenté de devancer les gels : il a vendu des centaines de millions d’USDT contre de l’ETH et du TRX, et déposé des USDT sur Aave pour emprunter de l’ETH. Un gel ne signifie pas une restitution. Le recouvrement des fonds nécessite une procédure juridique distincte.
La cryptographie des clés a tenu bon. C’est l’environnement opérationnel qui les entourait qui a failli. Le bouton de gel — que de nombreux puristes désapprouvent — a permis de bloquer près de la moitié du butin en quelques heures.
Binance peut-elle couvrir les pertes ?
Oui, selon l’entreprise. Elle a réservé plus de 6,34 milliards de dollars de ses propres fonds. Environ 5 milliards étaient déjà détenus dans les jetons concernés ; le reste est acheté sur le marché libre et de gré à gré. Elle dispose également du SAFU (Secure Asset Fund for Users), dont la valeur s’est historiquement établie autour d’un milliard de dollars en BTC.
La co-PDG Yi He a déclaré que le montant concerné représentait environ 2 % des actifs des utilisateurs et des réserves publiques. Les données du site de Binance et sa preuve de réserves du 1er octobre évaluaient les actifs des clients à près de 129,4 milliards de dollars, avec des ratios de réserve ≥ 100 % pour les principaux actifs.
Les retraits ont été suspendus, avec pour objectif une reprise d’ici le dimanche 1er novembre, et une preuve de réserves mise à jour a été promise pour le lundi. Les dépôts sont restés ouverts. L’entreprise affirme que les fonds des utilisateurs sont en sécurité et qu’elle couvrira toutes les pertes.
Ce qui renforce ou affaiblit la sécurité des plateformes d’échange
La confiance repose sur la combinaison de trois niveaux : des contrôles opérationnels rigoureux autour des clés, une capacité d’intervention rapide (gels, assurance, réserves) et la transparence (preuves de réserves fréquentes et auditées). Dans ce cas, le niveau opérationnel a échoué, mais le niveau d’intervention a mieux fonctionné que beaucoup ne l’avaient prévu.
La confiance est fragilisée par le recours à des portefeuilles chauds détenant d’importants soldes, la complexité des systèmes de signature multichaînes et le risque de compromission d’ordinateurs portables ou d’accès privilégiés. Les acteurs étatiques (comme on le soupçonne ici) disposent de ressources et d’une patience supérieures à celles de la plupart des groupes criminels ordinaires. Le fait que les clés privées n’aient pas fuité est positif, mais montre aussi que le point faible s’est déplacé vers l’infrastructure et les personnes.
Signaux à surveiller dans les prochains jours
La publication par Binance d’un rapport technique détaillé après incident et d’une preuve de réserves mise à jour confirmant une couverture à 1:1.
La part du montant gelé qui sera effectivement récupérée, et dans quels délais.
La question de savoir si les quelque 2,4 à 3,2 milliards de dollars toujours sous le contrôle de l’attaquant (principalement en BTC et en ETH) commenceront à transiter par des ponts, des bureaux de gré à gré ou des mélangeurs.
La question de savoir si d’autres plateformes d’échange ou dépositaires annonceront un examen de leurs systèmes de signature et de leurs portefeuilles chauds.
Toute confirmation officielle (du FBI ou d’autres organismes) de l’attribution à TraderTraitor.
Les questions à poser cette semaine à votre plateforme d’échange, à l’émetteur de votre stablecoin et à votre conseil d’administration
Quel est le solde maximal conservé dans les portefeuilles chauds, et comment est-il réparti ?
Quels contrôles entourent le système de signature ? Existe-t-il des limites par transaction, des approbations en temps réel par plusieurs personnes ou une détection des anomalies ?
Quand le flux de retrait a-t-il fait l’objet pour la dernière fois d’un test d’intrusion ou d’un exercice d’équipe rouge ?
Quel pourcentage des actifs peut être gelé, et avec quels émetteurs avez-vous conclu des accords d’intervention rapide ?
À quelle fréquence publiez-vous une preuve de réserves, et quel auditeur externe la vérifie ?
Le fonds d’assurance (SAFU ou équivalent) couvre-t-il un événement de cette ampleur, et est-il financé dans les mêmes actifs ?
Pour les utilisateurs : la diversification entre plusieurs plateformes d’échange, le recours à l’auto-garde pour les montants importants et la préférence pour des actifs bénéficiant d’une bonne liquidité sur plusieurs plateformes réduisent le risque d’un point de défaillance unique.
Conclusion
Le plus grand vol de cryptomonnaies de l’histoire n’est pas dû à une défaillance de la cryptographie. C’est le mécanisme humain et opérationnel entourant les clés qui a failli. Dans le même temps, l’incident a montré que la capacité des émetteurs de stablecoins à geler des fonds peut limiter les dégâts de manière importante et rapide. Binance affirme qu’elle couvrira tout avec ses propres ressources et que les utilisateurs seront indemnisés. Le marché et les autorités de régulation observeront si la mise en œuvre et la transparence sont à la hauteur des déclarations.
L’incident soulève une question concrète pour l’ensemble du secteur : quelle part de votre exposition dépend de la capacité d’une plateforme d’échange à contrôler parfaitement son système de signature, et quelle part de la capacité d’un émetteur à appuyer sur un bouton pause ?
Si vous souhaitez recevoir régulièrement des analyses de ce type, abonnez-vous ici : https://cryptopress.substack.com/subscribe
L’article « Le piratage de Binance à 6,3 milliards de dollars : les clés ont résisté, le système de signature a échoué, le bouton de gel a sauvé près de la moitié des fonds » est paru en premier sur Cryptopress.