Un hacker a exploité le mécanisme EIP-7702 d’Ethereum pour mener le piratage de Binance
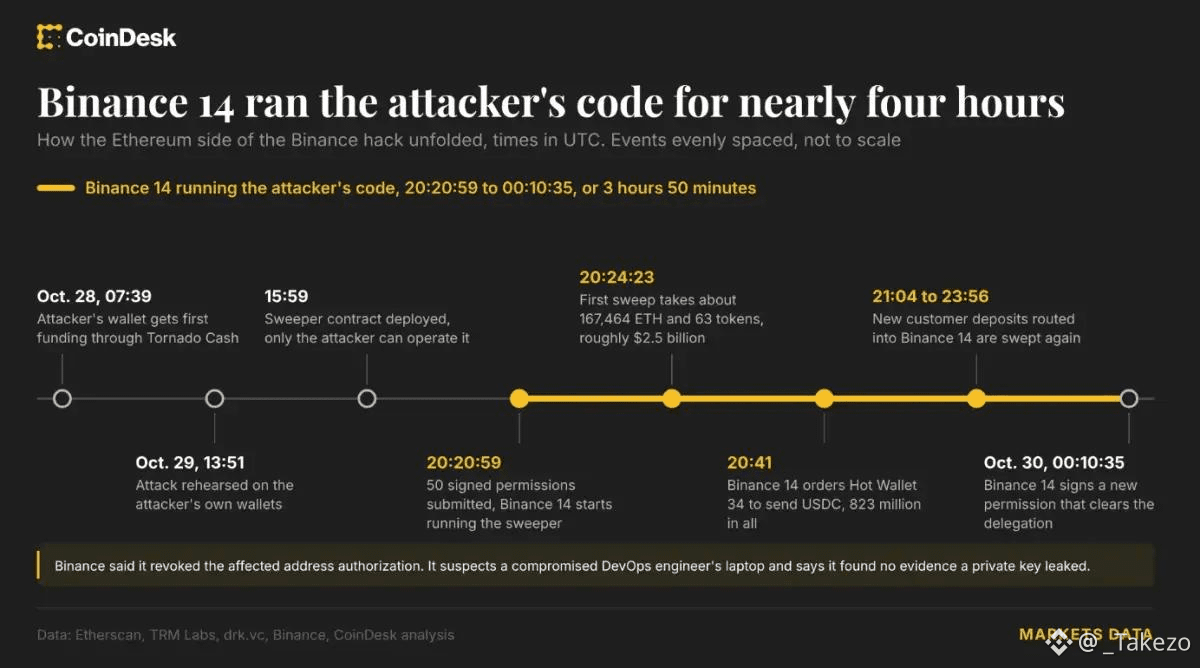
Lors de l’incident de sécurité chez Binance, l’attaquant a tiré parti de la fonctionnalité EIP-7702 de la mise à niveau Pectra d’Ethereum et dérobé 2,5 milliards de dollars en moins de 4 minutes :
• Transformer un portefeuille de plateforme en contrat de siphonnage : EIP-7702 permet aux portefeuilles classiques d’emprunter le code d’exécution d’un smart contract au moyen d’une courte signature d’autorisation. L’attaquant a déployé un contrat malveillant et transformé le grand portefeuille Binance 14 en outil d’exécution de ce code, afin de prendre le contrôle total des actifs.
• Préparer 50 signatures pour anticiper les numéros de séquence des transactions : comme le portefeuille chaud de Binance traite des ordres en continu, faisant varier le nonce à chaque seconde, le hacker avait rassemblé à l’avance 50 signatures valides couvrant la plage allant de 18.914.775 à 18.914.824. Il s’assurait ainsi que les transactions de prise de contrôle seraient exécutées dès l’apparition du nonce suivant.
• Dérober 2,5 milliards de dollars et contrôler les portefeuilles associés : le hacker a transféré 167.464 ETH et 1,6 milliard d’USDT en une seule transaction. Il a également utilisé cette autorisation pour ordonner à un autre portefeuille chaud de retirer 823 millions d’USDC et a continué à siphonner les nouveaux dépôts des utilisateurs pendant près de 4 heures, avant que Binance ne puisse révoquer l’autorisation.
C’est donc pour cela qu’il a fallu si longtemps à Binance pour retracer et stopper le piratage. Plus la technologie apporte de commodités aux utilisateurs, plus les risques de sécurité sont importants.
Cette fois, Binance et les autres plateformes devront réformer leur système de portefeuilles, à moins qu’Ethereum ne déploie une nouvelle mise à niveau.
Lors de l’incident de sécurité chez Binance, l’attaquant a tiré parti de la fonctionnalité EIP-7702 de la mise à niveau Pectra d’Ethereum et dérobé 2,5 milliards de dollars en moins de 4 minutes :
• Transformer un portefeuille de plateforme en contrat de siphonnage : EIP-7702 permet aux portefeuilles classiques d’emprunter le code d’exécution d’un smart contract au moyen d’une courte signature d’autorisation. L’attaquant a déployé un contrat malveillant et transformé le grand portefeuille Binance 14 en outil d’exécution de ce code, afin de prendre le contrôle total des actifs.
• Préparer 50 signatures pour anticiper les numéros de séquence des transactions : comme le portefeuille chaud de Binance traite des ordres en continu, faisant varier le nonce à chaque seconde, le hacker avait rassemblé à l’avance 50 signatures valides couvrant la plage allant de 18.914.775 à 18.914.824. Il s’assurait ainsi que les transactions de prise de contrôle seraient exécutées dès l’apparition du nonce suivant.
• Dérober 2,5 milliards de dollars et contrôler les portefeuilles associés : le hacker a transféré 167.464 ETH et 1,6 milliard d’USDT en une seule transaction. Il a également utilisé cette autorisation pour ordonner à un autre portefeuille chaud de retirer 823 millions d’USDC et a continué à siphonner les nouveaux dépôts des utilisateurs pendant près de 4 heures, avant que Binance ne puisse révoquer l’autorisation.
C’est donc pour cela qu’il a fallu si longtemps à Binance pour retracer et stopper le piratage. Plus la technologie apporte de commodités aux utilisateurs, plus les risques de sécurité sont importants.
Cette fois, Binance et les autres plateformes devront réformer leur système de portefeuilles, à moins qu’Ethereum ne déploie une nouvelle mise à niveau.