Chainalysis ciblée par des agents IA : les coordonnées de contact de clients ont été consultées
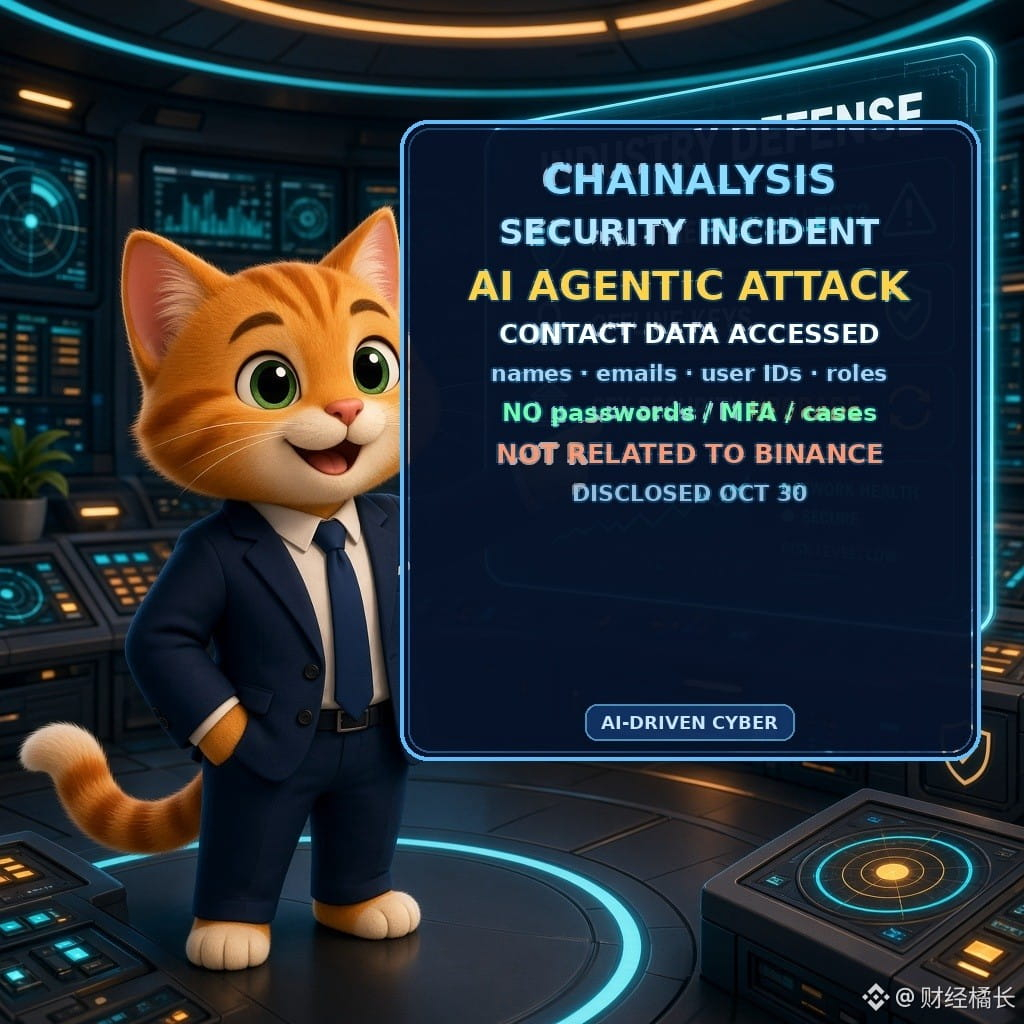
Déclaration officielle de Chainalysis, société d’analyse on-chain, le 30/10 : ce mois-ci, l’entreprise a détecté qu’un attaquant externe avait utilisé des « techniques agentiques offensives » pour accéder sans autorisation à ses systèmes et outils internes (blog de Chainalysis).
Les données consultées comprennent les identifiants utilisateur, les noms complets, les adresses e-mail et les étiquettes de rôle au sein des organisations. À ce jour, « aucun élément ne prouve » que le contenu des enquêtes, les résultats des recherches de transactions, les mots de passe en clair, les données MFA ou les jetons de session aient été consultés. Les clients ont été informés et un tiers a été mandaté pour renforcer la sécurité.
L’entreprise précise que cet incident n’a aucun lien avec le vol d’environ 6,3 milliards de Binance.
【Analyse】La divulgation d’une attaque menée par des « agents IA » par un acteur majeur de l’analyse on-chain constitue une première. Cela montre que les attaques et les défenses faisant appel à des agents sont passées de la théorie aux données B2B ; la fuite de coordonnées peut également favoriser l’hameçonnage et l’ingénierie sociale.
【Opportunités/risques】À surveiller : d’éventuelles divulgations similaires par d’autres sociétés d’analyse et dépositaires ; la période autour du 1/11, date visée pour les retraits de Binance, conjuguée à la hausse des risques d’hameçonnage dans le secteur ; les organisations ayant eu recours à Chainalysis devraient renforcer l’authentification à deux facteurs (2FA) et les alertes en cas de réinitialisation inhabituelle.
Les attaques menées par des agents deviendront-elles l’an prochain un élément standard des divulgations des CEX et des sociétés d’analyse ?
#加密安全 #AI #链上分析 $BTC $ETH
À titre informatif uniquement ; ceci ne constitue pas un conseil en investissement
Déclaration officielle de Chainalysis, société d’analyse on-chain, le 30/10 : ce mois-ci, l’entreprise a détecté qu’un attaquant externe avait utilisé des « techniques agentiques offensives » pour accéder sans autorisation à ses systèmes et outils internes (blog de Chainalysis).
Les données consultées comprennent les identifiants utilisateur, les noms complets, les adresses e-mail et les étiquettes de rôle au sein des organisations. À ce jour, « aucun élément ne prouve » que le contenu des enquêtes, les résultats des recherches de transactions, les mots de passe en clair, les données MFA ou les jetons de session aient été consultés. Les clients ont été informés et un tiers a été mandaté pour renforcer la sécurité.
L’entreprise précise que cet incident n’a aucun lien avec le vol d’environ 6,3 milliards de Binance.
【Analyse】La divulgation d’une attaque menée par des « agents IA » par un acteur majeur de l’analyse on-chain constitue une première. Cela montre que les attaques et les défenses faisant appel à des agents sont passées de la théorie aux données B2B ; la fuite de coordonnées peut également favoriser l’hameçonnage et l’ingénierie sociale.
【Opportunités/risques】À surveiller : d’éventuelles divulgations similaires par d’autres sociétés d’analyse et dépositaires ; la période autour du 1/11, date visée pour les retraits de Binance, conjuguée à la hausse des risques d’hameçonnage dans le secteur ; les organisations ayant eu recours à Chainalysis devraient renforcer l’authentification à deux facteurs (2FA) et les alertes en cas de réinitialisation inhabituelle.
Les attaques menées par des agents deviendront-elles l’an prochain un élément standard des divulgations des CEX et des sociétés d’analyse ?
#加密安全 #AI #链上分析 $BTC $ETH
À titre informatif uniquement ; ceci ne constitue pas un conseil en investissement