
L’incident Binance révèle le plus grand angle mort de la sécurité crypto
Un portefeuille peut rester sécurisé, tandis que les systèmes qui en contrôlent l’accès peuvent malgré tout devenir une cible.
Le récent incident de sécurité chez Binance met en lumière une leçon cruciale pour l’ensemble du secteur des cryptomonnaies : protéger les clés privées ne suffit pas.
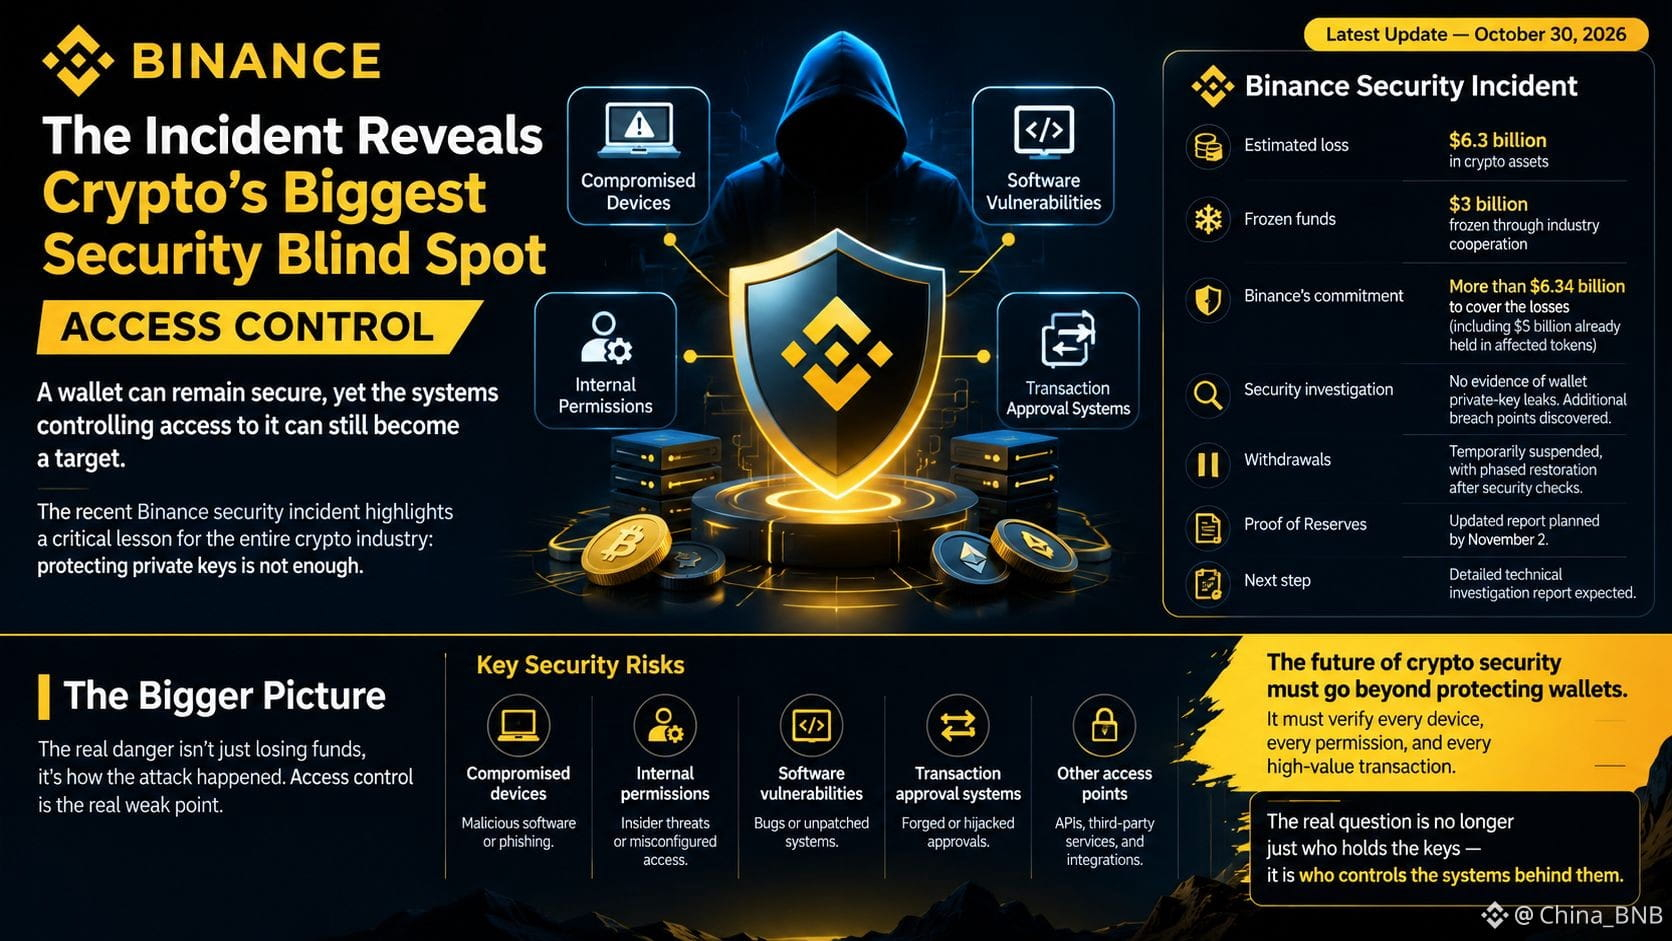
Binance a fait état d’un impact estimé à 6,3 milliards de dollars, dont environ 3 milliards ont été gelés grâce à la coopération du secteur. La plateforme d’échange affirme n’avoir trouvé aucune preuve de fuite de clés privées de portefeuilles et s’est engagée à consacrer plus de 6,34 milliards de dollars à couvrir les pertes.
Mais la préoccupation la plus profonde concerne le contrôle des accès.
Des appareils compromis, des autorisations internes, des vulnérabilités logicielles et des systèmes d’approbation des transactions peuvent créer des risques de sécurité, même lorsque les clés privées restent protégées.
La sécurité des cryptomonnaies de demain doit aller au-delà de la protection des portefeuilles. Elle doit vérifier chaque appareil, chaque autorisation et chaque transaction de grande valeur.
La vraie question n’est plus seulement de savoir qui détient les clés — mais qui contrôle les systèmes qui les sous-tendent.
#BinanceAnnouncements $BNB #USDT
Un portefeuille peut rester sécurisé, tandis que les systèmes qui en contrôlent l’accès peuvent malgré tout devenir une cible.
Le récent incident de sécurité chez Binance met en lumière une leçon cruciale pour l’ensemble du secteur des cryptomonnaies : protéger les clés privées ne suffit pas.
Binance a fait état d’un impact estimé à 6,3 milliards de dollars, dont environ 3 milliards ont été gelés grâce à la coopération du secteur. La plateforme d’échange affirme n’avoir trouvé aucune preuve de fuite de clés privées de portefeuilles et s’est engagée à consacrer plus de 6,34 milliards de dollars à couvrir les pertes.
Mais la préoccupation la plus profonde concerne le contrôle des accès.
Des appareils compromis, des autorisations internes, des vulnérabilités logicielles et des systèmes d’approbation des transactions peuvent créer des risques de sécurité, même lorsque les clés privées restent protégées.
La sécurité des cryptomonnaies de demain doit aller au-delà de la protection des portefeuilles. Elle doit vérifier chaque appareil, chaque autorisation et chaque transaction de grande valeur.
La vraie question n’est plus seulement de savoir qui détient les clés — mais qui contrôle les systèmes qui les sous-tendent.
#BinanceAnnouncements $BNB #USDT