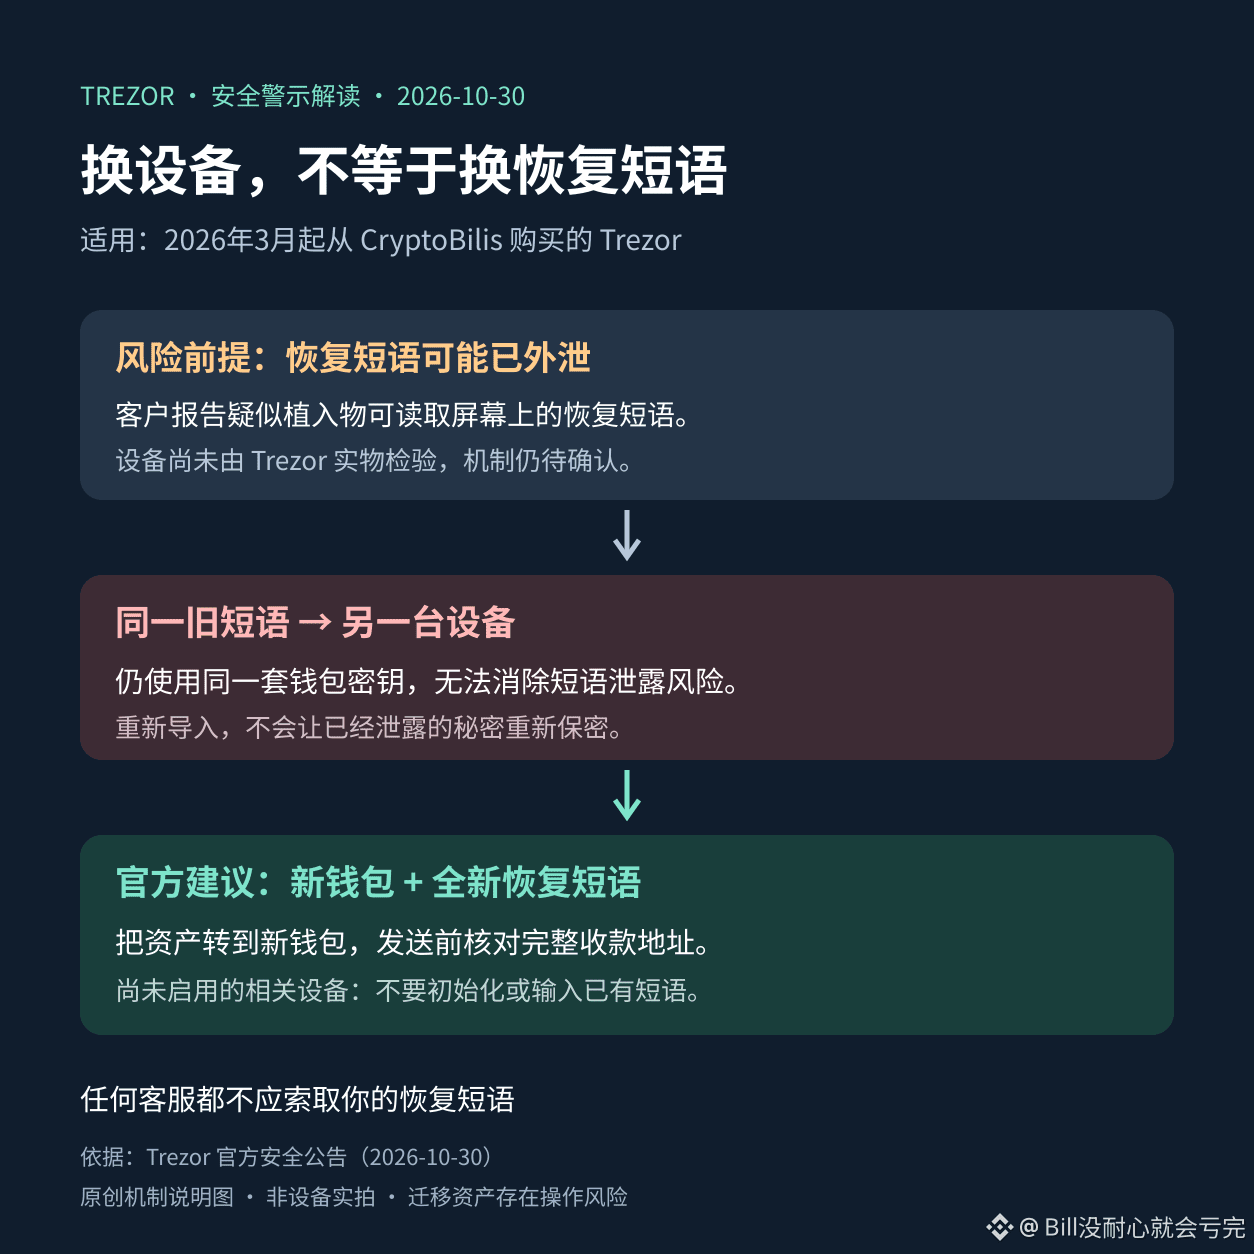
Changer de portefeuille matériel et y importer son ancienne phrase de récupération peut laisser subsister les risques initiaux. C’est précisément le point le plus facile à manquer dans l’avis de sécurité publié par Trezor le 30 octobre.
L’entreprise a reçu le signalement d’un client : un Safe 5 acheté auprès de CryptoBilis contiendrait une carte électronique supplémentaire susceptible de lire la phrase de récupération affichée à l’écran et de la transmettre par réseau mobile. Trezor n’a pas encore reçu l’appareil pour procéder à une inspection physique ; le signalement du client ne peut donc pas être présenté comme une attaque confirmée. À la date de publication de l’avis, aucun acheteur de CryptoBilis ne lui avait signalé de perte de fonds.
Les recommandations officielles de prévention concernent tous les modèles Trezor achetés auprès de CryptoBilis à partir de mars 2026 : si l’appareil a déjà été utilisé, transférez vos actifs vers un nouveau portefeuille doté d’une toute nouvelle phrase de récupération ; s’il n’a pas encore été initialisé, ne l’activez pas et n’y saisissez pas une phrase de récupération existante. Si l’ancienne phrase a déjà été compromise, changer d’appareil ne la rendra pas à nouveau secrète.
Vérifier le vendeur indiqué sur le justificatif d’achat est plus utile que de peser ou de démonter soi-même l’appareil. Pendant cette période, méfiez-vous des courriels et des appels de personnes se faisant passer pour le service client, et ne communiquez votre phrase de récupération à personne. Le transfert d’actifs comporte aussi des risques d’erreur : avant l’envoi, vérifiez chaque caractère de l’adresse complète du destinataire.
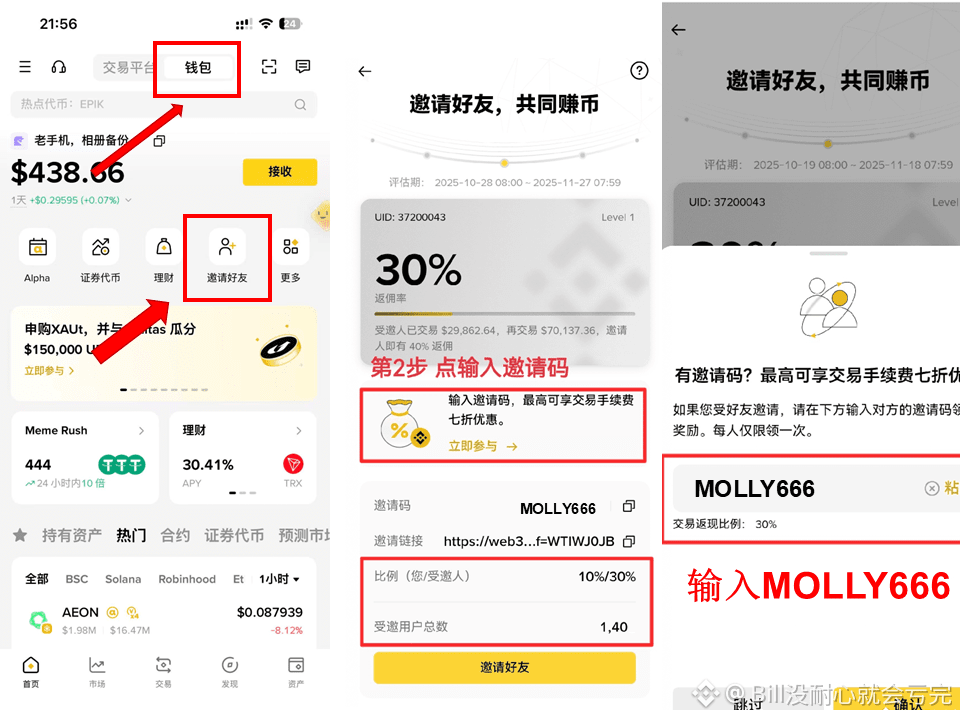
Code d’invitation Binance Wallet : MOLLY666
L’entreprise a reçu le signalement d’un client : un Safe 5 acheté auprès de CryptoBilis contiendrait une carte électronique supplémentaire susceptible de lire la phrase de récupération affichée à l’écran et de la transmettre par réseau mobile. Trezor n’a pas encore reçu l’appareil pour procéder à une inspection physique ; le signalement du client ne peut donc pas être présenté comme une attaque confirmée. À la date de publication de l’avis, aucun acheteur de CryptoBilis ne lui avait signalé de perte de fonds.
Les recommandations officielles de prévention concernent tous les modèles Trezor achetés auprès de CryptoBilis à partir de mars 2026 : si l’appareil a déjà été utilisé, transférez vos actifs vers un nouveau portefeuille doté d’une toute nouvelle phrase de récupération ; s’il n’a pas encore été initialisé, ne l’activez pas et n’y saisissez pas une phrase de récupération existante. Si l’ancienne phrase a déjà été compromise, changer d’appareil ne la rendra pas à nouveau secrète.
Vérifier le vendeur indiqué sur le justificatif d’achat est plus utile que de peser ou de démonter soi-même l’appareil. Pendant cette période, méfiez-vous des courriels et des appels de personnes se faisant passer pour le service client, et ne communiquez votre phrase de récupération à personne. Le transfert d’actifs comporte aussi des risques d’erreur : avant l’envoi, vérifiez chaque caractère de l’adresse complète du destinataire.
Code d’invitation Binance Wallet : MOLLY666