Un écran sans frais peut sembler correspondre à une simple connexion. Pourtant, certaines signatures permettent d’enregistrer ultérieurement une autorisation de dépense de jetons. Comprendre le message importe davantage que de voir « gas : 0 ».
Signer et enregistrer sont deux étapes distinctes
Sur Ethereum, $ETH sert à payer le gas. En signant un message hors chaîne, vous n’envoyez pas cette transaction à ce moment-là.
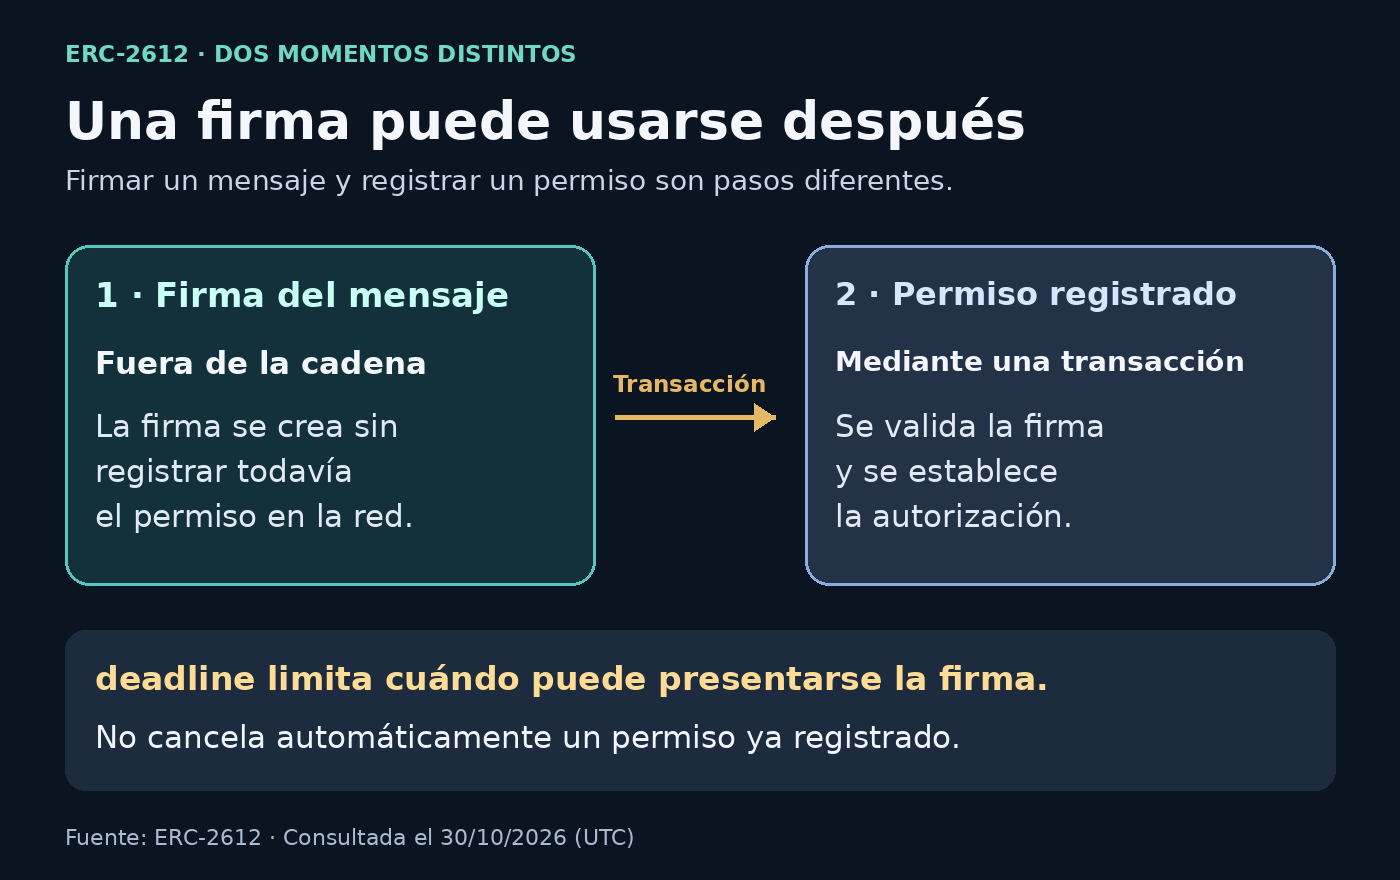
Pour les jetons compatibles, ERC-2612 permet à une signature de définir ultérieurement une limite de dépense, appelée allowance. Une autre adresse peut la soumettre au contrat au moyen d’une transaction. Le fait de ne pas payer de gas lors de la signature n’empêche pas cet usage ultérieur.
Cette autorisation concerne le jeton compatible ; elle ne constitue pas une autorisation générale portant sur l’ensemble du solde en ETH.
Une connexion ne demande pas la même chose
Sign-In with Ethereum, défini par ERC-4361, authentifie un compte auprès d’un service. Son message comprend le domaine et des données de session. Cette finalité diffère de celle qui consiste à autoriser une adresse à dépenser des jetons.
Le mot « signer » apparaît dans les deux cas ; c’est le contenu qui détermine ce qui est autorisé. Un nom ou un logo connu ne prouve pas non plus ce que fait la demande.
La date limite peut prêter à confusion
Dans ERC-2612, deadline limite la période durant laquelle l’autorisation peut être enregistrée au moyen de la signature. Elle n’efface pas automatiquement une allowance déjà établie. D’autres mécanismes peuvent obéir à des règles différentes.
Exemple fictif : Ana signe une autorisation valide qui peut être soumise jusqu’à 18 h 00 UTC. Elle est enregistrée à 17 h 50 UTC. Le fait qu’il soit 18 h 00 UTC ne révoque pas à lui seul l’autorisation. Les heures sont fictives ; il ne s’agit pas d’une opération réelle.
Que vérifier avant de signer
Pour une autorisation, le jeton, le réseau, le contrat, l’adresse autorisée (spender) et le montant sont importants. La personne qui peut dépenser n’est pas nécessairement celle qui soumet la signature.
Binance avertit que le phishing par signature peut déguiser ces autorisations en messages inoffensifs. Si le contenu n’est pas clair ou ne correspond pas à l’action attendue, son guide recommande de ne pas signer.
Mon avis : un écran sans frais décrit un coût, pas la portée de l’autorisation. La question utile est : « Que pourra faire une autre adresse avec cette signature ? »
Sources consultées le 30/10/2026 (UTC) : Binance — Signatures et DApps (20/06/2025) ; ERC-2612 — Extension Permit pour les approbations signées EIP-20 ; ERC-4361 — Sign-In with Ethereum.
L’auteur peut recevoir des récompenses de Binance.