🚨 #CyberSecurity MENACE :
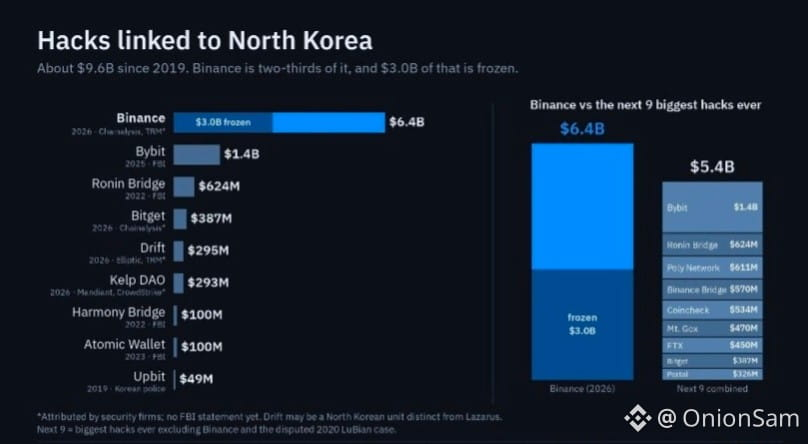
La Corée du Nord liée à 9,6 milliards de dollars de vols de cryptomonnaies depuis 2019 ! 🇰🇵🔓
Des rapports d’analyse forensique on-chain publiés par des sociétés de sécurité de premier plan (TRM Labs, Chainalysis et Elliptic) ont confirmé un jalon stupéfiant :
Des groupes de pirates informatiques soutenus par la Corée du Nord ont dérobé plus de 9,6 milliards de dollars d’actifs cryptographiques depuis 2019 afin de financer des programmes d’État ⚠️
🔍 Décryptage de l’exploitation de Binance
Les dernières données établissent un lien formel entre la cellule nord-coréenne de menace persistante avancée (APT) TraderTraitor (une branche du tristement célèbre groupe Lazarus) et la récente faille de 6,4 milliards de dollars ayant touché les portefeuilles chauds de Binance.
Cette opération à elle seule représente la majeure partie de leur récent butin, après d’importantes attaques précédentes, comme l’exploitation de Bybit ayant entraîné 1,5 milliard de dollars de pertes au début de 2025.
❄️ Gel historique de 3 milliards de dollars d’actifs
Dans une contre-offensive record, une alliance rapide en matière de sécurité entre #Binance , #Tether et Circle a réussi à tracer et à geler environ 3 milliards de dollars en stablecoins (#USDT et #USDC ) avant qu’ils ne puissent être blanchis. Des audits de sécurité révèlent que les pirates ont exploité des autorisations de contrat automatisées à l’aide de mises à niveau EIP-7702 pour siphonner les fonds en l’espace de 20 minutes.
Bien que les réserves de l’entreprise Binance garantissent que les fonds des utilisateurs restent entièrement couverts, cet incident constitue un sérieux signal d’alarme pour l’infrastructure Web3 mondiale ! 🌐🔒
$BNB
$ETH
$BTC